 Netlen Anti DDoS
Anti DDoS ile saldırı trafiğini durdurun,
işiniz erişilebilir kalsın.
Ağ ve sunucu altyapınızı DDoS saldırılarına karşı koruyun. Zararlı trafiği filtreleyin, temiz trafiği hizmetlerinize ulaştırın.
Örnek trafik görünümü
Son 24 saatDDoS koruması nasıl çalışır?
Saldırı tespitinden temiz trafiğin iletilmesine kadar kontrollü bir süreç.
DDoS (Dağıtık Hizmet Engelleme) saldırısı, çok sayıda kaynaktan gelen yoğun trafikle sunucunuzu veya sitenizi erişilemez kılmayı hedefler. Anti DDoS hizmeti bu zararlı trafiği, hedefe ulaşmadan filtreler; yalnızca temiz trafik altyapınıza teslim edilir.
Trafik gelir
İnternet üzerinden sunucularınıza yönelik meşru ve zararlı trafik ulaşır.
Saldırı analiz edilir
Trafik davranışı gerçek zamanlı analiz edilir, saldırı trafiği tespit edilir.
Zararlı trafik filtrelenir
Zararlı trafik ayrıştırılır ve otomatik olarak engellenir.
Temiz trafik iletilir
Sadece meşru trafik sunucularınıza ulaşır.
Temiz trafik teslim yöntemleri
Altyapınıza uygun, katmanlı koruma.
Farklı saldırı türlerine karşı ağ katmanında etkili koruma sağlayarak, hizmetlerinizin erişilebilir kalmasına yardımcı oluruz.
UDP Flood
Yoğun UDP saldırı trafiğinin filtrelenmesi.
SYN Flood
Bağlantı kaynaklarını hedefleyen saldırılara karşı koruma.
ICMP Flood
Ağ kaynaklarını tüketen ICMP trafiğinin kontrolü.
Protokol anomalileri
Geçersiz ve şüpheli paketlerin analizi.
Web uygulaması katmanında ek koruma mı gerekiyor? Uygulama katmanı (L7) saldırılarına karşı WAF çözümlerimizi inceleyin.
İhtiyacınızı seçin. Maliyetinizi görün.
Mevcut altyapınıza göre temiz trafik kapasitesi ve bağlantı tercihlerinizi seçin.
Yapılandırmanız
Faturalama 95. yüzdelik (95th percentile) ölçümüne göre yapılır; kapasite ve ek koşullar teklifte belirtilir.
Bu Yapılandırmayla Teklif AlHer pakette
Netlen Anti DDoS Hizmetinin Kapsamı
Korunacak prefix ve servis kapsamını ağınıza göre birlikte belirleriz.
Neleri koruyoruz?
IP blokları ve sunucular
Kendi IP bloklarınızı, fiziksel veya sanal sunucularınızı hedef alan saldırılara karşı koruma.
Hosting ve bulut altyapıları
Veri merkezi ve bulut ortamlarınız için sürekli koruma.
Servis sağlayıcı ağları
Abone ağlarınız ve kritik servisleriniz için koruma.
Kurumsal servisler
Web siteleri, uygulamalar, DNS ve diğer kurumsal servisler.
Koruma modelleri
Üç model de aynı platformu ve portalları kullanır; karar trafiğin nerede filtrelendiğine göre verilir.
Remote Koruma
Sunucularınız yerinde kalır. Trafik BGP ile WireShield ağına yönlendirilir, temiz trafik GRE/VXLAN/cross-connect ile döner. Donanım yok.
WireShield Edge
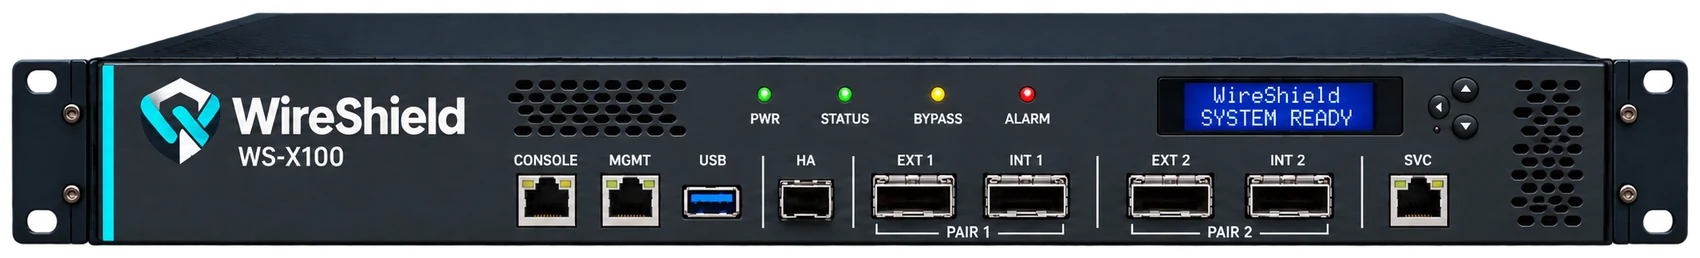
Koruma cihazını kendi ağınızda konumlandırın; trafik ağınızdan çıkmaz. Hazır WS-X cihazı veya uyumlu sunucunuz.
MSSP ve İş Ortakları
Birçok müşteriyi tek operatör portalından koruyun; her müşteriye kendi portalı, kota ve yetki yönetimi.
WireShield Edge — WS-X cihaz ailesi
Kendi ağınızda donanımsal, hat üzerinde (inline) koruma. Hat hızınıza göre dört model; dilerseniz uyumlu kendi sunucunuza da kurarız.
Anti DDoS Korumasının Avantajları
Altyapınızı değiştirmeden
Sunucularınız yerinde kalır; sadece trafik filtreleme ağından geçer.
Her an hazır
Always-on sürekli koruma ya da talep üzerine (on-demand) devreye alma.
Tam görünürlük
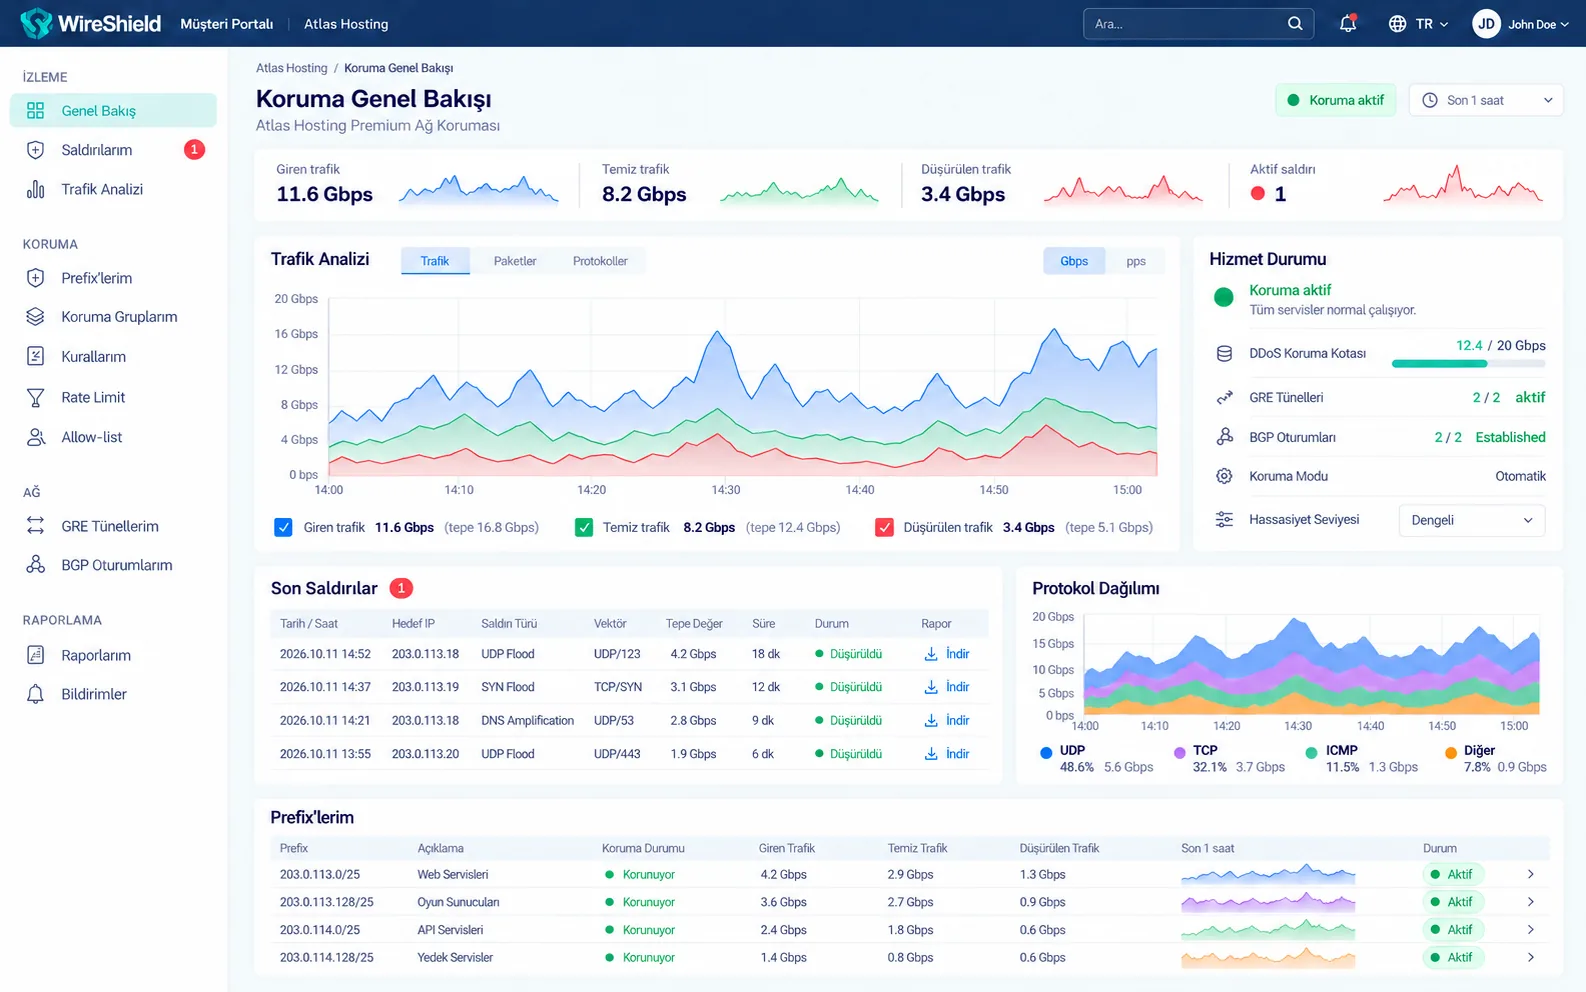
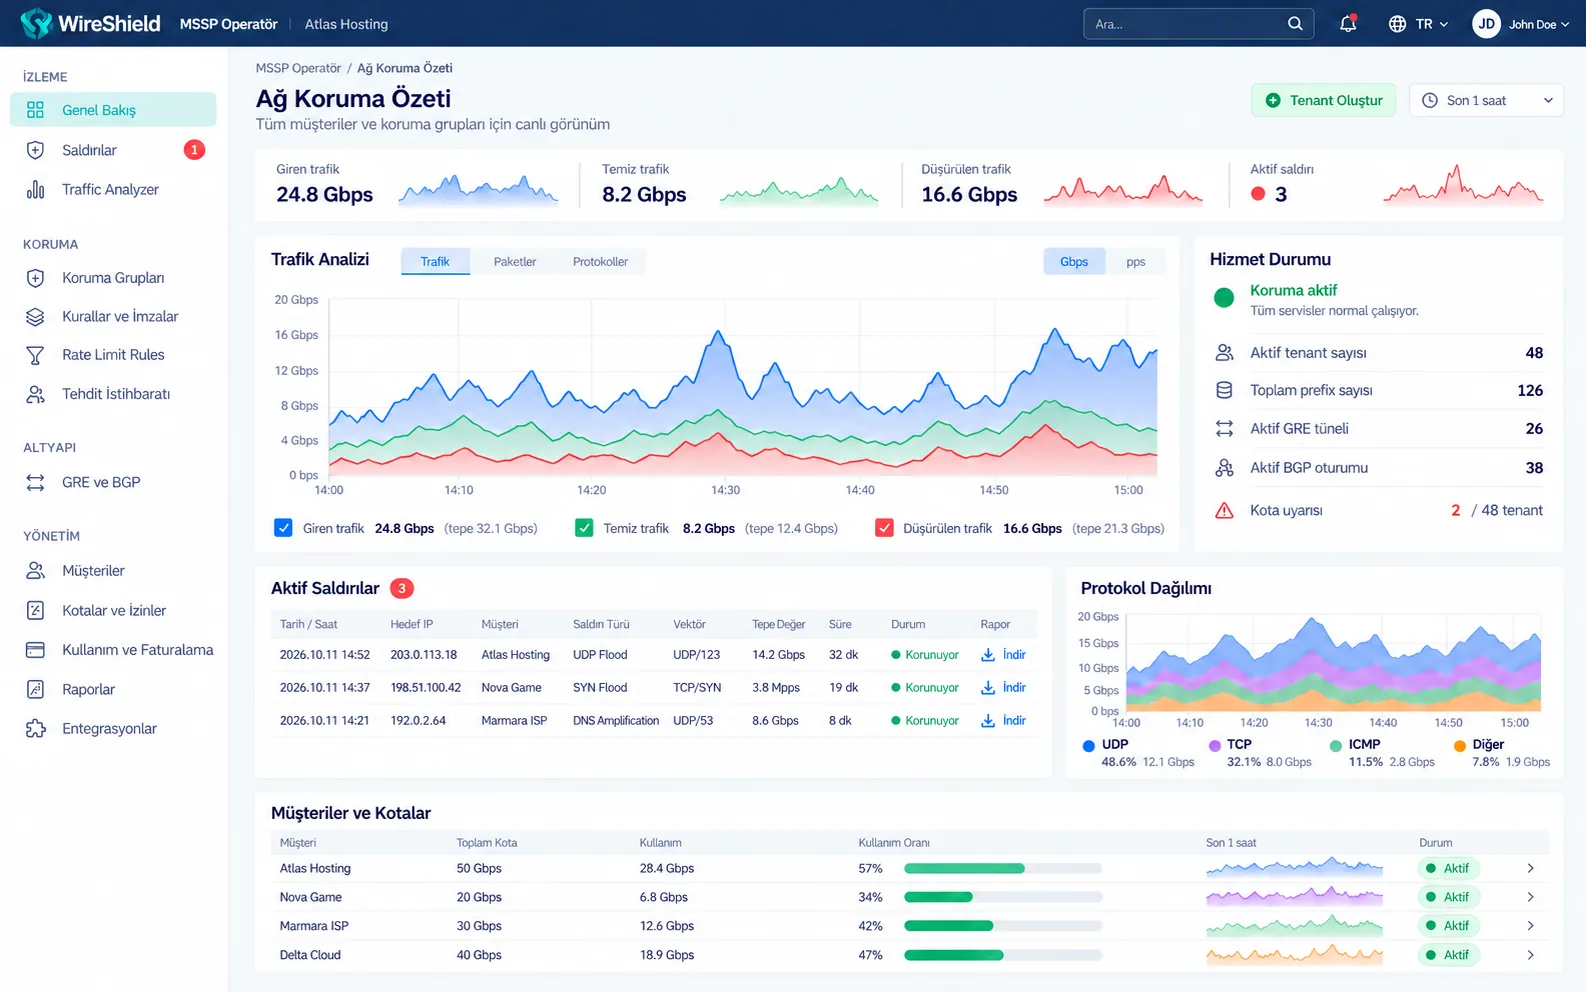
Canlı trafik, saldırı geçmişi ve indirilebilir raporlar tek portalda.
Sınırsız prefix
Korunacak prefix sayısında sınır yok.
Adil faturalama
95. yüzdelik (95th percentile) ölçümü; yıllık ödemede %15 indirim.
Aynı destek seviyesi
Kapasiteniz ne olursa olsun 7/24 teknik destek.
Anında bildirim
E-posta, webhook ve API ile saldırı bildirimleri ve raporları.
7 gün ücretsiz deneme
Kendi ASN ve prefix'lerinizle koruma deneyin.
Kimler İçin Uygun?
Hosting ve bulut sağlayıcıları
Altyapınızın ve hizmet sürekliliğinizin kesintisiz kalması için.
İnternet servis sağlayıcıları
Abone ağlarınızı ve kritik servislerinizi güvence altına alın.
Kurumsal ağlar
Veri merkezi ve bulut ortamlarınız için kesintisiz erişim.
E-ticaret, oyun ve yüksek trafikli servisler
Saldırı altında bile sitenizin ve uygulamanızın ayakta kalması için.
Başlangıç Süreci
Talebinizi iletin
İhtiyaçlarınızı ve temel bilgilerinizi (ASN, prefix, beklenen trafik) bizimle paylaşın.
Teknik kapsamı netleştirelim
Ekibimiz talebinizi değerlendirip bağlantı yöntemi ve kapasiteyi birlikte belirler.
Devreye alalım
BGP oturumu ve tünel/cross-connect kurulur, portal erişiminiz açılır. İsterseniz ücretsiz deneme ile başlayın.
Başlarken hazır olması iyi olanlar
- ASN ve prefix'ler (IPv4/IPv6)
- Tercih edilen teslim yöntemi (GRE / VXLAN / cross-connect)
- Beklenen temiz trafik (tepe dahil)
- Always-on ya da on-demand tercihi
Neden Netlen Anti DDoS?
WireShield'in İstanbul erişim noktası Netlen veri merkezindedir — koruma kaynağınıza en yakın yerde.
İstanbul PoP Netlen'de
Düşük gecikme; yerel trafik yerelde temizlenir.
2 Tbps+ dağıtık ağ
Dört PoP ile saldırıyı kaynağına yakın karşılarız.
AS44620 omurga
1000+ peering ile güçlü BGP altyapısı.
14 yıl deneyim
Kurumsal hosting ve ağ operasyonunda köklü tecrübe.
7/24 NOC
Gerçek zamanlı izleme ve öncelikli saldırı müdahalesi.
Tek platform
Trafiği, kuralları ve raporları tek portaldan yönetin.
Tek portaldan tam kontrol
Saldırıdan Önce Hazır Olun
Topolojinizi ve trafiğinizi anlatın; size uygun koruma modelini birlikte belirleyelim. 7 günlük ücretsiz deneme ile de başlayabilirsiniz.