Botnet Saldırısı Nedir? Sunucu Sistemleri Nasıl Etkilenir?
Botnet saldırısının nasıl çalıştığını, sunucunuzun ele geçirilmesinin belirtilerini ve korunma yollarını öğrenin. Sunucunuzu kontrol edin, riski azaltın.
Ahmet Yılmaz
Sistem Mühendisi
Sunucunuz bir sabah normalden yavaş çalışıyor, e-postalarınız karşı tarafa ulaşmıyor ve barındırma sağlayıcınızdan uyarı geliyor. Sorun çoğu zaman trafikte ya da kodda değil, sunucunuzun sizin haberiniz olmadan bir botnet'in parçası hâline gelmesindedir. Botnet saldırısı, hem hedef alınan hem de araç olarak kullanılan sunucular için ciddi sonuçlar doğurur.
Botnet Saldırısı Nedir?
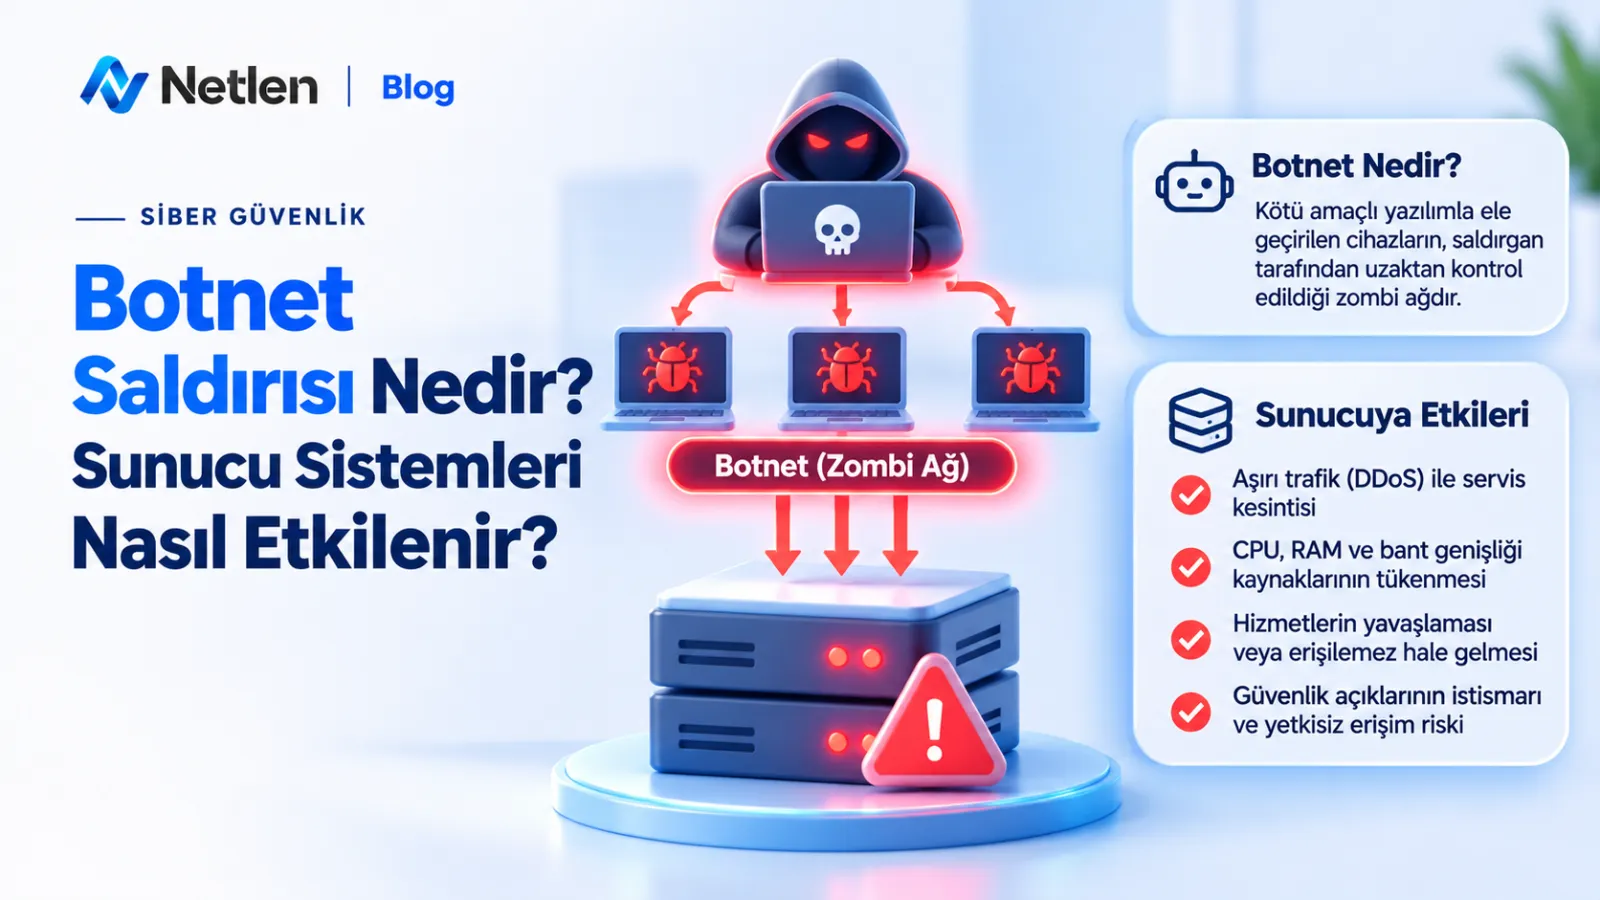
Botnet saldırısı, saldırganın ele geçirdiği çok sayıda cihazı uzaktan tek merkezden yöneterek yürüttüğü koordineli siber saldırıdır. "Bot" ve "network" kelimelerinin birleşiminden gelen botnet, zararlı yazılım bulaşmış bilgisayar, sunucu, router ve IoT cihazlarından oluşan ağı ifade eder.
Cihaz sahipleri çoğu zaman sistemlerinin ele geçirildiğini fark etmez. Saldırgan, "komuta kontrol" (C2) sunucusu üzerinden bu cihazlara talimat gönderir ve hepsini aynı anda çalıştırır. Tek bir cihazın gücü sınırlıdır, ancak binlerce cihaz birleştiğinde yüksek hacimli trafik üretilebilir.
Botnet Nasıl Çalışır?
Bir botnet genellikle üç aşamada çalışır: cihazın ele geçirilmesi, komuta kontrol bağlantısının kurulması ve saldırı talimatının uygulanması. Her aşama farklı bir savunma fırsatı sunar.
- Bulaşma: Zafiyetli yazılım, zayıf parola, kimlik avı e-postası veya güvenilmeyen eklenti üzerinden zararlı yazılım yerleşir.
- Bağlantı: Bot, C2 sunucusuna düzenli aralıklarla bağlanır ve komut bekler.
- Eylem: Saldırgan DDoS, spam gönderimi, kimlik bilgisi denemesi veya kripto madenciliği gibi görevleri tetikler.
Merkezî ve dağıtık yapı farkı
Klasik botnet'lerde tüm botlar tek bir C2 sunucusuna bağlıdır; bu sunucu kapatılırsa ağ çöker. Daha yeni yapılarda botlar birbirleriyle eş düzeyli (P2P) haberleşir, bu da tespiti ve etkisizleştirmeyi zorlaştırır.
| Özellik | Merkezî botnet | P2P botnet |
|---|---|---|
| Yönetim | Tek C2 sunucusu | Botlar arası dağıtık |
| Tespit kolaylığı | Görece kolay | Zor |
| Zayıf nokta | C2 sunucusunun kapatılması | Belirgin tek nokta yok |
| Kontrol hızı | Yüksek | Değişken |
Botnet Saldırıları Hangi Amaçlarla Kullanılır?
Botnet'ler en sık hizmet dışı bırakma (DDoS), spam, kimlik bilgisi doldurma ve kaynak çalma amacıyla kullanılır. Saldırganın hedefi çoğunlukla finansal kazançtır; bazı durumlarda fidye veya rakibe zarar verme motivasyonu da vardır.
- DDoS: Hedef sunucuya aynı anda çok sayıda istek göndererek hizmeti erişilemez kılar.
- Credential stuffing: Sızdırılmış kullanıcı adı ve parolaları farklı sitelerde otomatik dener.
- Spam ve kimlik avı: Ele geçirilen sunuculardan toplu zararlı e-posta gönderilir.
- Kripto madenciliği: Sunucunun işlemci gücü izinsiz kullanılır.
- Web kazıma ve sahte trafik: İçerik çalınır, reklam tıklamaları manipüle edilir.
Sunucu Sistemleri Botnet Saldırısından Nasıl Etkilenir?
Sunucular iki farklı şekilde etkilenir: saldırının hedefi olarak hizmet kesintisi yaşar, botnet'in bir parçası olarak ise kaynakları ve itibarı zarar görür. Bu ayrım, doğru önlemi seçmek için önemlidir.
Hedef olduğunda yaşanan sorunlar
DDoS kapsamında bant genişliği, bağlantı tablosu veya uygulama katmanı tükenir. Web siteniz yavaşlar, zaman aşımı hataları görürsünüz ve ziyaretçiler siteye ulaşamaz. E-ticaret sitelerinde bu durum doğrudan satış kaybına dönüşür.
Brute force denemeleri ise SSH, FTP, panel ve CMS giriş sayfalarında ciddi yük yaratır. Saldırı başarılı olmasa bile sunucu kaynakları gereksiz yere tükenir.
Botnet'in parçası olduğunda yaşanan sorunlar
Sunucunuz ele geçirildiyse işlemci ve bant genişliği başkalarının saldırısı için kullanılır. IP adresiniz kara listelere girebilir, e-postalarınız spam klasörüne düşer ve barındırma sağlayıcısı hesabı askıya alabilir. Arama motorlarında "zararlı site" uyarısı almak da mümkündür.
| Durum | Görülen etki | İş sonucu |
|---|---|---|
| Hedef (DDoS) | Yavaşlık, erişilemezlik | Satış ve itibar kaybı |
| Hedef (brute force) | Yüksek CPU, çok sayıda başarısız giriş | Hesap ele geçirme riski |
| Bot olarak kullanılma | Giden trafik artışı, kara liste | E-posta ulaşmazlığı, askıya alma |
| Kripto madenciliği | Sürekli yüksek CPU | Performans düşüşü, ek maliyet |
Sunucunuzun Botnet'e Dahil Olduğunu Gösteren Belirtiler
En güvenilir işaretler; açıklanamayan giden trafik, sürekli yüksek CPU kullanımı, bilinmeyen süreçler ve kara liste bildirimleridir. Tek bir belirti kesin kanıt değildir, ancak birkaçı bir arada görülüyorsa inceleme gerekir.
- Ziyaretçi trafiğiyle orantısız giden bant genişliği
- Tanımadığınız süreçler ve zamanlanmış görevler (cron)
- Bilinmeyen dış IP'lere kurulan bağlantılar
- Gönderdiğiniz e-postaların geri dönmesi veya spam sayılması
- Dosya sistemi içinde izinsiz eklenen betikler
- Barındırma sağlayıcısından gelen kötüye kullanım (abuse) bildirimleri
İpucu:
netstatveyasskomutlarıyla aktif bağlantıları,topya dahtopile süreçleri düzenli kontrol edin. Normal değerleri bilmek, sapmayı hızla fark etmenizi sağlar.
Botnet Saldırılarına Karşı Sunucu Güvenliği Nasıl Sağlanır?
Etkili korunma, tek bir üründen değil; güncelleme, erişim kontrolü, ağ filtreleme ve izlemenin birlikte uygulanmasından gelir. Aşağıdaki adımlar sunucu türünden bağımsız olarak uygulanabilir.
- Yazılımları güncel tutun: İşletim sistemi, web sunucusu, CMS ve eklentilerdeki bilinen açıklar botların ilk giriş yoludur.
- Güçlü kimlik doğrulama kullanın: SSH için parola yerine anahtar tabanlı giriş, panel ve yönetim alanları için iki aşamalı doğrulama tercih edin.
- Gereksiz portları kapatın: Güvenlik duvarında yalnızca ihtiyaç duyulan servislere izin verin.
- Giriş denemelerini sınırlayın: Başarısız denemelerde IP'yi geçici engelleyen araçlar kullanın.
- Web Uygulama Güvenlik Duvarı (WAF) kullanın: Zararlı istekleri uygulamaya ulaşmadan filtreler.
- Günlükleri izleyin: Erişim ve kimlik doğrulama kayıtlarını düzenli inceleyin, anormal artışlarda uyarı kurun.
- Yedek alın ve test edin: Yedeğin geri dönülebilir olduğunu düzenli doğrulayın.
Katmanlı koruma yaklaşımı
| Katman | Örnek önlem | Karşıladığı risk |
|---|---|---|
| Ağ | Güvenlik duvarı, hız sınırlama | Hacimsel saldırılar |
| Uygulama | WAF, güncel CMS | Zafiyet sömürüsü |
| Erişim | SSH anahtarı, 2FA | Brute force, credential stuffing |
| İzleme | Log analizi, uyarılar | Geç fark etme |
Büyük hacimli DDoS saldırıları tek bir sunucunun kapasitesini aşabilir. Bu durumda altyapı düzeyinde trafik filtreleme veya sağlayıcınızın sunduğu koruma seçenekleri devreye girer.
Sunucunuz Ele Geçirildiyse Ne Yapmalısınız?
İlk hedef zararı sınırlamaktır: sunucuyu ağdan ayırın, kanıtları saklayın, erişim bilgilerini yenileyin ve temiz bir kurulumdan geri dönün. Panik hâlinde yapılan müdahaleler izleri silebilir.
- Sunucuyu ağdan izole edin veya giden trafiği kısıtlayın.
- Günlük dosyalarının ve şüpheli dosyaların kopyasını alın.
- Tüm parolaları, SSH anahtarlarını ve API anahtarlarını değiştirin.
- Bulaşma yolunu belirleyin; açık kalan zafiyeti kapatmadan geri dönmek aynı sonucu doğurur.
- Mümkünse sunucuyu temiz kurulumla yeniden oluşturun ve veriyi doğrulanmış yedekten yükleyin.
- Kara listeye girdiyseniz temizlik sonrası ilgili listelerden çıkarılma talebi oluşturun.
Uyarı: Yalnızca zararlı dosyayı silmek çoğu zaman yetmez. Saldırgan arka kapı (backdoor) bırakmış olabilir. Emin değilseniz sağlayıcınızın teknik destek ekibinden yardım alın.
Doğru Barındırma Altyapısı Botnet Riskini Nasıl Azaltır?
Barındırma altyapısı; ağ düzeyinde filtreleme, izolasyon ve izleme imkânları sunarak riskin bir bölümünü sizin yerinize yönetir. Bu, kendi önlemlerinizin yerine geçmez ama yükünü hafifletir.
Netlen İnternet Hizmetleri gibi sunucu, web hosting ve alan adı hizmeti veren sağlayıcılarda dikkat edilmesi gereken noktalar şunlardır:
- Teknik destek ekibine ulaşılabilirliği ve olay anında yanıt süresi
- Sunucu erişimini güvenlik duvarıyla yönetebilme imkânı
- Yönetim panelinde kolay güncelleme ve yedekleme seçenekleri
- Paket ve fiyatlandırmanın şeffaf olması; güvenlik için gereken kaynak artışının önceden planlanabilmesi
Paylaşımlı hosting kullanıyorsanız altyapı güvenliği büyük ölçüde sağlayıcıya aittir; uygulama güvenliği ise sizdedir. VPS veya dedicated sunucuda işletim sistemi yönetimi de size geçer, dolayısıyla yukarıdaki adımları kendiniz uygulamanız gerekir.
Sık Sorulan Sorular
Botnet ile DDoS aynı şey midir?
Hayır. Botnet, ele geçirilmiş cihazlardan oluşan ağın kendisidir; DDoS ise bu ağın kullanılabileceği saldırı türlerinden biridir. Aynı botnet spam, parola denemesi veya kripto madenciliği için de kullanılabilir.
Küçük bir web sitesi botnet saldırısının hedefi olur mu?
Evet. Botlar belirli bir siteyi seçmekten çok, açık bulduğu her sistemi otomatik tarar. Güncellenmemiş bir CMS eklentisi veya zayıf bir parola, siteyi hem hedef hem de bot adayı yapar.
Sunucumun botnet'in parçası olduğunu nasıl anlarım?
Açıklanamayan giden trafik, sürekli yüksek CPU kullanımı, bilinmeyen süreçler ve e-postaların spam sayılması başlıca işaretlerdir. Bağlantı ve süreç listelerini düzenli kontrol etmek, durumu erken fark etmenizi sağlar.
Botnet bulaşması için antivirüs yeterli midir?
Tek başına yeterli değildir. Güncellemeler, güçlü kimlik doğrulama, güvenlik duvarı ve günlük izleme birlikte uygulanmalıdır. Antivirüs yalnızca bilinen zararlıları yakalayabilir, yapılandırma hatalarını düzeltmez.
Botnet nedeniyle IP adresim kara listeye girerse ne yapmalıyım?
Önce bulaşmayı temizleyin ve açığı kapatın. Ardından ilgili kara liste hizmetlerinin sunduğu çıkarılma talebi sürecini izleyin. Temizlik yapılmadan yapılan talepler çoğunlukla kısa sürede yeniden listelenmeyle sonuçlanır.
Botnet saldırısı yasal bir sorun doğurur mu?
Sunucunuz sizin bilginiz olmadan kullanılsa bile, ihmal nedeniyle üçüncü kişilere zarar verilmesi sözleşme ve sorumluluk açısından sorun yaratabilir. Kişisel veri sızıntısı varsa ilgili mevzuat kapsamında bildirim yükümlülükleri de gündeme gelebilir. Durumunuza özel bilgi için hukuki destek almanız doğru olur.
Botnet tehdidini tamamen ortadan kaldırmak mümkün değildir, ancak düzenli güncelleme, sıkı erişim kontrolü ve izleme ile riski belirgin biçimde düşürebilirsiniz. Altyapınızı güvenli bir zeminde kurmak için sunucu ve hosting seçeneklerini netlen.com.tr üzerinden inceleyebilir, ihtiyaçlarınıza uygun paketi teknik destek ekibiyle birlikte değerlendirebilirsiniz.
İlgili İçerikler
- DDoS Saldırısı Nedir ve Nasıl Önlenir?
- VPS Sunucu Güvenliği İçin Temel Adımlar
- SSH Güvenliği: Anahtar Tabanlı Giriş Nasıl Kurulur?
- WordPress Sitesi Hacklenirse Ne Yapılmalı?
- Web Uygulama Güvenlik Duvarı (WAF) Nedir?

Netlen'i Google'da Takip Edin
En güncel rehberlerimize, duyurularımıza ve teknik içeriklerimize Google üzerinden öncelikli ulaşmak için Netlen'i tercih ettiğiniz kaynaklar arasına ekleyin.
 Google'da Tercih edilenkaynak olarak ekleyin
Bu yazıyı paylaşın
Yazar Hakkında
Ahmet Yılmaz
Sistem Mühendisi
Sistem mühendisi olarak Linux sunucu yönetimi, ağ güvenliği ve bulut altyapı optimizasyonu konularında uzmanlaşmış deneyimli bir profesyonelim.
Yorumlar
Bu yazı hakkında okuyucu yorumları