DNS CAA Kaydı Nedir? SSL Sertifikası İzinleri Nasıl Ayarlanır?
CAA kaydıyla hangi otoritelerin SSL sertifikası düzenleyebileceğini belirleyin. Adım adım rehberle hemen ayarlayın, alan adınızı koruyun.
Kürşat Sezgin
Teknik Ekip Lideri
Alan adınız için bir sertifika otoritesi sizin haberiniz olmadan SSL sertifikası düzenleyebilir mi? DNS CAA kaydı tam olarak bu riski azaltmak için var. Tek bir TXT benzeri satırla hangi otoritelerin adınıza sertifika vereceğini siz belirlersiniz.
DNS CAA kaydı nedir?
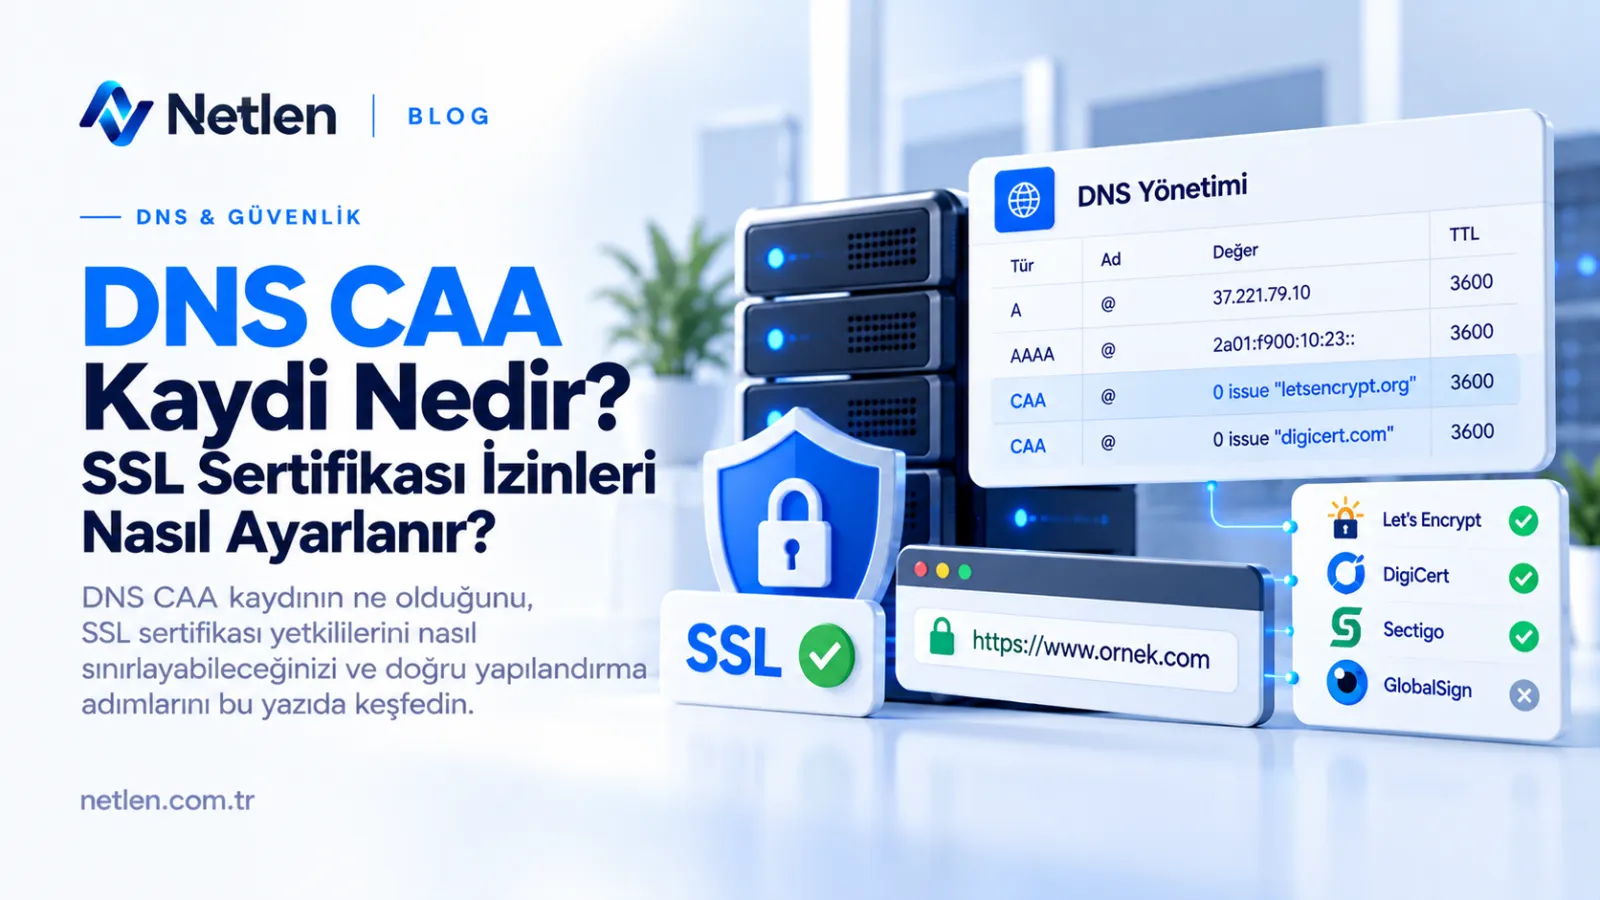
DNS CAA (Certification Authority Authorization) kaydı, bir alan adı için hangi sertifika otoritelerinin (CA) SSL/TLS sertifikası düzenleyebileceğini belirten DNS kaydıdır. RFC 8659 ile standartlaştırılmıştır. Sertifika vermeden önce CA'ların bu kaydı kontrol etmesi zorunludur.
Kayıt yoksa herhangi bir CA sertifika düzenleyebilir. Kayıt varsa yalnızca listelenen otoriteler işlem yapabilir, diğerleri talebi reddeder. Bu, yanlış veya yetkisiz sertifika düzenlenme ihtimalini ciddi biçimde düşürür.
SSL sertifikası nedir?
SSL sertifikası, bir web sitesinin kimliğini doğrulayan ve tarayıcı ile sunucu arasındaki veri trafiğini şifreleyen dijital belgedir. Bugün kullanılan protokol teknik olarak TLS'tir, ancak "SSL" adı yaygın kullanımda kalmıştır.
Sertifika, alan adının sahibini doğrulayan bir CA tarafından imzalanır. Tarayıcı adres çubuğundaki kilit simgesi, sertifikanın geçerli olduğunu gösterir. Giriş formu, ödeme sayfası ya da müşteri paneli olan her sitede sertifika fiilen gereklidir; arama motorları da HTTPS'i tercih eder.
Sertifika türleri
| Tür | Doğrulama düzeyi | Tipik kullanım |
|---|---|---|
| DV (Domain Validation) | Yalnızca alan adı sahipliği | Blog, kişisel site, küçük işletme |
| OV (Organization Validation) | Kurum bilgileri doğrulanır | Kurumsal siteler, e-ticaret |
| EV (Extended Validation) | Sıkı kurum incelemesi | Finans ve yüksek güven gerektiren projeler |
| Wildcard | Alt alan adlarının tamamı | Çok sayıda alt alan adı kullanan yapılar |
CAA kaydı nasıl çalışır?
CA, sertifika düzenlemeden önce alan adının CAA kayıtlarını sorgular; kendi adı listede yoksa sertifikayı vermez. Sorgu, istenen alan adından başlayıp üst alan adlarına doğru ilerler. Yani www.ornek.com için kayıt bulunamazsa ornek.com kontrol edilir.
Bir CAA kaydı üç bölümden oluşur:
- Flag: Genellikle 0 olarak bırakılır.
- Tag:
issue,issuewildveyaiodefdeğerlerinden biri. - Value: Yetkilendirilen CA'nın alan adı ya da bildirim adresi.
Tag değerlerinin anlamı
| Tag | Görevi | Örnek değer |
|---|---|---|
| issue | Standart sertifika düzenleme iznini belirler | `letsencrypt.org` |
| issuewild | Wildcard sertifikalar için ayrı izin verir | `letsencrypt.org` |
| iodef | İhlal girişimlerinin bildirileceği adres | `mailto:guvenlik@ornek.com` |
İpucu:
issuewildtanımlı değilse wildcard talepleri deissuekuralına göre değerlendirilir. Wildcard sertifikayı tamamen engellemek istiyorsanızissuewild ";"değerini ekleyebilirsiniz.
DNS kaydı nasıl yapılır?
DNS kaydı, alan adınızın DNS yönetim panelinde ilgili kayıt türünü seçip değerlerini girerek oluşturulur. Kayıt, DNS'i yöneten yerde eklenmelidir; yani nameserver'larınız hosting firmanızı gösteriyorsa işlem orada, harici bir DNS hizmeti kullanıyorsanız orada yapılır.
Genel adımlar şöyledir:
- Alan adı yönetim paneline giriş yapın.
- DNS Yönetimi veya DNS Bölge Düzenleyici bölümünü açın.
- Yeni kayıt ekle seçeneğini seçin ve kayıt türünü belirleyin (A, CNAME, MX, TXT, CAA).
- Ad, değer ve TTL alanlarını doldurun.
- Kaydı kaydedin ve yayılmasını bekleyin.
DNS değişikliklerinin yayılması çoğunlukla birkaç dakika ile birkaç saat arasında sürer. Önceki kaydın TTL değeri yüksekse bu süre uzayabilir.
CAA kaydı ekleme örneği
Yalnızca Let's Encrypt'in sertifika düzenlemesine izin vermek isteyen biri için örnek kayıtlar:
ornek.com.  IN  CAA  0 issue "letsencrypt.org"
ornek.com.  IN  CAA  0 issuewild ";"
ornek.com.  IN  CAA  0 iodef "mailto:guvenlik@ornek.com"
Birden fazla CA kullanıyorsanız her biri için ayrı bir issue satırı eklemeniz gerekir. Doğru CA değerini, sertifika sağlayıcınızın dokümantasyonundan teyit edin.
SSL sertifikası izinleri nasıl ayarlanır?
SSL sertifikası izinlerini ayarlamak için önce hangi CA'dan sertifika alacağınıza karar verin, ardından yalnızca o CA'yı yetkilendiren CAA kaydını DNS bölgenize ekleyin. Bu sıra önemlidir; kaydı yanlış girerseniz sertifika yenilemeniz de başarısız olabilir.
Pratik bir kontrol listesi:
- Kullandığınız tüm CA'ları belirleyin (ana site, e-posta sunucusu, API alt alan adı).
- Otomatik yenileme kullanan araçların hangi CA'yı çağırdığını kontrol edin.
- Alt alan adlarında farklı CA kullanıyorsanız o alt alan adına özel CAA kaydı tanımlayın.
- Kaydı ekledikten sonra
dig CAA ornek.comkomutuyla doğrulayın.
Uyarı: CAA kaydı eklediğiniz anda mevcut sertifikanız geçersiz olmaz. Ancak bir sonraki yenilemede, yetkilendirilmemiş bir CA kullanılıyorsa işlem reddedilir. Yenileme tarihinden önce kayıtları test edin.
SSL sertifikası nasıl yüklenir?
SSL sertifikası yüklemek için CSR oluşturulur, CA'dan sertifika dosyası alınır ve bu dosyalar sunucuya ya da hosting paneline tanımlanır. Yöntem, kullandığınız altyapıya göre değişir.
cPanel gibi hosting panellerinde
- Panelde SSL/TLS bölümünü açın.
- Sertifika (CRT), özel anahtar (KEY) ve varsa CA bundle bilgilerini ilgili alanlara yapıştırın.
- Sertifikayı ilgili alan adına atayıp kaydedin.
- Siteyi HTTPS üzerinden açarak kilit simgesini kontrol edin.
Birçok hosting ortamında otomatik SSL de sunulur; bu durumda manuel yükleme gerekmeyebilir.
Sanal ya da dedicated sunucularda
Sunucuda önce özel anahtar ve CSR üretilir. CA sertifikayı verdikten sonra dosyalar web sunucusu yapılandırmasında tanımlanır. Nginx için ssl_certificate ve ssl_certificate_key, Apache için SSLCertificateFile ve SSLCertificateKeyFile direktifleri kullanılır. Ardından yapılandırma testi yapılıp servis yeniden yüklenir.
| Ortam | Yükleme yöntemi | Zorluk |
|---|---|---|
| Paylaşımlı hosting | Panel üzerinden otomatik veya manuel | Düşük |
| VPS / sunucu | Yapılandırma dosyası ve CSR | Orta |
| Kurumsal yük dengeleyici | Cihaz arayüzü veya API | Yüksek |
Bilgi: Özel anahtarı (private key) kimseyle paylaşmayın ve e-posta ile göndermeyin. Sızması halinde sertifikayı iptal edip yeniden düzenletmeniz gerekir.
SSL inspection nedir?
SSL inspection (TLS denetimi), güvenlik cihazlarının şifreli HTTPS trafiğini çözüp içeriğini inceledikten sonra yeniden şifrelemesidir. Kurumsal ağlarda zararlı yazılım, veri sızıntısı ve izinsiz erişim girişimlerini tespit etmek için kullanılır.
Bu yöntemde güvenlik cihazı, kullanıcı ile site arasında aracı gibi durur ve kendi sertifikasıyla trafiği yeniden imzalar. Bunun çalışması için cihazın kök sertifikasının kurum bilgisayarlarına önceden tanıtılması gerekir.
CAA ile ilişkisi
CAA kaydı, genel CA'ların alan adınız için sertifika düzenlemesini denetler. SSL inspection ise kurum içi ağda kullanılan özel bir sertifika zinciridir ve CAA kontrolünün kapsamına girmez. İkisi birbirinden bağımsız çalışır, farklı sorunlara cevap verir.
| Özellik | CAA kaydı | SSL inspection |
|---|---|---|
| Amaç | Yetkisiz sertifika düzenlemeyi azaltmak | Şifreli trafiği güvenlik amacıyla incelemek |
| Uygulandığı yer | Alan adı DNS bölgesi | Kurum ağı, güvenlik cihazı |
| Kimin kontrolünde | Alan adı sahibi | Ağ yöneticisi |
CAA kaydı kullanırken sık yapılan hatalar
En yaygın hata, kullanılan CA'yı listeye eklemeyi unutmak ve yenileme sırasında sertifikanın reddedilmesidir. Bir diğeri de alt alan adlarının farklı bir sağlayıcıyla yönetildiğini gözden kaçırmaktır.
- Kayıt değerini yanlış yazmak (örneğin CA alan adında yazım hatası).
- DNS'i yöneten yerden bağımsız bir panelde kayıt eklemek.
- Wildcard için ayrı izin gerektiğini unutmak.
- Değişiklik sonrası yenileme sürecini test etmemek.
Netlen ile alan adı ve SSL yönetimi
Netlen İnternet Hizmetleri, alan adı, web hosting ve sunucu hizmetleri sunar. DNS kayıtlarınızı yönetirken CAA, A, CNAME ve TXT gibi kayıtları tek yerden takip etmek, sertifika süreçlerini sadeleştirir. Alan adınızı ve hosting hizmetinizi aynı çatı altında yönetmek, DNS ve SSL yapılandırmasında hata payını azaltır. Takıldığınız noktada teknik destek ekibine başvurabilirsiniz. Güncel paketler ve hizmetler için netlen.com.tr adresini inceleyebilirsiniz.
Sık Sorulan Sorular
CAA kaydı zorunlu mu?
Hayır, zorunlu değildir. Ancak kayıt yoksa herhangi bir sertifika otoritesi alan adınız için sertifika düzenleyebilir. Güvenliği artırmak istiyorsanız CAA kaydı eklemek iyi bir uygulamadır.
CAA kaydı SSL sertifikamı geçersiz kılar mı?
Hayır. CAA kaydı yalnızca yeni sertifika düzenleme talebini denetler. Mevcut sertifikanız süresi dolana kadar çalışmaya devam eder, ancak yenilemede yetkisiz CA kullanılıyorsa işlem başarısız olur.
Birden fazla CA'ya izin verebilir miyim?
Evet. Her CA için ayrı bir issue kaydı eklemeniz yeterlidir. Wildcard sertifika için gerekiyorsa ayrıca issuewild kayıtları tanımlayabilirsiniz.
CAA kaydını nasıl test ederim?
dig CAA alanadiniz.com komutunu kullanabilir ya da çevrimiçi DNS sorgu araçlarına bakabilirsiniz. Çıktıda eklediğiniz issue, issuewild ve iodef satırlarını görmelisiniz.
Alt alan adı için ayrı CAA kaydı gerekir mi?
Zorunlu değil. Alt alan adında kayıt yoksa CA üst alan adındaki kaydı kullanır. Alt alan adında farklı bir CA kullanacaksanız o alt alan adına özel kayıt eklemek gerekir.
SSL ile TLS arasındaki fark nedir?
TLS, SSL protokolünün güncel ve güvenli halefidir. Eski SSL sürümleri artık kullanılmamaktadır; ancak sektörde "SSL sertifikası" ifadesi alışkanlıkla sürdürülmektedir.
Yanlış CAA kaydı sitemi etkiler mi?
Site erişimini etkilemez, fakat yeni sertifika alımı ve otomatik yenileme sorun yaşayabilir. Bu yüzden kayıt ekledikten sonra yenileme sürecini test etmek önemlidir.

Netlen'i Google'da Takip Edin
En güncel rehberlerimize, duyurularımıza ve teknik içeriklerimize Google üzerinden öncelikli ulaşmak için Netlen'i tercih ettiğiniz kaynaklar arasına ekleyin.
 Google'da Tercih edilenkaynak olarak ekleyin
Bu yazıyı paylaşın
Yazar Hakkında
Kürşat Sezgin
Teknik Ekip Lideri
Netlen'de teknik ekip lideri olarak sunucu yönetimi, ağ güvenliği ve web teknolojileri alanında sistem yönetimi ve teknik destek sağlıyorum. Zaman zaman bu konularda teknik blog yazıları da paylaşıyorum.
Yorumlar
Bu yazı hakkında okuyucu yorumları