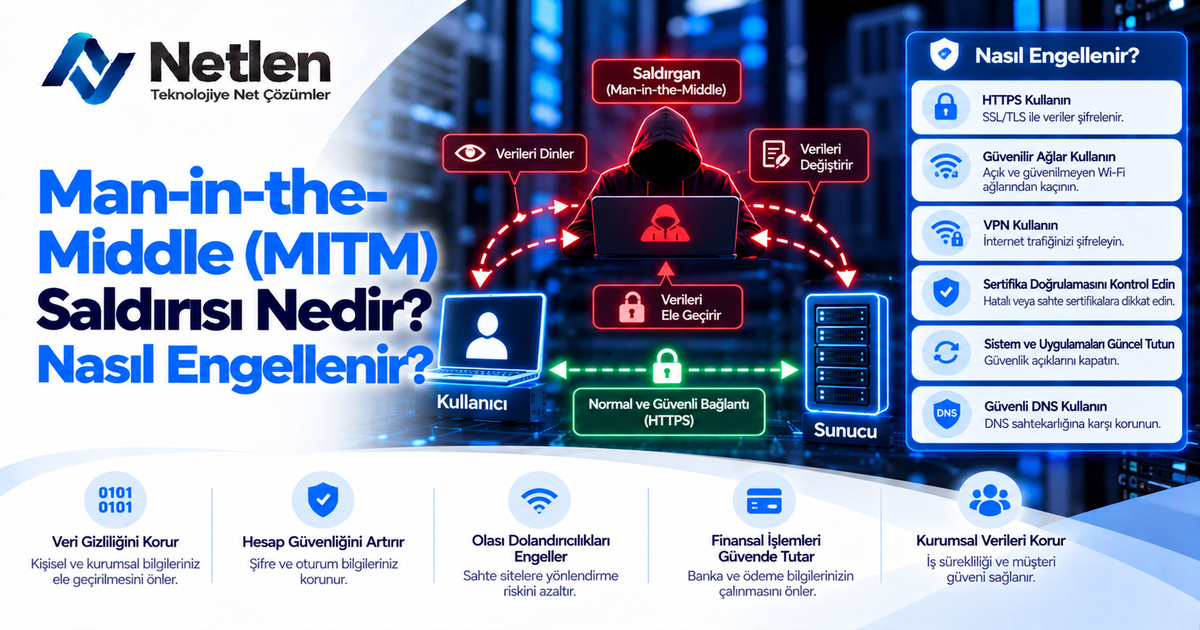
Man-in-the-Middle (MITM) Saldırısı Nedir?
Man-in-the-Middle (MITM) Saldırısı Nedir, nasıl çalışır, DNS spoofing, ARP zehirlenmesi ve korunma yolları nelerdir? Net ve pratik rehber.
Cenk ŞEKERCİ
Operasyon Yöneticisi
Bir Wi-Fi ağına bağlandığınızda, bankacılık uygulamasını açtığınızda veya kurumsal e-postanıza giriş yaptığınızda verileriniz görünmez bir yolculuğa çıkar. Man-in-the-Middle (MITM) Saldırısı Nedir sorusu da tam bu noktada önem kazanır: İki taraf arasındaki iletişime fark edilmeden giren saldırgan, bilgileri okuyabilir, değiştirebilir veya sizi sahte bir hedefe yönlendirebilir.
İçindekiler
- Man-in-the-Middle (MITM) Saldırısı Nedir
- man in the middle attack nedir
- dns spoofing nedir
- Ortadaki adam saldırısı nasıl engellenir
- Sosyal Mühendislik saldırısı Nedir
- Ortadaki Adam kimin eseri
- Dns Spoofing nedir
- Arp zehirlenmesi Nedir
- Sıkça Sorulan Sorular
- İlgili içerikler
Man-in-the-Middle (MITM) Saldırısı Nedir
Man-in-the-Middle saldırısı, iki taraf arasındaki iletişimin saldırgan tarafından gizlice izlenmesi veya değiştirilmesidir. Kullanıcı, gerçek web sitesiyle konuştuğunu sanırken araya giren kişi verileri okuyabilir, oturum bilgilerini çalabilir ya da trafiği manipüle edebilir.
MITM saldırılarında hedef yalnızca parola çalmak değildir. Saldırgan; oturum çerezlerini, ödeme bilgilerini, e-posta içeriklerini, API anahtarlarını veya kurumsal sistemlere ait kimlik bilgilerini ele geçirmeye çalışabilir.
Bu saldırı türü genellikle şu ortamlarda görülür:
- Şifresiz veya sahte Wi-Fi ağları
- Yanlış yapılandırılmış yerel ağlar
- DNS manipülasyonu yapılan bağlantılar
- HTTPS kullanılmayan web siteleri
- Kurumsal ağlarda zayıf segmentasyon
- Eski protokollerle çalışan sistemler
| MITM Unsuru | Açıklama | Risk |
|---|---|---|
| Kullanıcı | Gerçek hedefe bağlandığını düşünür | Kimlik bilgisi sızabilir |
| Saldırgan | İletişimin arasına girer | Veriyi okuyabilir/değiştirebilir |
| Hedef sistem | Sahte veya gerçek sistem olabilir | Oturum ele geçirilebilir |
| Ağ altyapısı | Saldırı genellikle burada başlar | Trafik yönlendirilebilir |
Uyarı: HTTPS kilit simgesi tek başına yüzde yüz güvenlik garantisi değildir. Sertifika hatalarını önemsememek, sahte sertifikalara onay vermek veya zararlı kök sertifika yüklemek MITM riskini artırır.
man in the middle attack nedir
Man in the middle attack, Türkçede “ortadaki adam saldırısı” olarak kullanılan siber saldırı türüdür. Temel mantık, kullanıcının gönderdiği ve aldığı verinin arasına üçüncü bir kişinin girmesi, bu iletişimi gizlice kontrol etmesidir.
Saldırı pasif ya da aktif olabilir. Pasif MITM’de saldırgan trafiği yalnızca dinler. Aktif MITM’de ise veri paketleri değiştirilir, kullanıcı sahte sayfalara yönlendirilir veya oturum bilgileri kullanılarak sistemlere erişim denenir.
Pasif ve aktif MITM farkı
| Saldırı Türü | Ne Yapar? | Örnek Senaryo |
|---|---|---|
| Pasif MITM | Trafiği izler, veri toplar | Açık Wi-Fi’da giriş bilgilerinin dinlenmesi |
| Aktif MITM | Trafiği değiştirir veya yönlendirir | Kullanıcının sahte bankacılık sayfasına aktarılması |
| Oturum ele geçirme | Çerez veya token bilgilerini kullanır | Kullanıcının hesabına parola bilmeden erişim |
| SSL stripping | HTTPS bağlantıyı zayıflatmaya çalışır | Kullanıcının HTTP sürüme yönlendirilmesi |
MITM saldırılarının tehlikeli tarafı, çoğu zaman kullanıcı deneyimini bozmadan ilerleyebilmesidir. Sayfa açılır, bağlantı çalışır, kullanıcı işlem yaptığını sanır; fakat arka planda veri akışı farklı bir yoldan geçiyor olabilir.
dns spoofing nedir
DNS spoofing, kullanıcının girmek istediği alan adının sahte bir IP adresine yönlendirilmesidir. Kullanıcı doğru site adresini yazsa bile DNS yanıtı manipüle edildiği için sahte bir sunucuya bağlanabilir.
DNS, alan adlarını IP adreslerine çeviren sistemdir. Örneğin kullanıcı bir web sitesinin adını yazar; DNS sistemi bu adın hangi sunucuya gideceğini belirler. DNS spoofing saldırısında bu cevap değiştirilir.
DNS spoofing nasıl çalışır?
- Kullanıcı bir alan adına erişmek ister.
- Cihaz veya ağ DNS sorgusu gönderir.
- Saldırgan sahte DNS yanıtı üretir.
- Kullanıcı gerçek site yerine sahte IP’ye yönlenir.
- Giriş bilgileri, formlar veya oturum verileri ele geçirilebilir.
| Normal DNS | DNS Spoofing |
|---|---|
| Alan adı gerçek IP’ye çözümlenir | Alan adı sahte IP’ye yönlendirilir |
| Kullanıcı doğru sunucuya gider | Kullanıcı taklit sunucuya gider |
| Sertifika geçerliyse bağlantı güvenlidir | Sertifika uyarısı veya sahte sertifika görülebilir |
| Trafik beklenen rotayı izler | Trafik saldırgan kontrolüne girebilir |
İpucu: DNS güvenliği için güvenilir DNS sağlayıcıları, DNSSEC destekli alan adları, kurumsal DNS filtreleme ve cihaz seviyesinde zararlı alan adı engelleme politikaları kullanılabilir.
Ortadaki adam saldırısı nasıl engellenir
Ortadaki adam saldırısını engellemenin en etkili yolu, iletişimi şifrelemek, ağ güvenliğini güçlendirmek ve kullanıcı hatalarını azaltmaktır. Tek bir önlem yeterli değildir; cihaz, ağ, uygulama ve kullanıcı katmanında birlikte savunma gerekir.
Bireysel kullanıcılar için en kritik adımlar; halka açık Wi-Fi ağlarında hassas işlem yapmamak, VPN kullanmak, sertifika uyarılarını geçmemek ve iki faktörlü kimlik doğrulamayı etkinleştirmektir.
Kurumsal tarafta ise ağ izleme, sertifika yönetimi, DNS güvenliği, uç nokta koruması ve güvenli yapılandırma politikaları gerekir.
Korunma yöntemleri
| Önlem | Kimler İçin? | Ne Sağlar? |
|---|---|---|
| HTTPS kullanımı | Her kullanıcı | Trafiği şifreler |
| VPN | Uzaktan çalışanlar | Güvensiz ağlarda ek tünel oluşturur |
| MFA / 2FA | Bireysel ve kurumsal hesaplar | Parola çalınsa bile erişimi zorlaştırır |
| DNSSEC | Alan adı sahipleri | DNS yanıtlarının doğrulanmasına yardım eder |
| WPA3 / güçlü Wi-Fi şifresi | Ev ve ofis ağları | Kablosuz ağ istismarını azaltır |
| Sertifika doğrulama | Web ve mobil uygulamalar | Sahte sunucu riskini düşürür |
| ARP koruması | Kurumsal ağlar | Yerel ağ zehirleme saldırılarını sınırlar |
Kullanıcıların dikkat etmesi gerekenler
- Sertifika uyarısı veren sitelerde işlem yapmayın.
- “Ücretsiz Wi-Fi” gibi belirsiz ağlara otomatik bağlanmayı kapatın.
- Bankacılık ve e-devlet işlemlerinde mobil veri veya güvenilir ağ kullanın.
- Tarayıcı ve işletim sistemi güncellemelerini ertelemeyin.
- Bilinmeyen profilleri, kök sertifikaları veya VPN uygulamalarını yüklemeyin.
Bilgi kutusu: MITM saldırılarını tamamen “görünmez” sanmak doğru değildir. Sertifika hataları, beklenmedik oturum kapanmaları, farklı giriş sayfaları, yavaş bağlantı ve tarayıcı uyarıları önemli sinyaller olabilir.
Sosyal Mühendislik saldırısı Nedir
Sosyal mühendislik saldırısı, teknik açıklardan çok insan davranışlarını hedef alan saldırı yöntemidir. Saldırgan, kullanıcıyı kandırarak parola, doğrulama kodu, ödeme bilgisi veya sistem erişimi elde etmeye çalışır.
MITM saldırıları sosyal mühendislikle birleştiğinde daha etkili hale gelir. Örneğin saldırgan, kullanıcıya “Wi-Fi ağına giriş için hesabınızla oturum açın” şeklinde sahte bir portal gösterebilir. Kullanıcı sayfanın gerçek olduğunu düşünürse kimlik bilgilerini gönüllü olarak teslim eder.
Sosyal mühendislik ve MITM ilişkisi
| Sosyal Mühendislik Yöntemi | MITM ile Bağlantısı | Risk |
|---|---|---|
| Sahte Wi-Fi adı | Kullanıcı saldırgan ağına bağlanır | Trafik izlenebilir |
| Sahte giriş ekranı | Kullanıcı bilgilerini girer | Hesap ele geçirilebilir |
| E-posta yönlendirmesi | Sahte bağlantıya tıklatır | DNS veya web taklidi yapılabilir |
| Aciliyet baskısı | Kullanıcı kontrol etmeden işlem yapar | Güvenlik uyarıları atlanabilir |
Sosyal mühendislikte savunmanın önemli kısmı farkındalıktır. Kullanıcı “neden benden bu bilgi isteniyor?” sorusunu sormayı alışkanlık haline getirmelidir.
Ortadaki Adam kimin eseri
“Ortadaki Adam” ifadesi siber güvenlikte bir eser adı değil, “Man-in-the-Middle” kavramının Türkçe karşılığıdır. Ancak farklı alanlarda “Ortadaki Adam” adıyla çevrilmiş veya kullanılmış eserler bulunabilir; bu nedenle bağlam önemlidir.
Siber güvenlik bağlamında “ortadaki adam”, iki taraf arasına giren saldırganı temsil eder. Buradaki “adam” kelimesi gerçek bir kişi olmak zorunda değildir; kötü amaçlı yazılım, sahte erişim noktası, ele geçirilmiş yönlendirici veya manipüle edilmiş bir DNS sunucusu da bu rolü üstlenebilir.
Arama yapan kullanıcı bazen edebiyat, sinema veya siber güvenlik anlamını karıştırabilir. Eğer konu ağ güvenliği ise doğru kavram MITM saldırısıdır.
Dns Spoofing nedir
Dns Spoofing, DNS yanıtlarının sahte bilgilerle değiştirilmesi veya kullanıcı cihazının yanlış DNS kaydına inandırılmasıdır. Bu saldırı, MITM senaryolarında kullanıcıyı fark ettirmeden sahte web sitelerine yönlendirmek için kullanılabilir.
DNS spoofing’in farklı uygulama biçimleri vardır. Yerel ağda DNS yanıtı taklit edilebilir, cihazın DNS ayarları değiştirilebilir veya zararlı yazılım aracılığıyla hosts dosyası manipüle edilebilir.
DNS spoofing belirtileri
- Doğru adresi yazmanıza rağmen farklı sayfa açılması
- Tarayıcıda sertifika uyarısı görülmesi
- Aynı siteye farklı ağdan girince farklı içerik çıkması
- DNS ayarlarının kendiliğinden değişmesi
- Güvenlik yazılımının zararlı yönlendirme uyarısı vermesi
Bu belirtiler her zaman DNS spoofing anlamına gelmez; yanlış yapılandırma veya geçici DNS hataları da benzer sonuç doğurabilir. Yine de özellikle giriş sayfalarında farklılık varsa işlem yapmadan önce bağlantı kontrol edilmelidir.
Arp zehirlenmesi Nedir
ARP zehirlenmesi, yerel ağdaki cihazların IP-MAC eşleşmelerinin sahte bilgilerle değiştirilmesidir. Saldırgan, kendisini ağ geçidi veya hedef cihaz gibi göstererek trafiğin kendi üzerinden geçmesini sağlayabilir.
ARP, yerel ağda cihazların birbirini bulmasına yardım eden bir protokoldür. Güvenlik doğrulaması zayıf olduğu için saldırgan sahte ARP mesajlarıyla cihazları yanıltabilir. Bu yöntem özellikle aynı Wi-Fi veya LAN üzerindeki saldırılarda kullanılır.
ARP zehirlenmesi nasıl önlenir?
- Kurumsal switch’lerde Dynamic ARP Inspection kullanın.
- Statik ARP kayıtlarını kritik sistemlerde değerlendirin.
- Ağ segmentasyonu yaparak kullanıcı cihazlarını sunuculardan ayırın.
- Misafir Wi-Fi ağını iç ağdan izole edin.
- Ağ izleme araçlarıyla olağan dışı ARP trafiğini takip edin.
- WPA2/WPA3 ve güçlü kablosuz ağ politikaları uygulayın.
| Saldırı Tekniği | Hedef Katman | Tipik Amaç | Savunma |
|---|---|---|---|
| ARP zehirlenmesi | Yerel ağ | Trafiği saldırgana yönlendirmek | ARP inspection, segmentasyon |
| DNS spoofing | İsim çözümleme | Sahte IP’ye yönlendirmek | DNSSEC, güvenilir DNS |
| SSL stripping | Web trafiği | HTTPS’i zayıflatmak | HSTS, sertifika kontrolü |
| Sahte Wi-Fi | Kablosuz ağ | Kullanıcı trafiğini toplamak | VPN, ağ doğrulama |
Sıkça Sorulan Sorular
Man-in-the-Middle saldırısı tehlikeli mi?
Evet, MITM saldırısı tehlikelidir çünkü kullanıcı çoğu zaman saldırıyı fark etmez. Saldırgan yalnızca trafiği izlemekle kalmayıp giriş bilgilerini, oturum çerezlerini veya ödeme verilerini ele geçirebilir. Daha ciddi senaryolarda veri paketleri değiştirilerek kullanıcı sahte sayfalara yönlendirilebilir. Özellikle halka açık Wi-Fi, zayıf şifreli ağlar ve sertifika uyarılarının önemsenmediği durumlar riski artırır.
MITM saldırısı nasıl anlaşılır?
MITM saldırısını anlamak her zaman kolay değildir, ancak bazı işaretler uyarıcı olabilir. Tarayıcıda sertifika hatası görülmesi, web sitesinin normalden farklı görünmesi, bağlantının beklenmedik şekilde yavaşlaması veya oturumun sık sık kapanması dikkat edilmesi gereken belirtilerdir. Ayrıca aynı siteye mobil veriyle girildiğinde farklı sonuç alınıyorsa DNS veya ağ yönlendirmesiyle ilgili bir sorun olabilir.
VPN MITM saldırısını engeller mi?
VPN, özellikle halka açık Wi-Fi gibi güvensiz ağlarda MITM riskini azaltır çünkü trafiği şifreli bir tünel üzerinden taşır. Ancak tek başına tüm riskleri ortadan kaldırmaz. Kullanıcı sahte bir siteye bilgilerini girerse veya cihazda zararlı sertifika yüklüyse VPN yeterli olmayabilir. Güvenilir VPN seçmek, HTTPS kontrolü yapmak ve iki faktörlü doğrulama kullanmak birlikte daha güçlü koruma sağlar.
HTTPS kullanmak yeterli mi?
HTTPS, MITM saldırılarına karşı en temel savunmalardan biridir çünkü istemci ile sunucu arasındaki veriyi şifreler. Yine de kullanıcı sahte sertifika uyarısını kabul ederse veya cihazına zararlı kök sertifika yüklenmişse koruma zayıflayabilir. Web siteleri tarafında HSTS, güncel TLS sürümleri ve doğru sertifika yapılandırması kullanılmalıdır. Kullanıcı tarafında ise sertifika uyarıları asla rutin bir hata gibi geçilmemelidir.
Halka açık Wi-Fi kullanmak riskli mi?
Halka açık Wi-Fi ağları MITM saldırıları için uygun ortam oluşturabilir. Aynı ağa bağlı saldırganlar trafik dinleme, sahte erişim noktası oluşturma veya kullanıcıyı taklit giriş ekranına yönlendirme girişiminde bulunabilir. Bu tür ağlarda bankacılık, kurumsal panel ve ödeme işlemlerinden kaçınmak gerekir. Zorunlu kullanımda VPN, güncel cihaz yazılımı ve iki faktörlü doğrulama önemli güvenlik katmanları sağlar.
DNS spoofing ile phishing aynı şey mi?
DNS spoofing ve phishing aynı şey değildir, ancak birlikte kullanılabilir. Phishing, kullanıcıyı kandırarak sahte bağlantıya tıklatmayı veya bilgi girmesini sağlamayı hedefler. DNS spoofing ise kullanıcı doğru adresi yazsa bile onu sahte IP adresine yönlendirebilir. Yani phishing daha çok sosyal mühendislik tarafındadır; DNS spoofing ise teknik yönlendirme manipülasyonudur. İkisi birleştiğinde saldırı daha ikna edici hale gelir.
ARP zehirlenmesi ev ağlarında olur mu?
Evet, ARP zehirlenmesi ev ağlarında da mümkündür. Aynı Wi-Fi ağına bağlı kötü niyetli bir cihaz, diğer cihazlara sahte ARP yanıtları göndererek trafiği kendi üzerinden geçirmeye çalışabilir. Ev kullanıcıları için güçlü Wi-Fi şifresi, misafir ağı kullanımı, modem güncellemeleri ve bilinmeyen cihazları ağdan çıkarma önemli önlemlerdir. Kurumsal ağlarda ise switch seviyesinde ek korumalar gerekir.
Mobil cihazlar MITM saldırısına uğrar mı?
Mobil cihazlar da MITM saldırılarına uğrayabilir. Özellikle sahte Wi-Fi ağları, zararlı VPN uygulamaları, güvenilmeyen profil yüklemeleri ve sahte sertifikalar mobil cihazlarda risk oluşturur. Mobil uygulamalar doğru sertifika doğrulaması yapmıyorsa saldırgan trafiği izleyebilir veya manipüle edebilir. Kullanıcıların yalnızca resmi mağazalardan uygulama yüklemesi, bilinmeyen yapılandırma profillerini kabul etmemesi ve sistem güncellemelerini yapması gerekir.
MITM saldırısından sonra ne yapılmalı?
MITM saldırısından şüpheleniyorsanız önce bağlantıyı kesin ve güvenilir bir ağa geçin. Ardından kritik hesapların parolalarını değiştirin, aktif oturumları kapatın ve iki faktörlü doğrulamayı etkinleştirin. Cihazda bilinmeyen sertifika, VPN profili veya ağ ayarı olup olmadığını kontrol edin. Kurumsal ortamda olay güvenlik ekibine bildirilmeli, log kayıtları incelenmeli ve etkilenen hesaplar geçici olarak kısıtlanmalıdır.
Şirketler MITM saldırılarına karşı nasıl hazırlanmalı?
Şirketler MITM riskine karşı yalnızca kullanıcı eğitimiyle yetinmemelidir. Ağ segmentasyonu, güvenli DNS, sertifika yönetimi, uç nokta güvenliği, VPN politikaları ve düzenli log izleme birlikte uygulanmalıdır. Kritik sistemlerde HSTS, güncel TLS yapılandırması ve güçlü kimlik doğrulama kullanılmalıdır. Ayrıca çalışanlara sahte Wi-Fi, sertifika uyarıları ve sosyal mühendislik senaryoları hakkında pratik farkındalık eğitimleri verilmelidir.
İlgili içerikler
- DNS Güvenliği Nedir ve Nasıl Sağlanır?
- Kurumsal Ağ Güvenliği İçin Temel Önlemler
- Sosyal Mühendislik Saldırılarına Karşı Korunma Rehberi
- SSL/TLS Sertifikası Nedir, Neden Önemlidir?
- Güvenli Wi-Fi Kullanımı İçin Pratik Kontrol Listesi
Siber güvenlikte en güçlü savunma, teknik önlemlerle kullanıcı farkındalığını birlikte kurmaktır. MITM saldırılarını önlemek için ağınızı, DNS yapılandırmanızı, sertifika yönetiminizi ve kullanıcı alışkanlıklarınızı düzenli olarak gözden geçirmeniz faydalı olur. Kurumsal altyapınız için güvenli ağ, barındırma ve teknik yönetim ihtiyaçlarınızda Netlen’in çözümlerini inceleyerek mevcut yapınıza uygun seçenekleri değerlendirebilirsiniz.

Netlen'i Google'da Takip Edin
En güncel rehberlerimize, duyurularımıza ve teknik içeriklerimize Google üzerinden öncelikli ulaşmak için Netlen'i tercih ettiğiniz kaynaklar arasına ekleyin.
 Google'da Tercih edilenkaynak olarak ekleyin
Bu yazıyı paylaşın
Yazar Hakkında
Cenk ŞEKERCİ
Operasyon Yöneticisi
Bulut teknolojileri, ağ altyapıları ve veri merkezi operasyonları üzerine çalışıyorum. Öğrendiğim yeni teknolojileri ve sahada karşılaştığım gerçek deneyimleri anlaşılır şekilde paylaşmayı seviyorum.
Yorumlar
Bu yazı hakkında okuyucu yorumları