Open Relay E-Posta Testi Nedir? Mail Sunucusu Nasıl Güvenli Hale Getirilir?
Open relay açığını nasıl test edeceğinizi ve kapatacağınızı öğrenin. SMTP ayarlarını adım adım düzeltin, IP adresinizi spam listelerinden koruyun.
Ahmet Yılmaz
Sistem Mühendisi
Mail sunucunuz farkında olmadan dünyanın dört bir yanındaki spam göndericilerine hizmet veriyor olabilir. Open relay açığı, IP adresinizin kara listeye girmesine ve e-postalarınızın spam klasörüne düşmesine yol açan sessiz bir sorundur. Bu rehberde açığı nasıl test edeceğinizi, nasıl kapatacağınızı ve SMTP ayarlarının nasıl olması gerektiğini adım adım bulacaksınız.
Open Relay Nedir?
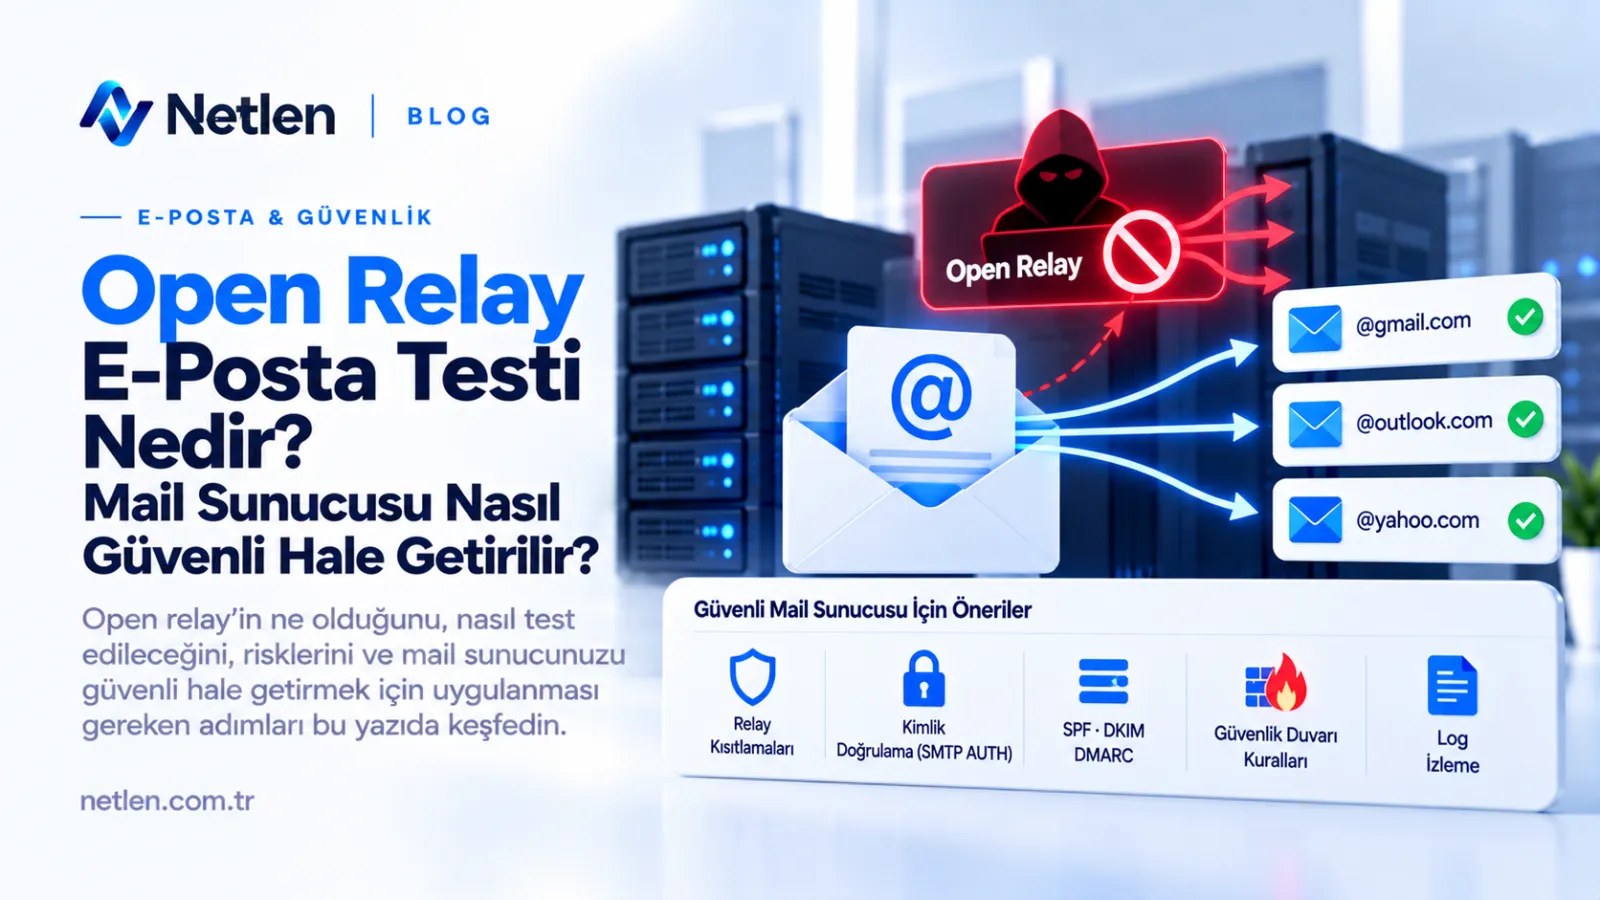
Open relay, bir SMTP sunucusunun kimlik doğrulaması yapmadan, herhangi bir kişiden gelen e-postayı herhangi bir adrese iletmesi durumudur. Sunucu yalnızca kendi kullanıcılarına değil, internetteki herkese aracılık eder.
Normal bir mail sunucusu iki şeyi kabul eder: kendi alan adlarına gelen postayı veya kimliğini doğrulamış kullanıcının gönderdiği postayı. Open relay durumunda bu kontrol yoktur. Saldırganlar sunucunuzu kullanarak binlerce spam ya da oltalama (phishing) maili gönderir, kötü itibar ise sizin IP adresinize yazılır.
Open Relay Neden Tehlikelidir?
- IP adresiniz spam kara listelerine eklenir.
- Meşru e-postalarınız karşı tarafta reddedilir veya spam klasörüne düşer.
- Sunucu kaynakları (CPU, bant genişliği, disk) gereksiz yere tüketilir.
- Barındırma sağlayıcınız hesabınızı askıya alabilir.
- Alan adınızın itibarı zarar görür.
Open Relay E-Posta Testi Nasıl Yapılır?
Test, sunucuya dışarıdan kimlik doğrulaması olmadan, hem gönderen hem alıcı adresi sizin alan adınız dışında olan bir e-posta göndermeyi denemekten ibarettir. Sunucu bu denemeyi reddediyorsa güvendesiniz; kabul ediyorsa açık var demektir.
Telnet ile Manuel Test
Kendi sunucunuzu test ettiğinizden emin olun; başkasının sunucusunda deneme yapmayın. Dışarıdan bir bilgisayarda şu adımları izleyin:
telnet mail.alanadiniz.com 25komutuyla bağlanın.EHLO test.exampleyazın.MAIL FROM:<test@ornek-dis1.com>girin.RCPT TO:<test@ornek-dis2.com>girin.
Sunucu 250 OK yerine 550 Relaying denied veya 554 Relay access denied gibi bir yanıt veriyorsa yapılandırma doğrudur. Her iki adres için de 250 dönüyorsa sunucunuz open relay durumundadır.
Online Test Araçları
Komut satırı kullanmak istemezseniz birçok çevrimiçi SMTP relay test aracı aynı denemeleri otomatik yapar. Sonuçlarda yalnızca "geçti" bilgisine bakmayın; hangi senaryoların denendiğini de inceleyin.
| Yöntem | Avantaj | Dezavantaj |
|---|---|---|
| Telnet ile manuel test | Tam kontrol, sunucu yanıtlarını doğrudan görürsünüz | Teknik bilgi gerektirir |
| Online test aracı | Hızlı, kolay, çoklu senaryo dener | Sonuç ayrıntısı araca göre değişir |
| Log analizi | Gerçek zamanlı kötüye kullanımı gösterir | Düzenli takip gerektirir |
İpucu: Testi yalnızca sunucunuzun dışındaki bir ağdan yapın. Sunucunun kendi içinden yapılan denemeler yerel gönderime izin verildiği için yanıltıcı sonuç verebilir.
Mail Sunucusu Nasıl Güvenli Hale Getirilir?
Mail sunucusunu güvenli hale getirmenin temeli; SMTP kimlik doğrulamasını zorunlu kılmak, relay iznini yalnızca güvenilir kaynaklara vermek ve bağlantıyı şifrelemektir. Ardından alan adı kimlik kayıtlarıyla itibarı korursunuz.
Relay Kısıtlamalarını Yapılandırma
Postfix kullanıyorsanız main.cf dosyasında alıcı kısıtlamaları şu mantıkta olmalıdır:
smtpd_relay_restrictions = permit_mynetworks, permit_sasl_authenticated, reject_unauth_destination
mynetworks değerini gereğinden geniş bırakmayın; yalnızca sunucunun kendisini (127.0.0.0/8) içermesi çoğu durumda yeterlidir. Exim ve Exchange gibi diğer yazılımlarda da mantık aynıdır: kimlik doğrulaması olmayan dış kaynaklar için relay kapalı olmalıdır.
SPF, DKIM ve DMARC Kayıtları
Relay kapatmak tek başına yetmez. Alan adınız adına sahte posta gönderilmesini engellemek için üç DNS kaydını tanımlayın:
- SPF: Alan adınız adına hangi sunucuların e-posta gönderebileceğini belirler.
- DKIM: Giden postayı dijital imzayla doğrular.
- DMARC: SPF ve DKIM başarısız olursa alıcı sunucunun ne yapacağını bildirir.
Ek Güvenlik Önlemleri
| Önlem | Faydası |
|---|---|
| Güçlü parola ve çok faktörlü doğrulama | Hesap ele geçirilmesini zorlaştırır |
| Gönderim hız limiti | Ele geçirilen hesabın toplu spam atmasını sınırlar |
| Fail2ban benzeri koruma | Deneme-yanılma saldırılarını engeller |
| Yazılım güncellemeleri | Bilinen güvenlik açıklarını kapatır |
| Kara liste takibi | IP itibar sorununu erken fark ettirir |
SMTP Kullanıcı Adı Nedir?
SMTP kullanıcı adı, giden posta sunucusuna kimlik doğrulaması yaparken kullanılan hesap bilgisidir. Çoğu sağlayıcıda bu bilgi, tam e-posta adresinizle (ör. info@alanadiniz.com) aynıdır.
Parola ile birlikte kullanılan bu bilgi, sunucunun sizi tanımasını ve relay izni vermesini sağlar. Kimlik doğrulaması açıkken sunucu, kullanıcı adı ve parola olmadan gönderime izin vermez; bu da open relay riskini ortadan kaldıran temel mekanizmadır.
Dikkat: SMTP kullanıcı adı ve parolasını e-posta istemcisi ya da uygulama ayarlarında saklarken güçlü parola kullanın. Bu bilgiler ele geçirilirse sunucunuz doğrulanmış kullanıcı üzerinden kötüye kullanılabilir.
Güvenli E-Posta Nedir?
Güvenli e-posta; iletinin aktarım sırasında şifrelenmesi, gönderenin doğrulanması ve içeriğin yetkisiz kişilerce okunamaması anlamına gelir. Tek bir teknolojiden değil, birkaç katmandan oluşur.
- TLS (STARTTLS veya SSL/TLS): Sunucular ve istemciler arasındaki bağlantıyı şifreler.
- SPF, DKIM, DMARC: Gönderen kimliğini doğrular, sahteciliği azaltır.
- Uçtan uca şifreleme (S/MIME, PGP): İçeriği yalnızca alıcının okuyabilmesini sağlar.
- Spam ve virüs filtreleri: Zararlı iletileri gelen kutusuna ulaşmadan ayıklar.
Günlük kullanımda bağlantı şifrelemesi ve kimlik doğrulama kayıtları çoğu işletme için yeterli temel korumayı sağlar. Hassas belge paylaşan kurumlar uçtan uca şifrelemeyi ayrıca değerlendirmelidir.
Gelen E-Posta Sunucusu Ne Demek?
Gelen e-posta sunucusu, size gönderilen iletileri alıp posta kutunuzda saklayan ve istemcinize sunan sunucudur. Bu iş için POP3 veya IMAP protokolü kullanılır.
SMTP giden postayı taşırken POP3 ve IMAP gelen postayı okumanızı sağlar. Farkları şöyledir:
| Protokol | Çalışma Şekli | Kullanım Senaryosu |
|---|---|---|
| POP3 | İletileri cihaza indirir, genellikle sunucudan siler | Tek cihazdan çevrimdışı kullanım |
| IMAP | İletiler sunucuda kalır, cihazlar senkronize olur | Telefon, bilgisayar gibi çoklu cihaz |
Güvenli bağlantı için IMAP'te 993, POP3'te 995 numaralı SSL/TLS portlarını tercih edin.
SMTP Kaç Olmalı?
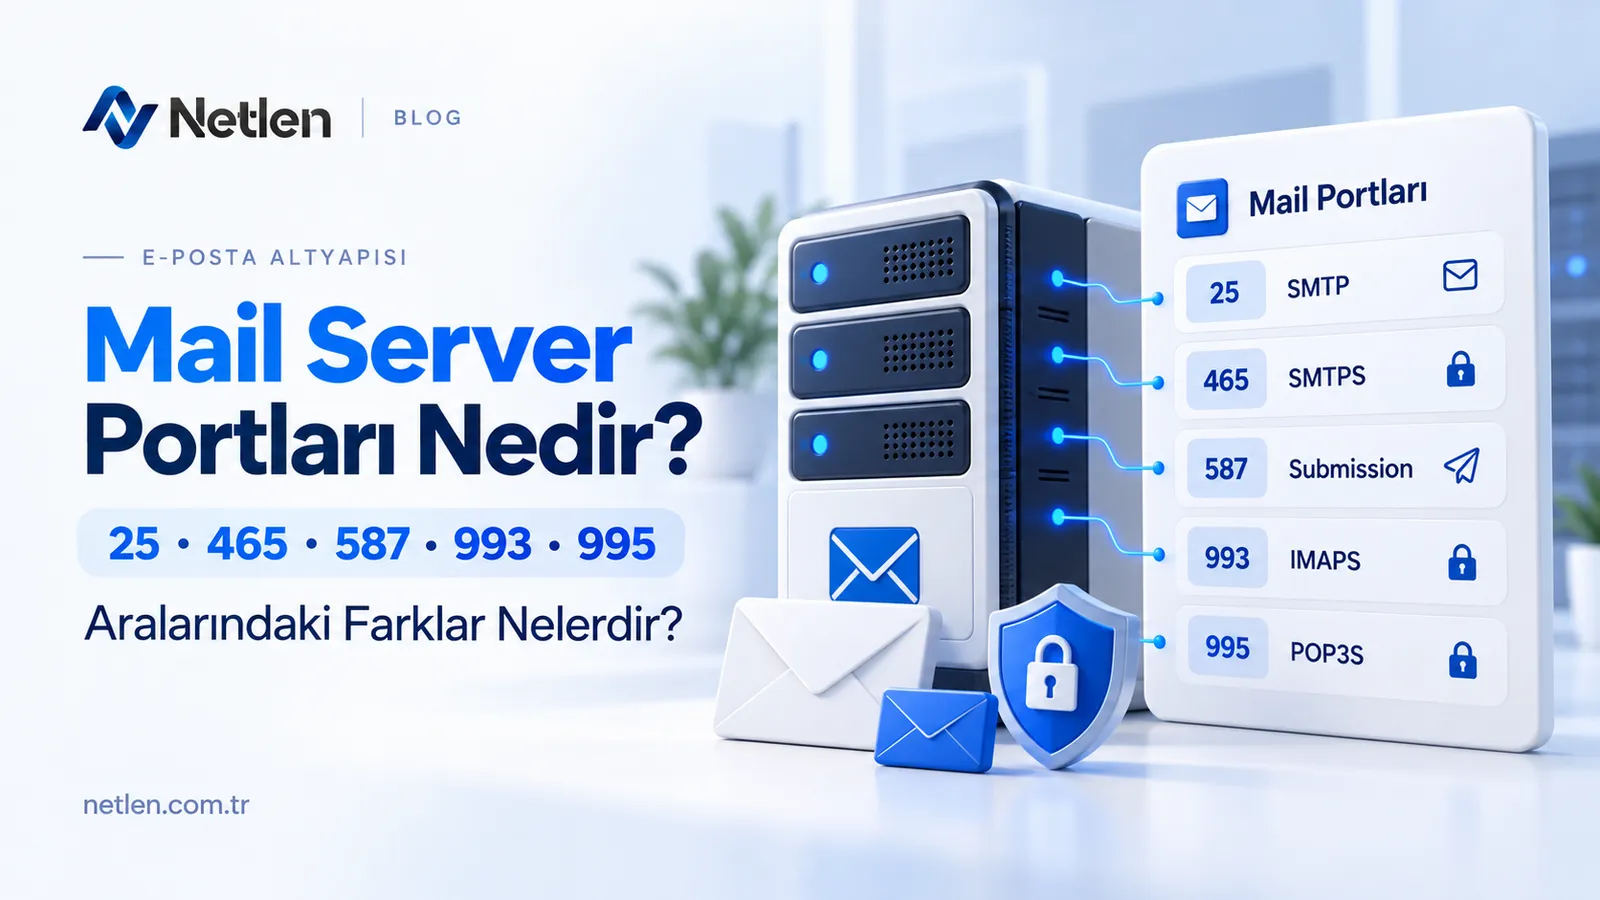
SMTP port numarası, kullanım amacına göre değişir: istemciden sunucuya güvenli gönderim için 587, SSL/TLS ile doğrudan şifreli gönderim için 465, sunucular arası iletim için 25 kullanılır. Normal bir e-posta istemcisinde önerilen seçenek 587'dir.
| Port | Kullanım | Şifreleme |
|---|---|---|
| 25 | Sunucudan sunucuya iletim | Çoğunlukla STARTTLS (isteğe bağlı) |
| 587 | İstemciden gönderim (submission) | STARTTLS ile kimlik doğrulama |
| 465 | İstemciden gönderim | Doğrudan SSL/TLS |
Birçok internet sağlayıcısı spam kaynaklı kötüye kullanımı önlemek için 25 numaralı portu istemci bağlantılarında kısıtlar. Bu nedenle uygulama veya istemci ayarlarında 587'yi seçmek hem güvenlik hem erişilebilirlik açısından daha sağlıklıdır.
Düzenli Kontrol Alışkanlığı Edinin
Open relay açığı genellikle kurulum sırasında yapılan küçük bir hatadan veya güncelleme sonrası değişen ayardan doğar. Sunucu yapılandırmasını her değiştirdiğinizde relay testini tekrarlayın, mail loglarında olağan dışı gönderim artışlarını izleyin ve IP adresinizin kara listelerde olup olmadığını periyodik kontrol edin.
Mail sunucusu yönetimi ek zaman ve teknik bilgi gerektirir. Netlen İnternet Hizmetleri'nin sunucu, web hosting ve alan adı hizmetleri üzerinden altyapınızı değerlendirebilir, e-posta yapılandırmanızla ilgili teknik destek ekibine danışabilirsiniz.
Sık Sorulan Sorular
Open relay açığı kendiliğinden oluşur mu?
Genellikle hatalı ya da gereğinden geniş yapılandırma sonucu oluşur. Örneğin mynetworks ayarına geniş bir IP aralığı eklemek veya relay kısıtlamalarını kaldırmak açığa yol açabilir. Güncelleme sonrası varsayılan ayarların değişmesi de nedenlerden biridir.
Open relay için sunucumun kara listeye girip girmediğini nasıl anlarım?
IP adresinizi çevrimiçi kara liste sorgulama araçlarında kontrol edebilirsiniz. Giden e-postalarınızda geri dönen (bounce) mesaj sayısının artması da işaret olabilir. Bu durumda önce relay açığını kapatın, sonra ilgili listelerden çıkarılma talebinde bulunun.
SMTP kimlik doğrulaması açıkken open relay riski tamamen biter mi?
Doğru yapılandırıldığında yetkisiz relay engellenir. Ancak bir kullanıcı hesabının parolası çalınırsa saldırgan doğrulanmış kullanıcı olarak gönderim yapabilir. Güçlü parola, çok faktörlü doğrulama ve gönderim limitleri bu riski azaltır.
Open relay testi ne sıklıkla yapılmalı?
Sunucu kurulumundan sonra, her yapılandırma veya yazılım güncellemesinin ardından ve en azından birkaç ayda bir test yapmak iyi bir alışkanlıktır. Giden posta kuyruğunda alışılmadık artış görürseniz beklemeden test edin.

Netlen'i Google'da Takip Edin
En güncel rehberlerimize, duyurularımıza ve teknik içeriklerimize Google üzerinden öncelikli ulaşmak için Netlen'i tercih ettiğiniz kaynaklar arasına ekleyin.
 Google'da Tercih edilenkaynak olarak ekleyin
Bu yazıyı paylaşın
Yazar Hakkında
Ahmet Yılmaz
Sistem Mühendisi
Sistem mühendisi olarak Linux sunucu yönetimi, ağ güvenliği ve bulut altyapı optimizasyonu konularında uzmanlaşmış deneyimli bir profesyonelim.
Yorumlar
Bu yazı hakkında okuyucu yorumları