Brute Force Saldırısı Nedir? Nasıl Önlenir?
Brute Force (Kaba Kuvvet) Saldırısı nedir, nasıl tespit edilir ve nasıl önlenir? Güvenli parola, MFA ve Netlen ile korunma yöntemleri.
Cenk ŞEKERCİ
Operasyon Yöneticisi
# Brute Force (Kaba Kuvvet) Saldırısı Nedir? Nasıl Önlenir?
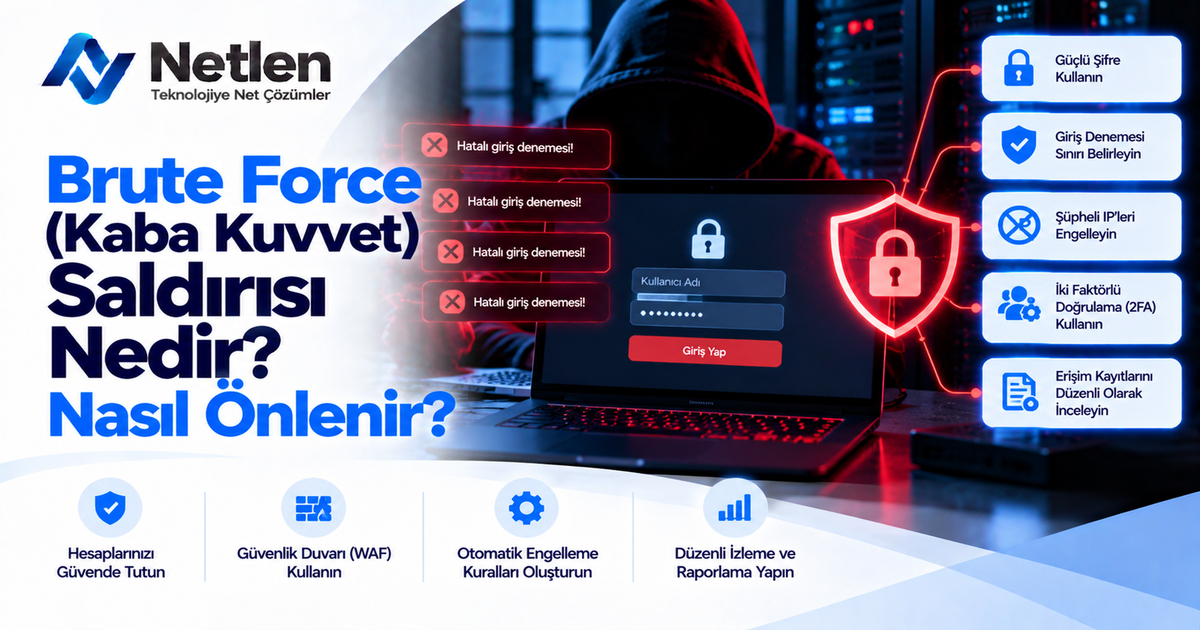
Bir hesabın şifresi zayıfsa, saldırganın gelişmiş bir açık bulmasına gerek kalmayabilir. Brute Force (Kaba Kuvvet) Saldırısı Nedir? Nasıl Önlenir? sorusu tam da burada önem kazanır: Çünkü bu saldırılar çoğu zaman basit parola hatalarından, yetersiz giriş korumasından ve izlenmeyen sistemlerden güç alır.
İçindekiler
- Brute force saldırısı nedir?
- Brute force attack kaba kuvvet saldırısı
- Brute force nedir nasıl kullanılır
- Brute force ne işe yarar?
- Brute force saldırısı nasıl tespit edilir
- Siber saldırılar için hangi yöntemler kullanılabilir?
- Siber saldırıdan nasıl korunulur?
- Netlen ile brute force saldırılarına karşı güvenlik yaklaşımı
- Sıkça Sorulan Sorular
- İlgili içerikler
Brute force saldırısı nedir?
Brute force saldırısı, bir hesaba, panele veya sisteme erişmek için çok sayıda parola kombinasyonunun denenmesidir. Saldırgan, doğru kullanıcı adı ve şifre eşleşmesini bulana kadar otomatik araçlarla tekrar tekrar giriş denemesi yapar.
Bu yöntemde temel mantık karmaşık değildir: Deneme sayısını artırarak doğru şifreyi bulma ihtimalini yükseltmek. Özellikle kısa, tahmin edilebilir veya daha önce sızdırılmış parolalar kullanılıyorsa risk ciddi biçimde artar.
Brute force saldırıları genellikle şu hedeflere yönelir:
- Web sitesi yönetim panelleri
- E-posta hesapları
- Uzak masaüstü servisleri
- FTP, SSH ve VPN erişimleri
- Müşteri panelleri
- Bulut hesapları
- Veritabanı yönetim arayüzleri
| Hedef Alan | Risk Seviyesi | Olası Sonuç |
|---|---|---|
| Yönetim paneli | Yüksek | Site ele geçirme |
| E-posta hesabı | Yüksek | Kimlik avı ve veri sızıntısı |
| SSH / FTP | Çok yüksek | Sunucuya yetkisiz erişim |
| Müşteri paneli | Orta-Yüksek | Kişisel veri riski |
| VPN hesabı | Çok yüksek | Kurumsal ağa sızma |
Uyarı: Brute force saldırıları yalnızca “şifre tahmin etme” meselesi değildir. Başarılı olursa veri ihlali, itibar kaybı, hizmet kesintisi ve yasal sorumluluk doğurabilir.
Brute force attack kaba kuvvet saldırısı
Brute force attack, Türkçede kaba kuvvet saldırısı olarak adlandırılır ve parolayı sistematik denemelerle bulmaya dayanır. Saldırının etkisi; parola politikası, giriş deneme sınırı, MFA kullanımı ve log takibi gibi güvenlik önlemlerine göre değişir.
Kaba kuvvet saldırıları tek bir yöntemle yapılmaz. Saldırgan, hedefin yapısına göre farklı deneme teknikleri kullanabilir.
| Saldırı Türü | Nasıl Çalışır? | En Çok Risk Altındaki Hesaplar |
|---|---|---|
| Basit brute force | Rastgele veya sıralı parola dener | Zayıf şifreli hesaplar |
| Dictionary attack | Hazır parola listeleri kullanır | “123456”, “admin123” gibi parolalar |
| Credential stuffing | Sızdırılmış kullanıcı adı/şifreleri dener | Aynı şifreyi farklı yerde kullananlar |
| Password spraying | Az sayıda yaygın şifreyi çok kullanıcıda dener | Kurumsal e-posta hesapları |
| Hybrid attack | Sözlük + sayı/sembol kombinasyonu dener | Tahmin edilebilir parola kullananlar |
Password spraying yöntemi özellikle kurumsal yapılarda tehlikelidir. Çünkü saldırgan tek kullanıcıya çok sayıda deneme yapmak yerine, birçok kullanıcıda aynı yaygın parolayı deneyerek kilitlenme sistemlerini atlatmaya çalışır.
Brute force nedir nasıl kullanılır
Brute force, doğru cevabı bulmak için tüm olası kombinasyonları sırayla deneme yaklaşımıdır. Siber güvenlikte bu yöntem, çoğunlukla parola tahmini amacıyla kötüye kullanılır; ancak güvenlik ekipleri tarafından kontrollü testlerde savunma amaçlı da değerlendirilebilir.
Meşru kullanım ile kötü niyetli kullanım arasındaki fark yetki ve amaçtır. Bir güvenlik uzmanı, kurum izniyle parola politikalarını test edebilir. Yetkisiz sistemlerde deneme yapmak ise saldırı kapsamına girer ve hukuki sonuç doğurabilir.
Güvenli test ile saldırı arasındaki fark
| Kriter | Yetkili Güvenlik Testi | Kötü Niyetli Saldırı |
|---|---|---|
| İzin | Yazılı izin vardır | İzin yoktur |
| Amaç | Zafiyeti bulup kapatmak | Yetkisiz erişim sağlamak |
| Kapsam | Sınırlar bellidir | Hedef rastgele veya gizlidir |
| Raporlama | Bulgular paylaşılır | İz gizlenmeye çalışılır |
| Hukuki durum | Meşru olabilir | Suç teşkil edebilir |
İpucu: Kendi sisteminizde bile brute force testi yapacaksanız, test kapsamını netleştirin. Yanlış yapılandırılmış bir test, servis kesintisine veya hesap kilitlenmelerine yol açabilir.
Brute force ne işe yarar?
Brute force, saldırgan açısından zayıf parolaları kırmak veya hesaplara yetkisiz erişmek için kullanılır. Savunma tarafında ise parola dayanıklılığını, giriş güvenliğini ve izleme sistemlerinin tepkisini ölçmek için kontrollü biçimde değerlendirilebilir.
Bu nedenle kavramı yalnızca saldırı olarak değil, güvenlik farkındalığı açısından da ele almak gerekir. Bir kurum brute force riskini anladığında daha güçlü parola politikaları, çok faktörlü kimlik doğrulama ve izleme mekanizmaları kurabilir.
Brute force saldırısının başarılı olmasına en çok şu hatalar zemin hazırlar:
- Kısa ve tahmin edilebilir parola kullanımı
- Aynı şifrenin birden fazla platformda kullanılması
- Yönetici panelinin herkese açık bırakılması
- Giriş deneme sınırının olmaması
- MFA kullanılmaması
- Logların düzenli izlenmemesi
- Eski yazılım ve eklentilerin kullanılmaya devam edilmesi
Brute force saldırısı nasıl tespit edilir
Brute force saldırısı, genellikle olağan dışı giriş denemeleri, aynı IP’den gelen tekrar eden hatalı girişler veya farklı IP’lerden yapılan yoğun kimlik doğrulama istekleriyle tespit edilir. Log takibi burada en kritik savunma katmanlarından biridir.
Tespit için yalnızca “çok sayıda başarısız giriş” metriğine bakmak yeterli değildir. Bazı saldırılar yavaş ve dağıtık ilerler. Bu nedenle IP, kullanıcı adı, zaman aralığı, ülke bilgisi ve cihaz davranışı birlikte değerlendirilmelidir.
Dikkat edilmesi gereken sinyaller
- Kısa sürede artan başarısız giriş denemeleri
- Aynı kullanıcı için farklı ülkelerden giriş istekleri
- Gece saatlerinde yoğunlaşan oturum açma denemeleri
- Yönetici kullanıcı adlarına yönelik tekrar eden istekler
- “admin”, “root”, “test” gibi varsayılan kullanıcı adlarının denenmesi
- Başarısız giriş sonrası başarılı oturum açma kaydı
- Aynı IP’den farklı hesaplara deneme yapılması
| Belirti | Ne Anlama Gelebilir? | Alınacak İlk Aksiyon |
|---|---|---|
| 5 dakikada çok sayıda hatalı giriş | Otomatik deneme | IP geçici engelleme |
| Farklı ülkelerden giriş | Hesap hedefleniyor olabilir | MFA zorunlu hale getirme |
| Başarısız sonrası başarılı giriş | Parola bulunmuş olabilir | Parola sıfırlama |
| Admin kullanıcı adı denemeleri | Yönetim paneli hedefte | Panel erişimini kısıtlama |
| Çok kullanıcıda aynı şifre denemesi | Password spraying | Kurumsal parola kontrolü |
Bilgi kutusu: Brute force tespitinde yalnızca güvenlik duvarı değil, uygulama logları, sunucu logları, kimlik doğrulama kayıtları ve anomali izleme sistemleri birlikte kullanılmalıdır.
Siber saldırılar için hangi yöntemler kullanılabilir?
Siber saldırılarda brute force dışında kimlik avı, zararlı yazılım, sosyal mühendislik, açık sömürüsü, DDoS ve oturum ele geçirme gibi birçok yöntem kullanılabilir. Saldırganlar çoğu zaman tek bir yöntemle değil, birkaç tekniği birleştirerek ilerler.
Örneğin bir saldırgan önce kimlik avı e-postasıyla parola elde etmeye çalışabilir. Başaramazsa sızdırılmış parola listelerini deneyebilir. Ardından açık bir yönetim paneli bulursa brute force denemelerine geçebilir.
| Yöntem | Temel Amaç | Brute Force ile İlişkisi |
|---|---|---|
| Kimlik avı | Kullanıcıyı kandırmak | Parola ele geçirilirse brute force gerekmez |
| Credential stuffing | Sızan bilgileri denemek | Brute force’a benzer otomasyon kullanır |
| DDoS | Hizmeti erişilemez yapmak | Dikkat dağıtma amacıyla eşlik edebilir |
| Zararlı yazılım | Cihazı ele geçirmek | Parola hırsızlığına yol açabilir |
| Açık sömürüsü | Yazılım zafiyetini kullanmak | Panel ele geçirildikten sonra hesap denenebilir |
Burada önemli nokta, savunmayı tek bir katmana bırakmamaktır. Güçlü parola tek başına yeterli değildir; MFA, erişim kısıtlaması, yedekleme, güncelleme ve izleme birlikte çalışmalıdır.
Siber saldırıdan nasıl korunulur?
Siber saldırılardan korunmak için parola güvenliği, çok faktörlü doğrulama, güncel sistemler, erişim kontrolü, düzenli yedekleme ve sürekli izleme birlikte uygulanmalıdır. Brute force özelinde en etkili adımlar giriş denemelerini sınırlamak ve şüpheli davranışları erken yakalamaktır.
Aşağıdaki önlemler bireysel hesaplardan kurumsal sistemlere kadar geniş bir alanda uygulanabilir:
- Güçlü parola politikası oluşturun
En az 12-14 karakter, benzersiz, tahmin edilmesi zor parolalar kullanılmalıdır.
- MFA kullanın
Parola ele geçirilse bile ikinci doğrulama katmanı saldırıyı büyük ölçüde zorlaştırır.
- Giriş deneme sınırı ekleyin
Belirli sayıda hatalı denemeden sonra geçici kilitleme veya gecikme uygulanmalıdır.
- IP bazlı koruma kullanın
Şüpheli IP’ler geçici veya kalıcı olarak engellenebilir.
- Yönetim panellerini gizleyin veya kısıtlayın
Yönetici alanına yalnızca belirli IP’lerden erişim verilebilir.
- Varsayılan kullanıcı adlarını kaldırın
“admin” gibi kullanıcı adları saldırganların ilk denediği seçeneklerdir.
- Logları düzenli kontrol edin
Başarısız girişler, ülke değişimleri ve olağan dışı saatler izlenmelidir.
| Koruma Yöntemi | Etki Düzeyi | Uygulama Zorluğu |
|---|---|---|
| Güçlü parola | Yüksek | Kolay |
| MFA | Çok yüksek | Orta |
| Giriş sınırı | Yüksek | Kolay-Orta |
| IP kısıtlama | Yüksek | Orta |
| Log izleme | Çok yüksek | Orta |
| WAF / güvenlik duvarı | Çok yüksek | Orta |
| Düzenli güncelleme | Yüksek | Kolay |
Netlen ile brute force saldırılarına karşı güvenlik yaklaşımı
Netlen, web sitesi, sunucu ve dijital altyapı güvenliğinde brute force gibi saldırılara karşı daha kontrollü bir yapı kurmak isteyen işletmeler için değerlendirilebilir. Buradaki amaç yalnızca saldırı olduktan sonra müdahale etmek değil, saldırı yüzeyini en baştan azaltmaktır.
Netlen ile çalışırken öne çıkan teknik faydalar şunlardır:
- Web sitesi ve sunucu tarafında güvenlik yapılandırmalarının gözden geçirilmesi
- Şüpheli giriş denemelerine karşı erişim kısıtlama önerileri
- Yönetim paneli güvenliği için uygulanabilir kontroller
- SSL, hosting ve altyapı tarafında güvenli yapılandırma desteği
- Log ve izleme süreçlerinin daha anlamlı hale getirilmesi
- Kurumsal web varlıklarının sürdürülebilir biçimde korunmasına yönelik danışmanlık
Netlen’i özellikle küçük ve orta ölçekli işletmeler için değerli kılan nokta, teknik güvenliği yalnızca “eklenti kurmak” seviyesinde ele almamasıdır. Web sitesi, hosting, alan adı, e-posta ve erişim güvenliği birlikte düşünülmelidir.
Daha güvenli bir altyapı planlamak için Netlen’in hizmetlerini inceleyebilir, mevcut web siteniz veya sunucunuz için güvenlik ihtiyaçlarını değerlendirebilirsiniz: https://www.netlen.com.tr
Sıkça Sorulan Sorular
Brute force saldırısı ne kadar sürede başarılı olur?
Brute force saldırısının başarı süresi parolanın uzunluğuna, karmaşıklığına, sistemde giriş deneme sınırı olup olmamasına ve saldırganın kullandığı yönteme bağlıdır. “123456” gibi zayıf parolalar çok kısa sürede tahmin edilebilirken, uzun ve benzersiz parolaların denenmesi pratikte çok zorlaşır. MFA kullanılıyorsa parola bilinse bile hesaba erişim engellenebilir. Bu nedenle güçlü parola ve ikinci doğrulama birlikte düşünülmelidir.
Brute force saldırısı yasal mı?
Yetkisiz bir sisteme parola denemeleriyle erişmeye çalışmak yasal değildir ve suç teşkil edebilir. Brute force yöntemi yalnızca yazılı izin alınmış güvenlik testlerinde, belirlenen kapsam içinde ve kontrollü biçimde kullanılabilir. Kendi sisteminizde dahi test yaparken kullanıcı hesaplarını, servis sürekliliğini ve veri güvenliğini riske atmamak gerekir. Profesyonel testlerde kapsam, süre, yöntem ve raporlama önceden netleştirilmelidir.
Güçlü parola brute force saldırısını tamamen engeller mi?
Güçlü parola brute force riskini ciddi biçimde azaltır ancak tek başına tam koruma sağlamaz. Çünkü saldırganlar yalnızca tahmin yapmaz; sızdırılmış parola veritabanlarını, kimlik avını veya zararlı yazılımları da kullanabilir. Bu nedenle güçlü parola, MFA, giriş deneme sınırı, IP kısıtlama ve log izleme birlikte uygulanmalıdır. Özellikle yönetici hesaplarında ek güvenlik katmanları kullanılmalıdır.
MFA brute force saldırılarına karşı neden önemlidir?
MFA, yani çok faktörlü kimlik doğrulama, parolanın yanında ikinci bir doğrulama adımı ister. Saldırgan parolayı doğru tahmin etse bile telefondaki uygulama koduna, donanım anahtarına veya ek onaya ihtiyaç duyar. Bu durum brute force saldırılarının etkisini büyük ölçüde azaltır. SMS tabanlı MFA hiç yoktan iyidir; ancak uygulama tabanlı kodlar veya donanım güvenlik anahtarları daha güçlü seçeneklerdir.
Brute force saldırısı WordPress sitelerde görülür mü?
Evet, WordPress siteler brute force saldırılarının sık hedeflerinden biridir. Bunun nedeni WordPress’in yaygın kullanılması ve bazı sitelerde varsayılan kullanıcı adlarının, zayıf parolaların veya güncel olmayan eklentilerin bulunmasıdır. Yönetici paneli koruması, giriş deneme sınırı, güçlü parola, MFA ve güvenilir hosting altyapısı bu riski azaltır. Ayrıca gereksiz kullanıcı hesapları kaldırılmalı ve yönetici yetkileri sınırlanmalıdır.
Brute force ile credential stuffing aynı şey mi?
Hayır, aynı şey değildir ancak birbirine yakın saldırı türleridir. Brute force saldırısında saldırgan çok sayıda parola kombinasyonu dener. Credential stuffing saldırısında ise daha önce sızdırılmış kullanıcı adı ve parola çiftleri farklı sistemlerde denenir. Aynı parolayı birçok platformda kullanan kişiler credential stuffing’e karşı daha savunmasızdır. Bu yüzden her hesap için benzersiz parola kullanmak önemlidir.
Brute force saldırısı nasıl durdurulur?
İlk adım şüpheli giriş denemelerini tespit edip ilgili IP’leri geçici olarak engellemektir. Ardından etkilenen hesapların parolaları sıfırlanmalı, MFA etkinleştirilmeli ve loglar incelenmelidir. Eğer başarılı giriş varsa hangi dosyalara, panellere veya verilere erişildiği araştırılmalıdır. Kalıcı çözüm için giriş sınırı, WAF, IP kısıtlama, güçlü parola politikası ve düzenli izleme uygulanmalıdır.
Yönetici hesabı için hangi ek önlemler alınmalı?
Yönetici hesaplarında güçlü ve benzersiz parola zorunlu olmalı, MFA mutlaka etkinleştirilmelidir. Yönetim paneli mümkünse yalnızca belirli IP adreslerinden erişilebilir hale getirilmelidir. “admin” gibi tahmin edilebilir kullanıcı adları kullanılmamalı, gereksiz yönetici hesapları kaldırılmalıdır. Ayrıca yönetici oturumları loglanmalı ve olağan dışı girişler için bildirim mekanizması kurulmalıdır.
Brute force saldırıları küçük işletmeleri de hedefler mi?
Evet, küçük işletmeler de sıkça hedef alınır. Saldırganlar her zaman büyük kurumları seçmez; zayıf korunan web siteleri, e-posta hesapları ve paneller otomatik araçlarla taranabilir. Küçük işletmelerde güvenlik bütçesi sınırlı olduğu için zayıf parolalar, güncellenmeyen sistemler ve izlenmeyen loglar risk oluşturur. Netlen gibi teknik destek sağlayan firmalar, bu noktada daha güvenli bir yapı kurulmasına yardımcı olabilir.
Brute force saldırısı sonrası ne yapılmalı?
Öncelikle saldırının hâlâ devam edip etmediği kontrol edilmeli ve şüpheli kaynaklar engellenmelidir. Ardından tüm kritik hesapların parolaları değiştirilmelidir. Başarılı giriş olup olmadığı loglardan incelenmeli, dosya değişiklikleri ve kullanıcı yetkileri kontrol edilmelidir. Son aşamada MFA, giriş deneme sınırı, yedek kontrolü ve güvenlik duvarı kuralları gözden geçirilerek benzer saldırıların tekrarlanması zorlaştırılmalıdır.
İlgili içerikler
- Web Sitesi Güvenliği Nasıl Sağlanır?
- SSL Sertifikası Nedir ve Neden Kullanılır?
- Kurumsal E-Posta Güvenliği İçin Temel Önlemler
- WordPress Güvenliği İçin Uygulanabilir Kontroller
- Sunucu Güvenliği ve Log Takibi Nasıl Yapılır?
Brute force saldırılarını tamamen görmezden gelmek, kapıyı kilitlemeden alarm sistemi kurmaya benzer. Güçlü parola, MFA, erişim kısıtlama ve izleme birlikte kullanıldığında risk belirgin şekilde azalır. Web siteniz, hosting altyapınız veya kurumsal erişimleriniz için daha güvenli bir yapı planlamak isterseniz Netlen üzerinden destek alabilir, mevcut durumunuzu teknik açıdan değerlendirebilirsiniz.

Netlen'i Google'da Takip Edin
En güncel rehberlerimize, duyurularımıza ve teknik içeriklerimize Google üzerinden öncelikli ulaşmak için Netlen'i tercih ettiğiniz kaynaklar arasına ekleyin.
 Google'da Tercih edilenkaynak olarak ekleyin
Bu yazıyı paylaşın
Yazar Hakkında
Cenk ŞEKERCİ
Operasyon Yöneticisi
Bulut teknolojileri, ağ altyapıları ve veri merkezi operasyonları üzerine çalışıyorum. Öğrendiğim yeni teknolojileri ve sahada karşılaştığım gerçek deneyimleri anlaşılır şekilde paylaşmayı seviyorum.
Yorumlar
Bu yazı hakkında okuyucu yorumları