DMZ Nedir? Sunucu Güvenliğinde Ne İşe Yarar?
DMZ nedir, ne işe yarar? Sunucu güvenliğinde DMZ zone, DMZ sunucusu, modem DMZ ayarı ve ağ izolasyonu hakkında pratik rehber.
Ahmet Yılmaz
Sistem Mühendisi
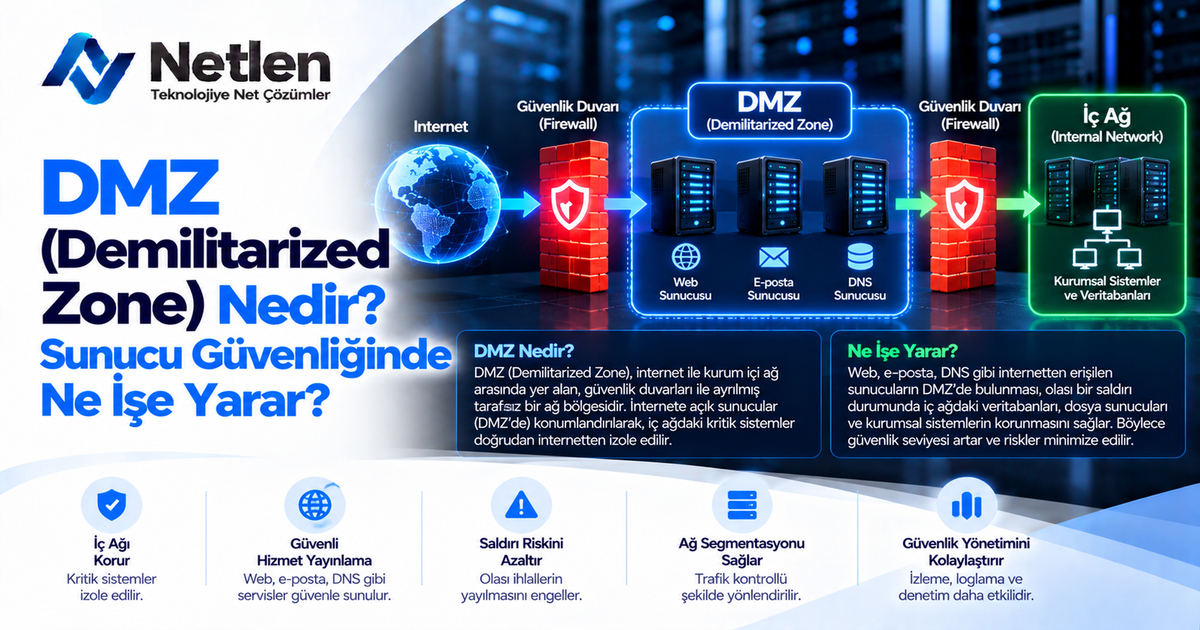
İnternete açık bir sunucu, doğru konumlandırılmazsa iç ağa açılan beklenmedik bir kapıya dönüşebilir. DMZ (Demilitarized Zone) Nedir? Sunucu Güvenliğinde Ne İşe Yarar? sorusu da tam burada önem kazanır: Amaç, dış dünyaya hizmet veren sistemleri iç ağdan kontrollü biçimde ayırmaktır.
İçindekiler
- Dmz Nedir
- Dmz Demilitarized Zone
- Dmz Nedir Ne İşe Yarar
- Dmz Sunucusu Nedir
- Dmz Zone Nedir
- Dmz Sunucu Nedir
- DMZ Ana Makine Nedir?
- Modem DMZ Ayarı Nedir?
- Cod DMZ Nedir
- DMZ Kore
- DMZ Call of Duty
- Sıkça Sorulan Sorular
Dmz Nedir
DMZ, internete açık servislerin iç ağdan izole edildiği ara ağ bölgesidir. Web sunucusu, mail gateway, VPN uç noktası veya DNS gibi dış erişime ihtiyaç duyan sistemler burada konumlandırılır; böylece saldırı durumunda kritik iç sistemlere doğrudan geçiş zorlaşır.
Bir şirket ağını üç bölge gibi düşünebilirsiniz:
- İnternet: Güvenilmeyen dış ağ
- DMZ: Sınırlı erişime açık ara bölge
- İç ağ: Veritabanı, dosya sunucusu, ERP gibi kritik sistemlerin bulunduğu alan
DMZ’nin temel fikri basittir: İnternete açık sistemler tamamen iç ağda durmamalıdır. Çünkü bu sistemlerde oluşabilecek bir açık, doğrudan kurumun ana ağına sıçrayabilir.
İpucu: DMZ tek başına güvenlik ürünü değildir; firewall, erişim kontrol listeleri, loglama, güncelleme yönetimi ve segmentasyonla birlikte anlam kazanır.
Dmz Demilitarized Zone
DMZ açılımı, İngilizce Demilitarized Zone ifadesidir. Ağ güvenliğinde bu terim, askeri anlamdaki “silahsızlandırılmış bölge” benzetmesinden gelir; iki taraf arasında tampon alan oluşturma fikri siber güvenliğe uyarlanmıştır.
Teknik olarak DMZ, iç ağ ile internet arasında konumlanan kontrollü bir ağ segmentidir. Buraya yerleştirilen sistemler hem dış dünyadan erişilebilir hem de iç ağa yalnızca belirlenmiş kurallar üzerinden ulaşabilir.
| Terim | Anlamı | Ağ Güvenliğindeki Karşılığı |
|---|---|---|
| DMZ | Demilitarized Zone | Ara güvenlik bölgesi |
| Internal Network | İç ağ | Kritik kurum sistemleri |
| External Network | Dış ağ | İnternet veya güvensiz ağ |
| Firewall | Güvenlik duvarı | Trafik kontrol noktası |
DMZ mimarisinde en önemli konu “izin verilen trafik” yaklaşımıdır. Yani tüm bağlantılar varsayılan olarak kapalı kabul edilir, sadece gerekli portlar ve kaynaklar açılır.
Dmz Nedir Ne İşe Yarar
DMZ, dış erişime açık sunucuları iç ağdan ayırarak saldırı yüzeyini azaltır. Bir web sunucusu ele geçirilse bile saldırganın veritabanı, dosya paylaşımı veya kullanıcı bilgisayarlarına doğrudan erişmesi engellenebilir.
DMZ’nin başlıca kullanım amaçları şunlardır:
- Web sunucularını iç ağdan ayırmak
- Mail ve DNS servislerini kontrollü konumlandırmak
- VPN veya proxy sistemlerini izole etmek
- Saldırıların iç ağa yayılmasını zorlaştırmak
- Firewall kurallarıyla trafiği kayıt altına almak
| Kullanım Alanı | DMZ Kullanımı | Sağladığı Fayda |
|---|---|---|
| Web sitesi | Web sunucusu DMZ’de tutulur | İç ağa doğrudan erişim engellenir |
| E-posta | Mail gateway DMZ’ye alınır | Spam ve zararlı ekler iç ağa ulaşmadan süzülür |
| VPN | VPN sunucusu DMZ’de konumlanır | Uzak erişim daha kontrollü hale gelir |
| DNS | Public DNS DMZ’de çalışır | İç DNS yapısı gizlenir |
Uyarı: DMZ’ye alınan bir sunucu “güvende” sayılmaz. Tam tersine, internete daha yakın olduğu için sıkı güncelleme, izleme ve kısıtlı yetkilendirme gerekir.
Dmz Sunucusu Nedir
DMZ sunucusu, DMZ ağı içinde çalışan ve dış dünyadan erişim alması gereken sunucudur. Bu sunucu genellikle web, e-posta, DNS, FTP/SFTP, reverse proxy veya VPN gibi servisleri barındırır.
DMZ sunucusunun iç ağdaki sistemlerden farkı, erişim modelidir. İç ağdaki bir veritabanı sunucusu çoğunlukla internete kapalıdır; DMZ’deki web sunucusu ise kullanıcı isteklerini alır, gerektiğinde iç ağdaki veritabanına yalnızca belirlenmiş port üzerinden bağlanır.
DMZ Sunucusunda Dikkat Edilmesi Gerekenler
- Gereksiz servisler kapatılmalıdır.
- Yönetim erişimi sadece belirli IP adreslerinden yapılmalıdır.
- Sunucu düzenli yamalanmalıdır.
- Loglar merkezi bir sisteme aktarılmalıdır.
- İç ağa bağlantı minimum seviyede tutulmalıdır.
| Güvenlik Kontrolü | Neden Gerekli? | Örnek |
|---|---|---|
| Port kısıtlama | Saldırı yüzeyini azaltır | Sadece 80/443 açık |
| IP kısıtlama | Yönetim erişimini sınırlar | SSH sadece ofis IP’sinden |
| Loglama | Olay analizi sağlar | Firewall ve sistem logları |
| Güncelleme | Bilinen açıkları kapatır | OS ve web server patchleri |
Dmz Zone Nedir
DMZ zone, firewall veya ağ cihazı üzerinde tanımlanan ayrı güvenlik bölgesidir. Bu zone, internet ve iç ağdan farklı kurallara sahip olur; böylece hangi trafiğin geçeceği net biçimde yönetilir.
Modern firewall cihazlarında ağlar çoğunlukla zone mantığıyla ayrılır:
- WAN zone: İnternet tarafı
- LAN zone: İç ağ
- DMZ zone: İnternete açık ama izole servis alanı
- Guest zone: Misafir ağı
- Management zone: Yönetim ağı
DMZ zone tasarımında temel prensip, DMZ’den iç ağa serbest erişim verilmemesidir. Örneğin web sunucusu veritabanına bağlanacaksa sadece ilgili veritabanı portu ve ilgili hedef IP için izin oluşturulmalıdır.
Dmz Sunucu Nedir
DMZ sunucu, internetten erişilmesi gereken ancak iç ağda tutulması riskli olan sistemdir. “DMZ sunucusu” ile aynı anlama gelir; fark yalnızca kullanım biçimindedir.
Bir DMZ sunucu genellikle şu mimaride yer alır:
- Kullanıcı internetten web sitesine bağlanır.
- Firewall isteği DMZ’deki web sunucusuna yönlendirir.
- Web sunucusu gerekiyorsa iç ağdaki veritabanına sınırlı sorgu yapar.
- Yanıt tekrar kullanıcıya döner.
- İç ağdaki diğer sistemlere erişim kapalı kalır.
Bu yapı özellikle kurumsal web uygulamaları, müşteri portalları ve API servisleri için kullanılır.
DMZ Ana Makine Nedir?
DMZ ana makine, özellikle modem ve ev tipi router arayüzlerinde görülen bir ayardır. Belirlenen yerel IP adresine gelen dış trafik, port bazlı ayrım yapılmadan yönlendirilebilir.
Bu ayar kurumsal DMZ mimarisiyle karıştırılmamalıdır. Ev tipi modemlerdeki “DMZ host” seçeneği çoğunlukla bir cihazı internete daha açık hale getirir. Bu durum oyun konsolu, kamera kayıt cihazı veya test sunucusu için pratik görünse de güvenlik riskini artırabilir.
| Özellik | Kurumsal DMZ | Modem DMZ Ana Makine |
|---|---|---|
| Amaç | Ağ segmentasyonu | Trafiği tek cihaza yönlendirme |
| Güvenlik seviyesi | Firewall kurallarıyla kontrol edilir | Genellikle daha sınırlı kontrol sunar |
| Kullanım alanı | Sunucu altyapıları | Ev/ofis modemleri |
| Risk | Yanlış kuralda iç ağa sıçrama | Cihazın internete fazla açılması |
Modem DMZ Ayarı Nedir?
Modem DMZ ayarı, dışarıdan gelen bağlantıların yerel ağdaki belirli bir cihaza yönlendirilmesini sağlar. Port yönlendirme yerine daha geniş kapsamlı çalıştığı için dikkatli kullanılmalıdır.
Bu ayar genellikle şu durumlarda tercih edilir:
- Oyunlarda NAT sorunlarını aşmak
- Güvenlik kamerasına uzaktan erişmek
- Test amaçlı yerel sunucu yayınlamak
- Bazı VoIP veya özel cihaz bağlantılarını çalıştırmak
Ancak çoğu senaryoda port yönlendirme, DMZ ana makine ayarından daha güvenlidir. Çünkü yalnızca ihtiyaç duyulan port açılır; cihazın tüm servisleri dış dünyaya görünür hale gelmez.
İpucu: Modem DMZ ayarı kullanılacaksa hedef cihazın sabit yerel IP alması, güçlü parola kullanması ve güncel yazılıma sahip olması gerekir.
Cod DMZ Nedir
Cod DMZ, ağ güvenliğindeki DMZ’den farklı olarak Call of Duty oyun serisindeki DMZ oyun modunu ifade eder. Buradaki DMZ kavramı teknik ağ izolasyonu değil, oyun içi görev, ganimet toplama ve tahliye mekaniklerine dayalı bir mod adıdır.
Arama sonuçlarında “DMZ nedir” sorgusu bazen siber güvenlik, bazen oyun, bazen de Kore sınırıyla ilişkilidir. Bu yüzden bağlam önemlidir. Sunucu güvenliği açısından DMZ, ağ mimarisi terimidir; Call of Duty’de ise oyun deneyimini tanımlayan ayrı bir kullanımdır.
DMZ Kore
DMZ Kore, Kuzey Kore ile Güney Kore arasında bulunan askerden arındırılmış bölgeyi ifade eder. Ağ güvenliğindeki DMZ terimi, bu fiziksel tampon bölge mantığından esinlenmiştir.
Kore DMZ’si teknik bir ağ kavramı değildir; ancak benzetme oldukça açıklayıcıdır. Nasıl ki iki taraf arasında doğrudan temas yerine tampon alan oluşturuluyorsa, ağ güvenliğinde de internet ile iç ağ arasında kontrollü bir alan oluşturulur.
DMZ Call of Duty
DMZ Call of Duty, oyuncuların haritaya girip görev tamamladığı, ekipman topladığı ve güvenli şekilde çıkmaya çalıştığı oyun modudur. Teknik anlamdaki DMZ ile doğrudan ilişkisi yoktur.
Bu ayrımı yapmak önemlidir:
| Sorgu | Anlamı | Bağlam |
|---|---|---|
| DMZ nedir | Ağ güvenliği terimi | Siber güvenlik |
| DMZ Call of Duty | Oyun modu | Gaming |
| DMZ Kore | Askerden arındırılmış bölge | Jeopolitik |
| Modem DMZ | Router ayarı | Ev/ofis ağı |
Sıkça Sorulan Sorular
DMZ neyin kısaltması?
DMZ, Demilitarized Zone ifadesinin kısaltmasıdır. Türkçeye “askerden arındırılmış bölge” olarak çevrilebilir. Ağ güvenliğinde ise internet ile iç ağ arasında konumlandırılan kontrollü ara ağı anlatır. Bu bölgede genellikle dış erişime açık web, mail, DNS veya VPN sunucuları bulunur. Amaç, internete açık sistemlerle kritik iç sistemleri aynı ağda tutmamaktır.
DMZ açılımı nedir?
DMZ açılımı Demilitarized Zone şeklindedir. Siber güvenlikte bu ifade, saldırı riskine daha açık sistemlerin iç ağdan ayrıldığı özel segmenti tanımlar. Kurumsal ağlarda DMZ, firewall kurallarıyla yönetilir ve internetten gelen trafik doğrudan iç ağa değil, önce bu ara bölgedeki sistemlere ulaşır. Böylece güvenlik katmanı artırılmış olur.
DMZ güvenli midir?
DMZ doğru yapılandırıldığında güvenliği artırır; fakat tek başına tam koruma sağlamaz. Yanlış firewall kuralları, güncellenmeyen sunucular veya gereksiz açık portlar DMZ’yi riskli hale getirebilir. Güvenli bir DMZ için minimum yetki, düzenli yama yönetimi, güçlü loglama, ağ izleme ve sıkı erişim kontrolü gerekir. DMZ, güvenlik stratejisinin yalnızca bir parçasıdır.
DMZ ile port yönlendirme aynı şey mi?
Hayır, aynı şey değildir. Port yönlendirme, belirli bir porttan gelen trafiği yerel ağdaki belirli cihaza aktarır. Modem DMZ ayarı ise çoğu durumda çok daha geniş trafik aralığını tek cihaza yönlendirebilir. Bu nedenle port yönlendirme genellikle daha kontrollü ve güvenlidir. Kurumsal DMZ ise bunlardan farklı olarak ayrı ağ segmentasyonu mantığıyla çalışır.
Evde modem DMZ ayarı açılmalı mı?
Genel kullanıcılar için modem DMZ ayarını açmak çoğu zaman önerilmez. Çünkü hedef cihazın daha fazla servisinin internete görünmesine neden olabilir. Oyun konsolu, kamera sistemi veya test cihazı için geçici olarak kullanılabilir; ancak mümkünse yalnızca gerekli portlar yönlendirilmelidir. DMZ açılacaksa cihaz güncel olmalı, varsayılan parolalar değiştirilmelidir.
DMZ sunucusunda hangi servisler çalıştırılır?
DMZ sunucusunda genellikle web sunucusu, mail gateway, DNS, reverse proxy, VPN uç noktası veya dosya aktarım servisleri çalıştırılır. Bu servislerin ortak özelliği dış dünyayla iletişim kurmalarıdır. Veritabanı, muhasebe sistemi, dosya paylaşımı veya domain controller gibi kritik iç sistemler mümkün olduğunca DMZ’ye konumlandırılmamalıdır.
DMZ iç ağdan tamamen ayrı mı olmalıdır?
İdeal tasarımda DMZ, iç ağdan ayrı bir ağ segmenti olarak yapılandırılır. Ancak bazı servislerin iç ağdaki sistemlerle sınırlı iletişim kurması gerekebilir. Örneğin web sunucusu yalnızca belirli veritabanı sunucusuna, belirli port üzerinden bağlanabilir. Buradaki önemli nokta, DMZ’den iç ağa genel ve sınırsız erişim verilmemesidir.
DMZ saldırıları engeller mi?
DMZ saldırıları tamamen engellemez; saldırının yayılmasını ve kritik sistemlere ulaşmasını zorlaştırır. Bir DMZ sunucusu ele geçirilirse saldırganın iç ağa geçebilmesi için ek güvenlik kontrollerini aşması gerekir. Bu nedenle DMZ, önleme kadar hasar sınırlama amacı da taşır. Firewall, IDS/IPS, WAF ve log analiziyle birlikte daha etkili hale gelir.
DMZ için tek firewall yeterli mi?
Küçük yapılarda tek firewall üzerinde WAN, LAN ve DMZ zone tanımlanabilir. Daha yüksek güvenlik gerektiren ortamlarda çift firewall mimarisi veya katmanlı güvenlik tercih edilebilir. Tek firewall kullanılacaksa kurallar dikkatli yazılmalı, yönetim erişimi korunmalı ve loglar düzenli incelenmelidir. Kritik altyapılarda tasarım, risk analizine göre yapılmalıdır.
DMZ oyunlardaki NAT sorununu çözer mi?
Modemlerdeki DMZ ana makine ayarı bazı oyunlarda NAT sorunlarını azaltabilir; ancak bu güvenlik açısından en temiz yöntem değildir. Oyun konsolu için gerekli portları yönlendirmek daha kontrollü bir yaklaşımdır. Eğer DMZ kullanılacaksa yalnızca güvenilir, güncel ve mümkünse ayrı bir cihaz için tercih edilmelidir. Bilgisayarı doğrudan DMZ’ye almak risklidir.
İlgili içerikler
- Firewall nedir, nasıl çalışır?
- Port yönlendirme nedir?
- Sunucu güvenliği için temel önlemler
- WAF nedir ve web uygulamalarını nasıl korur?
- VPN sunucusu güvenliği nasıl sağlanır?
DMZ, doğru tasarlandığında sunucu güvenliğinde güçlü bir izolasyon katmanı sağlar. Özellikle internete açık servisleriniz varsa, ağ mimarisini rastgele port açarak değil; segmentasyon, firewall kuralları ve düzenli izleme mantığıyla planlamak daha sağlıklı olur. Kurumsal sunucu altyapısı veya ağ güvenliği planlaması yapıyorsanız, teknik gereksinimlerinize göre profesyonel destek almanız uzun vadede daha güvenli bir yapı kurmanıza yardımcı olur.

Netlen'i Google'da Takip Edin
En güncel rehberlerimize, duyurularımıza ve teknik içeriklerimize Google üzerinden öncelikli ulaşmak için Netlen'i tercih ettiğiniz kaynaklar arasına ekleyin.
 Google'da Tercih edilenkaynak olarak ekleyin
Bu yazıyı paylaşın
Yazar Hakkında
Ahmet Yılmaz
Sistem Mühendisi
Sistem mühendisi olarak Linux sunucu yönetimi, ağ güvenliği ve bulut altyapı optimizasyonu konularında uzmanlaşmış deneyimli bir profesyonelim.
Yorumlar
Bu yazı hakkında okuyucu yorumları