DNS Propagation (DNS Yayılma Süreci) Nedir? Neden 24-48 Saat Sürer?
DNS Propagation Nedir, neden 24-48 saat sürer, DNS değişikliği sonrası yayılma süreci nasıl takip edilir? Araçlar ve sorunlar.
Ahmet Yılmaz
Sistem Mühendisi
Bir alan adının DNS kaydını değiştirdiniz ama site hâlâ eski sunucuya mı gidiyor? Bu durum çoğu zaman hata değil, DNS Propagation Nedir sorusunun tam karşılığı olan yayılma sürecidir. DNS değişiklikleri saniyeler içinde kaydedilse bile dünyanın her yerinde aynı anda görünmeyebilir.
İçindekiler
- DNS Propagation Nedir
- 1.1 1.1 1.0 0.1 Hangi DNS?
- DNS 8.8 8.8 ve 8.8 4.4 Nedir?
- DNS Yönlendirmesi Nasıl Yapılır?
- DNS Değiştirirsek Ne Olur?
- DNS Propagation Checker
- DNS Propagation Cloudflare
- DNS Propagation Tool
- DNS Propagation Time
- DNS Propagation Map
- DNS Propagation Issues
- Google DNS Propagation Checker
- Cloudflare DNS Propagation Check
- Sıkça Sorulan Sorular
DNS Propagation Nedir
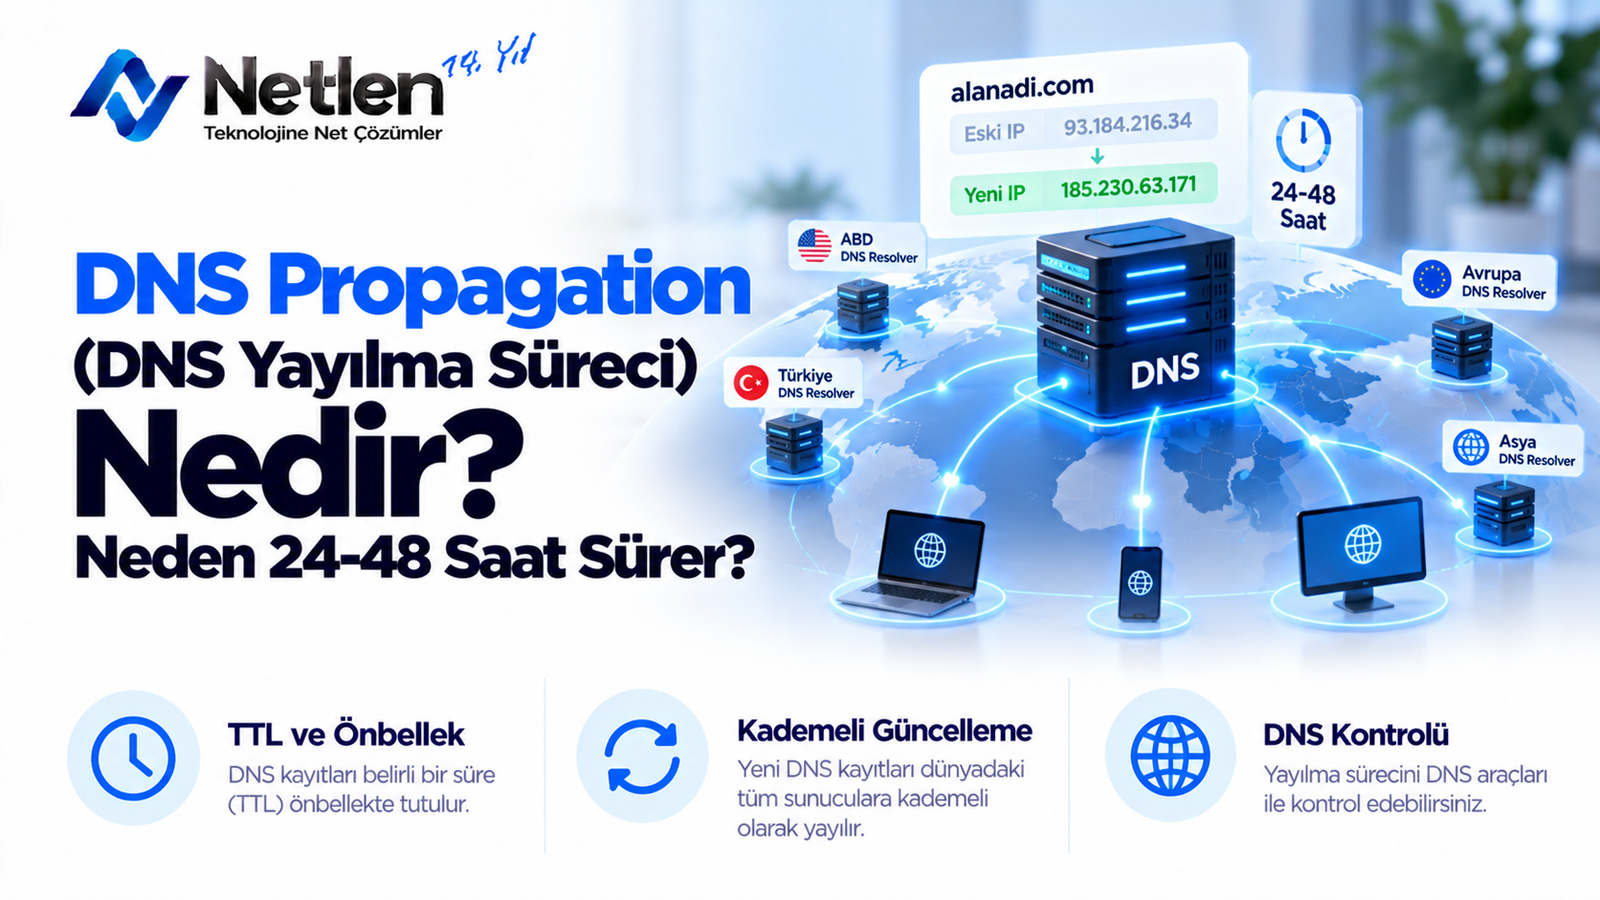
DNS propagation, bir alan adının DNS kayıtlarında yapılan değişikliğin internet servis sağlayıcıları, DNS resolver’lar ve farklı coğrafi bölgelerdeki önbellekler tarafından güncellenme sürecidir. Yani domaininizin yeni IP adresi, nameserver’ı veya MX kaydı her noktada aynı anda görünmeyebilir.
DNS sistemi merkezi tek bir sunucu gibi çalışmaz. Dünya genelinde çok sayıda resolver, cache ve otoritatif DNS sunucusu vardır. Siz DNS kaydını değiştirseniz bile bazı kullanıcılar yeni kaydı görürken bazıları bir süre eski kayda yönlenebilir.
En sık propagation yaşanan işlemler şunlardır:
- A kaydı değişikliği
- AAAA kaydı değişikliği
- CNAME güncellemesi
- MX kaydı değişikliği
- TXT/SPF/DKIM kaydı ekleme
- Nameserver değişikliği
- CDN veya Cloudflare geçişi
| DNS Kaydı | Kullanım Amacı | Propagation Etkisi |
|---|---|---|
| A Kaydı | Domaini IPv4 adrese yönlendirir | Site farklı IP’ye geçebilir |
| CNAME | Bir alan adını başka host adına bağlar | Alt alan adı gecikmeli güncellenebilir |
| MX | E-posta sunucusunu belirler | Mail tesliminde geçici sorun olabilir |
| TXT | Doğrulama, SPF, DKIM, DMARC için kullanılır | E-posta doğrulaması gecikebilir |
| NS | Yetkili DNS sunucusunu belirler | En uzun yayılma süreci genellikle burada olur |
İpucu: DNS değişikliği yapmadan önce TTL değerini düşürmek, geçiş sürecini daha kontrollü hale getirir. Örneğin 24 saat önceden TTL’yi 300 saniyeye çekmek, değişiklik sonrası bekleme süresini azaltabilir.
1.1 1.1 1.0 0.1 Hangi DNS?
1.1.1.1 ve 1.0.0.1, Cloudflare tarafından sunulan genel DNS resolver adresleridir. Kullanıcıların internet sorgularını daha hızlı, gizlilik odaklı ve güvenilir şekilde çözümlemek için kullanılır.
Bu DNS adresleri genellikle cihaz veya modem DNS ayarlarında kullanılır. Bir web sitesinin DNS kaydını değiştirmez; yalnızca sizin cihazınızın alan adlarını hangi resolver üzerinden sorgulayacağını belirler.
| DNS Adresi | Sağlayıcı | Kullanım Türü | Not |
|---|---|---|---|
| 1.1.1.1 | Cloudflare | Birincil DNS | Hız ve gizlilik odaklıdır |
| 1.0.0.1 | Cloudflare | İkincil DNS | Yedek resolver olarak kullanılır |
| 2606:4700:4700::1111 | Cloudflare | IPv6 DNS | IPv6 bağlantılar için |
| 2606:4700:4700::1001 | Cloudflare | IPv6 DNS | Alternatif IPv6 resolver |
Cloudflare DNS kullanmak, bazı durumlarda yeni DNS kayıtlarını daha hızlı görmenize yardımcı olabilir. Ancak bu, global propagation sürecinin tamamen bittiği anlamına gelmez.
DNS 8.8 8.8 ve 8.8 4.4 Nedir?
8.8.8.8 ve 8.8.4.4, Google Public DNS adresleridir. Kullanıcıların DNS sorgularını Google altyapısı üzerinden çözmesini sağlar ve yaygın olarak bağlantı testi, DNS önbelleği kontrolü ve alternatif resolver kullanımı için tercih edilir.
Burada sık yapılan bir yazım hatası vardır: “8.8 8.8” ve “8.8 4.4” şeklinde yazılsa da doğru format 8.8.8.8 ve 8.8.4.4 olmalıdır.
| DNS Adresi | Sağlayıcı | Görev | Kimler Kullanır? |
|---|---|---|---|
| 8.8.8.8 | Birincil DNS resolver | Son kullanıcılar, geliştiriciler | |
| 8.8.4.4 | İkincil DNS resolver | Yedek DNS isteyenler | |
| 1.1.1.1 | Cloudflare | Alternatif resolver | Hız testi yapanlar |
| 9.9.9.9 | Quad9 | Güvenlik odaklı resolver | Zararlı alan adı filtreleme isteyenler |
Google DNS kullanmanız, kendi bilgisayarınızdan yapılan sorgularda farklı sonuç almanıza neden olabilir. Örneğin yerel internet sağlayıcınız eski IP’yi gösterirken Google DNS yeni IP’yi gösterebilir.
DNS Yönlendirmesi Nasıl Yapılır?
DNS yönlendirmesi, alan adının veya alt alan adının belirli bir sunucuya, servise ya da doğrulama kaydına bağlanmasıdır. Bu işlem genellikle domain paneli, hosting kontrol paneli veya DNS yönetim ekranı üzerinden yapılır.
Temel adımlar şöyledir:
- Domain yönetim paneline girin.
- DNS zone veya DNS kayıtları bölümünü açın.
- Gerekli kayıt türünü seçin.
- Hedef IP, hostname veya değer bilgisini girin.
- TTL değerini belirleyin.
- Kaydı kaydedin ve propagation sürecini takip edin.
| İşlem | Kullanılacak Kayıt | Örnek |
|---|---|---|
| Siteyi sunucuya bağlama | A Kaydı | example.com → 192.0.2.10 |
| www yönlendirme | CNAME | www → example.com |
| Mail servisi tanımlama | MX | mail.example.com |
| Alan adı doğrulama | TXT | google-site-verification=... |
| Alt alan adı bağlama | A veya CNAME | blog.example.com |
Uyarı: DNS yönlendirmesi ile HTTP 301 yönlendirmesi aynı şey değildir. DNS, alan adının nereye çözüleceğini belirler; 301 yönlendirmesi ise web sunucusu seviyesinde URL aktarımı yapar.
DNS Değiştirirsek Ne Olur?
DNS değiştirildiğinde alan adının hangi sunucuya, e-posta hizmetine veya doğrulama kaydına bağlandığı değişebilir. Etki, değiştirilen DNS kaydına göre farklıdır; site taşınabilir, e-posta akışı etkilenebilir veya CDN devreye girebilir.
Örneğin A kaydını değiştirmek web sitesinin yeni sunucuya gitmesini sağlar. MX kaydını değiştirmek ise e-postaların farklı bir mail sağlayıcısına teslim edilmesine neden olur.
DNS değişikliği sonrası görülebilecek durumlar:
- Bazı kullanıcılarda yeni site açılır.
- Bazı kullanıcılarda eski site görünür.
- SSL sertifikası geçici uyarı verebilir.
- Mail tesliminde kısa süreli gecikme olabilir.
- CDN cache nedeniyle eski içerik görünebilir.
| Değişiklik | Olası Etki | Risk Seviyesi |
|---|---|---|
| A kaydı güncelleme | Site yeni sunucuya gider | Orta |
| MX kaydı güncelleme | E-posta yönü değişir | Yüksek |
| TXT kaydı ekleme | Doğrulama aktif olur | Düşük |
| NS değişikliği | DNS yönetimi taşınır | Yüksek |
| CNAME değişikliği | Alt alan adı hedefi değişir | Orta |
DNS Propagation Checker
DNS propagation checker, bir DNS kaydının farklı ülkelerde ve resolver’larda nasıl göründüğünü kontrol eden araçtır. Bu araçlar, değişikliğin yalnızca sizin cihazınızda mı yoksa dünya genelinde mi güncellendiğini anlamaya yardımcı olur.
Bir checker aracında genellikle şu kayıtlar sorgulanabilir:
- A
- AAAA
- CNAME
- MX
- TXT
- NS
- SOA
Bu araçlardan alınan sonuçlar kesin “bitti” veya “bitmedi” anlamına gelmez. Çünkü her servis farklı resolver ağı kullanır. Yine de pratikte DNS yayılımını izlemek için oldukça faydalıdır.
DNS Propagation Cloudflare
DNS propagation Cloudflare tarafında genellikle hızlıdır; çünkü Cloudflare global Anycast ağı kullanır. Ancak Cloudflare panelinde kaydı değiştirmek ile tüm kullanıcıların yeni sonucu görmesi aynı şey değildir.
Cloudflare’da dikkat edilmesi gereken iki ayrı katman vardır:
- DNS kaydı yayılımı
- Proxy/CDN cache etkisi
Turuncu bulut açık olduğunda trafik Cloudflare üzerinden geçer. Bu durumda DNS doğru görünse bile eski içerik cache nedeniyle bir süre görüntülenebilir.
| Cloudflare Durumu | Anlamı | Kontrol Edilecek Nokta |
|---|---|---|
| DNS Only | Trafik doğrudan sunucuya gider | A/CNAME kaydı |
| Proxied | Trafik Cloudflare üzerinden geçer | Cache, SSL, WAF |
| TTL Auto | Cloudflare TTL yönetir | Harici resolver sonuçları |
| Purge Cache | İçerik önbelleği temizlenir | Eski sayfa görünümü |
DNS Propagation Tool
DNS propagation tool, teknik ekiplerin DNS kayıtlarını lokasyon bazlı test etmesini sağlayan çevrim içi araçların genel adıdır. Checker ile benzer çalışır; bazı araçlar ek olarak harita, resolver detayı ve kayıt geçmişi gösterebilir.
İyi bir DNS propagation tool şu bilgileri göstermelidir:
- Sorgulanan kayıt türü
- Lokasyon bazlı sonuç
- IP veya kayıt değeri
- Başarılı/başarısız durum
- Resolver kaynağı
- Zaman damgası
Bu araçlar özellikle sunucu taşıma, mail geçişi ve Cloudflare entegrasyonu sırasında işe yarar.
DNS Propagation Time
DNS propagation time, DNS değişikliğinin farklı ağlarda görünür hale gelmesi için geçen süredir. Çoğu küçük kayıt değişikliği dakikalar içinde yayılabilir; nameserver değişiklikleri ise bazı durumlarda 24-48 saate kadar sürebilir.
Bu sürenin uzamasının temel nedenleri şunlardır:
- Yüksek TTL değeri
- ISP DNS önbelleği
- Tarayıcı ve işletim sistemi cache’i
- Recursive resolver gecikmesi
- Nameserver değişikliği
- CDN veya proxy katmanı
| İşlem Türü | Ortalama Süre | Not |
|---|---|---|
| TXT kaydı ekleme | 5 dakika - 2 saat | Doğrulama servisinde gecikme olabilir |
| A kaydı değiştirme | 5 dakika - 6 saat | TTL düşükse daha hızlıdır |
| CNAME güncelleme | 15 dakika - 6 saat | Alt alan adlarında sık görülür |
| MX değişikliği | 1 - 24 saat | Mail kaybı yaşamamak için planlanmalı |
| NS değişikliği | 2 - 48 saat | En dikkatli yapılması gereken işlemdir |
DNS Propagation Map
DNS propagation map, DNS kaydının farklı ülkelerde hangi değerle çözüldüğünü harita üzerinde gösteren görsel kontroldür. Özellikle global ziyaretçisi olan sitelerde değişikliğin hangi bölgelerde tamamlandığını anlamayı kolaylaştırır.
Harita görünümü şu sorulara hızlı yanıt verir:
- Avrupa yeni IP’yi görüyor mu?
- ABD hâlâ eski sunucuya mı gidiyor?
- Asya bölgesinde DNS hatası var mı?
- Belirli ülkelerde resolver kaynaklı gecikme yaşanıyor mu?
Harita tek başına karar vermek için yeterli değildir. Teknik doğrulama için dig, nslookup ve otoritatif nameserver sorguları da kullanılmalıdır.
DNS Propagation Issues
DNS propagation issues, DNS değişikliği sonrası kayıtların beklenen şekilde görünmemesi, eski IP’nin dönmesi veya bazı bölgelerde hata alınmasıdır. Sorun her zaman DNS sağlayıcısından kaynaklanmaz; cache, hatalı kayıt ve yanlış nameserver da etkili olabilir.
En yaygın problemler:
- Yanlış IP adresi girilmesi
- Eski nameserver’ın hâlâ aktif görünmesi
- TTL’nin çok yüksek bırakılması
- Aynı isim için çakışan kayıtlar
- CNAME ile A kaydının aynı host üzerinde birlikte kullanılması
- DNSSEC yapılandırma hataları
- Cloudflare proxy/cache karışıklığı
İpucu: Sorunu anlamak için önce otoritatif DNS sunucusunu sorgulayın. Otoritatif sunucu doğru cevap veriyorsa problem çoğunlukla cache veya recursive resolver tarafındadır.
Google DNS Propagation Checker
Google DNS propagation checker ifadesi genellikle Google Public DNS üzerinden DNS kaydını test etmeyi anlatır. Google’ın 8.8.8.8 resolver’ı, bir alan adının Google tarafında hangi IP veya kayıt değeriyle çözüldüğünü kontrol etmek için kullanılabilir.
Komut satırında örnek sorgu:
nslookup example.com 8.8.8.8
veya:
dig @8.8.8.8 example.com A
Google DNS yeni kaydı gösteriyorsa bu iyi bir işarettir. Fakat tüm internetin aynı sonucu gördüğü anlamına gelmez. Farklı resolver’larda test yapmak daha doğru sonuç verir.
Cloudflare DNS Propagation Check
Cloudflare DNS propagation check, Cloudflare DNS kayıtlarının farklı resolver’larda nasıl göründüğünü kontrol etme işlemidir. Cloudflare panelinde kayıt doğru görünse bile kullanıcı tarafındaki DNS cache’i eski sonucu göstermeye devam edebilir.
Kontrol için şu adımlar izlenebilir:
- Cloudflare DNS ekranında kaydı doğrulayın.
- Proxy durumunu kontrol edin.
- TTL değerini inceleyin.
- Harici DNS checker ile test yapın.
digveyanslookupile 1.1.1.1 üzerinden sorgulayın.- Gerekirse cache temizleyin.
Örnek:
dig @1.1.1.1 example.com A
Cloudflare kullanırken DNS kaydı ile içerik cache’ini karıştırmamak gerekir. DNS doğru yayılmış olabilir; fakat sayfa içeriği hâlâ CDN önbelleğinden geliyor olabilir.
Sıkça Sorulan Sorular
DNS propagation neden 24-48 saat sürer?
DNS propagation bazı durumlarda 24-48 saat sürebilir çünkü dünya genelindeki resolver’lar DNS kayıtlarını belirli sürelerle önbellekte tutar. Bu süreyi TTL, internet servis sağlayıcısı cache’i, nameserver değişikliği ve recursive DNS davranışı etkiler. Özellikle NS değişiklikleri, yalnızca tek bir kaydın güncellenmesinden daha uzun sürebilir. Pratikte birçok A veya TXT kaydı daha kısa sürede yayılır; 24-48 saat genellikle maksimum bekleme aralığıdır.
DNS propagation tamamlandığını nasıl anlarım?
DNS propagation’ın tamamlandığını anlamak için farklı lokasyonlardan ve farklı resolver’lardan aynı DNS kaydını sorgulamak gerekir. DNS checker araçları, Google DNS, Cloudflare DNS ve komut satırı sorguları birlikte kullanılabilir. Eğer otoritatif DNS sunucusu, Google, Cloudflare ve farklı bölgelerdeki resolver’lar aynı sonucu veriyorsa yayılım büyük ölçüde tamamlanmış kabul edilir. Yine de bazı yerel ISP cache’leri kısa süre eski kaydı döndürebilir.
TTL DNS propagation süresini nasıl etkiler?
TTL, bir DNS kaydının resolver tarafından ne kadar süre önbellekte tutulacağını belirler. TTL yüksekse resolver eski kaydı daha uzun süre kullanabilir; düşükse yeni kayıt daha hızlı sorgulanır. Örneğin 86400 saniyelik TTL, teorik olarak 24 saatlik cache anlamına gelir. Sunucu taşıma gibi işlemlerden önce TTL’yi düşürmek, geçişin daha kontrollü yapılmasını sağlar. Ancak TTL değişikliği de hemen etkili olmayabilir.
DNS değişikliği sonrası site neden bazı kişilerde açılmıyor?
Site bazı kişilerde açılırken bazı kişilerde açılmıyorsa genellikle DNS cache farkı vardır. Bir kullanıcı yeni IP’ye giderken başka bir kullanıcı hâlâ eski IP’ye yönlenebilir. Ayrıca tarayıcı cache’i, işletim sistemi DNS cache’i, ISP resolver’ı veya CDN önbelleği de farklı sonuçlara yol açabilir. Böyle bir durumda otoritatif DNS sorgusu yapılmalı ve hata DNS mi, sunucu mu, SSL mi ayrıştırılmalıdır.
DNS propagation hızlandırılabilir mi?
DNS propagation tamamen zorla hızlandırılamaz; çünkü birçok resolver kendi cache politikasına göre çalışır. Ancak geçişten önce TTL düşürmek, doğru kayıt girmek, eski ve yeni sunucuyu bir süre paralel çalıştırmak ve DNSSEC hatalarını önlemek süreci daha sorunsuz hale getirir. Değişiklik sonrası yerel DNS cache’i temizlenebilir, fakat bu yalnızca ilgili cihazı etkiler. Global yayılım için bekleme payı bırakmak gerekir.
Cloudflare DNS değişiklikleri neden hemen görünmüyor?
Cloudflare panelinde yapılan DNS değişikliği hızlı kaydedilir; ancak kullanıcıların bunu görmesi resolver cache’ine bağlıdır. Ayrıca Cloudflare’da proxy açıksa DNS sonucu Cloudflare IP’leri olarak görünebilir, gerçek sunucu IP’si görünmeyebilir. Eski sayfa içeriği görünüyorsa sorun DNS değil, CDN cache olabilir. Bu nedenle DNS kaydı, proxy durumu ve cache temizleme işlemleri ayrı ayrı kontrol edilmelidir.
Google DNS ile Cloudflare DNS farklı sonuç verirse ne yapılmalı?
Google DNS ve Cloudflare DNS farklı sonuç veriyorsa propagation süreci hâlâ devam ediyor olabilir. Önce otoritatif nameserver sorgulanmalı; doğru kayıt orada görünüyorsa sorun büyük ihtimalle resolver cache’idir. Bir süre beklemek çoğu durumda yeterlidir. Eğer otoritatif sunucu da yanlış sonuç veriyorsa DNS panelindeki kayıtlar, nameserver ataması ve DNSSEC yapılandırması kontrol edilmelidir.
DNS propagation mail trafiğini etkiler mi?
Evet, özellikle MX kaydı değişiklikleri mail trafiğini etkileyebilir. Bazı mail sunucuları yeni MX kaydını kullanırken bazıları eski mail sunucusuna teslimat yapmaya devam edebilir. Bu yüzden mail geçişlerinde eski ve yeni posta kutularını bir süre birlikte izlemek iyi bir pratiktir. SPF, DKIM ve DMARC gibi TXT kayıtları da doğru eklenmelidir; aksi halde teslimat veya spam sorunları yaşanabilir.
DNS cache nasıl temizlenir?
DNS cache temizleme işlemi kullanılan cihaza ve işletim sistemine göre değişir. Windows’ta ipconfig /flushdns, macOS’ta farklı sürümlere göre terminal komutları, tarayıcılarda ise DNS veya socket cache temizleme seçenekleri kullanılabilir. Modemi yeniden başlatmak bazı yerel cache problemlerini çözebilir. Ancak bu işlemler yalnızca sizin bağlantınızı etkiler; global DNS propagation sürecini doğrudan tamamlamaz.
DNS propagation sırasında eski siteyi kapatmalı mıyım?
DNS propagation tamamlanmadan eski siteyi kapatmak risklidir. Bazı kullanıcılar hâlâ eski IP’ye yönlenebileceği için hata sayfası görebilir veya işlem kaybı yaşayabilir. Özellikle e-ticaret, üyelik sistemi ve form içeren sitelerde eski ve yeni sunucunun kısa süre paralel çalışması daha güvenlidir. Veritabanı senkronizasyonu gerekiyorsa geçiş planı dikkatli yapılmalı, mümkünse düşük trafik saatleri seçilmelidir.
İlgili İçerikler
- DNS Ayarları Nasıl Yapılır?
- Cloudflare Kurulumu ve DNS Yönetimi
- Domain Nameserver Değiştirme Rehberi
- MX Kaydı Nedir ve Nasıl Eklenir?
- Web Sitesi Sunucu Taşıma Kontrol Listesi
DNS propagation, çoğu zaman sabır gerektiren ama doğru planlandığında sorunsuz yönetilebilen bir süreçtir. Alan adı, hosting veya DNS yapılandırmanızda kararsız kaldığınız noktalar varsa kullandığınız servis sağlayıcının teknik dokümantasyonunu ve destek kanallarını kontrol ederek ilerlemeniz en güvenli yoldur.

Netlen'i Google'da Takip Edin
En güncel rehberlerimize, duyurularımıza ve teknik içeriklerimize Google üzerinden öncelikli ulaşmak için Netlen'i tercih ettiğiniz kaynaklar arasına ekleyin.
 Google'da Tercih edilenkaynak olarak ekleyin
Bu yazıyı paylaşın
Yazar Hakkında
Ahmet Yılmaz
Sistem Mühendisi
Sistem mühendisi olarak Linux sunucu yönetimi, ağ güvenliği ve bulut altyapı optimizasyonu konularında uzmanlaşmış deneyimli bir profesyonelim.
Yorumlar
Bu yazı hakkında okuyucu yorumları