Mail Relay (Açık Röle) Nedir? Nasıl Engellenir?
Mail Relay (Açık Röle) Nedir, neden risklidir ve SMTP güvenliği için açık röle nasıl engellenir? Mail sunucusu güvenliği rehberi.
Kürşat Sezgin
Teknik Ekip Lideri
E-posta altyapısında küçük bir yapılandırma hatası, sunucunuzu fark etmeden spam kaynağına dönüştürebilir. Mail Relay (Açık Röle) Nedir sorusu da tam bu noktada önem kazanır: Mail sunucunuz gerçekten sadece yetkili kullanıcılar için mi çalışıyor, yoksa internet üzerindeki herkes adına e-posta gönderebiliyor mu?
İçindekiler
- Mail Relay (Açık Röle) Nedir
- Açık Röle Nedir?
- Open Relay Nedir?
- Mail Relay Ne İşe Yarar?
- SMTP Relay Nedir?
- SMTP Relay Ne İşe Yarar?
- Mail Sunucusu Relay
- SMTP Sunucusu Nedir?
- SMTP Mail Gönderimi
- Mail Relay Sunucusu
- SMTP Relay Sunucusu
- Açık SMTP Relay
- Açık Mail Relay
- Mail Relay Güvenliği
- SMTP Güvenliği
- Mail Sunucusu Güvenliği
- E-posta Relay Nedir?
- E-posta Sunucusu Relay
- Sıkça Sorulan Sorular
Mail Relay (Açık Röle) Nedir
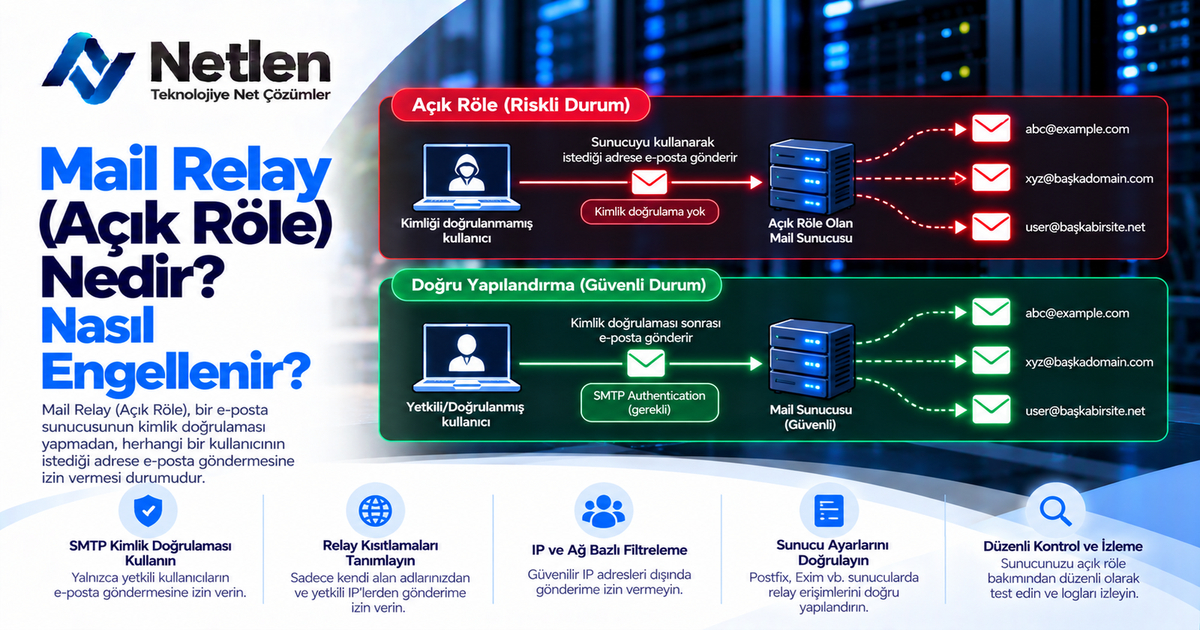
Mail relay, bir e-posta sunucusunun gönderilen mesajı alıp başka bir alıcı sunucuya iletmesidir. Açık röle ise bu iletimin kimlik doğrulama olmadan, herkese açık biçimde yapılmasıdır. Bu durum spam, sahte gönderim ve IP itibar kaybı gibi ciddi güvenlik sorunlarına yol açar.
Normal şartlarda mail relay kontrollü bir işlemdir. Örneğin şirket çalışanı, kurumsal SMTP sunucusuna kullanıcı adı ve şifresiyle bağlanır; sunucu da onun adına alıcıya e-posta gönderir.
Sorun, sunucunun “kim gönderiyor?” sorusunu sormadan her isteği kabul etmesiyle başlar. Böyle bir yapılandırma, saldırganların sunucunuzu toplu spam dağıtımında kullanmasına neden olabilir.
| Terim | Anlamı | Risk Durumu |
|---|---|---|
| Mail Relay | E-postanın bir sunucu üzerinden iletilmesi | Doğru yapılandırılırsa güvenli |
| Açık Röle | Yetkisiz kişilerin sunucudan mail gönderebilmesi | Yüksek risk |
| SMTP Relay | SMTP protokolüyle e-posta yönlendirme | Kimlik doğrulama şart |
| Kapalı Relay | Sadece yetkili kullanıcıya izin veren yapı | Önerilen yapı |
Açık Röle Nedir?
Açık röle, SMTP sunucusunun internet üzerindeki herhangi bir kullanıcıya e-posta gönderme izni vermesidir. Kullanıcı doğrulaması, IP kısıtlaması veya alan adı kontrolü yoksa sunucu açık röle hâline gelebilir.
Bu açık, genellikle yanlış yapılandırılmış mail sunucularında görülür. Eski sistemlerde “kolay gönderim” için gevşek ayarlar yapılmış olabilir; fakat bugün bu yaklaşım ciddi bir güvenlik açığıdır.
Açık röle tespit edilen sunucular kısa sürede kara listelere girebilir. Bu da meşru e-postaların bile Gmail, Outlook veya kurumsal alıcılar tarafından reddedilmesine neden olur.
Open Relay Nedir?
Open relay, açık rölenin İngilizce karşılığıdır ve SMTP sunucusunun yetkisiz üçüncü kişilere mail gönderme izni vermesini ifade eder. Teknik olarak “relay access denied” kontrolünün doğru uygulanmadığı sistemlerde görülür.
Open relay sorunu yalnızca spam riski değildir. Aynı zamanda marka itibarını, e-posta teslim oranını ve alan adı güvenilirliğini etkiler.
Bir sunucunun open relay olup olmadığı test edilirken dikkatli olunmalıdır. İzinsiz testler güvenlik ihlali sayılabilir; yalnızca kendi sunucularınızda veya yetki verilen sistemlerde kontrol yapılmalıdır.
Mail Relay Ne İşe Yarar?
Mail relay, e-postanın gönderen sunucudan alıcı sunucuya taşınmasını sağlar. Kurumsal yapılarda, uygulama bildirimlerinde, web sitesi formlarında ve otomasyon sistemlerinde güvenli e-posta gönderimi için kullanılır.
Doğru yapılandırılmış mail relay, e-posta trafiğini merkezi hâle getirir. Böylece log takibi, teslimat analizi, spam kontrolü ve güvenlik politikaları tek noktadan yönetilebilir.
Kullanım alanları:
- Kurumsal e-posta gönderimi
- Web sitesi iletişim formları
- CRM ve ERP bildirimleri
- Şifre sıfırlama e-postaları
- Fatura, teklif ve sistem uyarıları
SMTP Relay Nedir?
SMTP relay, Simple Mail Transfer Protocol üzerinden e-postanın bir sunucudan başka bir sunucuya aktarılmasıdır. SMTP, e-posta gönderiminin temel protokolüdür; relay ise bu gönderimin yönlendirme aşamasını ifade eder.
SMTP relay özellikle uygulama tabanlı e-posta gönderimlerinde kullanılır. Örneğin bir e-ticaret sitesi, sipariş onayını doğrudan kendi uygulamasından değil, yetkili SMTP relay sunucusu üzerinden gönderebilir.
Bu yapı teslim edilebilirliği artırır; çünkü SPF, DKIM, DMARC, TLS ve IP itibarı gibi kontroller merkezi biçimde yönetilebilir.
SMTP Relay Ne İşe Yarar?
SMTP relay, e-posta gönderim sürecini güvenli, izlenebilir ve ölçeklenebilir hâle getirir. Özellikle çok sayıda sistemin aynı anda mail göndermesi gereken yapılarda, tek tek sunucu yönetmek yerine merkezi relay kullanılır.
Bunun en pratik faydası kontrol ve raporlamadır. Hangi uygulamanın ne zaman, kime ve hangi sonuçla e-posta gönderdiği izlenebilir.
| Kullanım Senaryosu | SMTP Relay Faydası |
|---|---|
| Web formu | Spam klasörüne düşme riskini azaltır |
| CRM bildirimi | Merkezi gönderim kaydı sağlar |
| E-ticaret maili | Sipariş ve kargo e-postalarını düzenli iletir |
| Sunucu uyarıları | Kritik alarmların takip edilmesini kolaylaştırır |
| Toplu bildirim | Limit ve oran kontrolü yapılmasını sağlar |
Mail Sunucusu Relay
Mail sunucusu relay, bir posta sunucusunun gelen gönderim talebini işleyip alıcı alan adına yönlendirmesidir. Buradaki kritik nokta, sunucunun yalnızca yetkili kaynaklardan gelen gönderimleri kabul etmesidir.
Yetkilendirme genellikle üç yöntemle yapılır:
- Kullanıcı adı ve şifre ile SMTP authentication
- Güvenilir IP adresi tanımlama
- Alan adı ve gönderici politikası kontrolü
Yanlış yapılandırılmış bir mail sunucusunda “her IP’den relay kabul et” benzeri ayarlar büyük risk oluşturur. Bu ayarlar canlı sistemlerde kesinlikle kullanılmamalıdır.
SMTP Sunucusu Nedir?
SMTP sunucusu, e-posta gönderiminden sorumlu posta sunucusudur. Kullanıcıdan veya uygulamadan gelen e-postayı alır, alıcı adresin alan adına göre hedef sunucuyu bulur ve mesajı iletmeye çalışır.
SMTP sunucuları genellikle 25, 587 ve 465 numaralı portlarla ilişkilidir. Port 25 sunucular arası aktarımda, 587 kimlik doğrulamalı gönderimde, 465 ise SSL/TLS tabanlı gönderimde kullanılır.
| Port | Kullanım Amacı | Not |
|---|---|---|
| 25 | Sunucular arası SMTP iletimi | Spam nedeniyle bazı ağlarda kısıtlanabilir |
| 587 | Kimlik doğrulamalı mail gönderimi | Modern istemciler için önerilir |
| 465 | SMTPS / SSL bağlantısı | Sağlayıcı politikasına göre kullanılır |
| 2525 | Alternatif SMTP portu | Bazı servislerde yedek porttur |
SMTP Mail Gönderimi
SMTP mail gönderimi, e-posta istemcisi veya uygulamanın SMTP sunucusuna bağlanarak mesajı teslim etmesiyle başlar. Sunucu, kimlik doğrulamasını yapar ve alıcı sunucuyla iletişime geçer.
Sağlıklı SMTP gönderimi için yalnızca kullanıcı adı ve şifre yeterli değildir. DNS kayıtlarının da doğru yapılandırılması gerekir.
Kontrol edilmesi gereken temel kayıtlar:
- SPF: Hangi sunucuların alan adınız adına mail gönderebileceğini belirtir.
- DKIM: Mesajın değiştirilmediğini kriptografik imzayla doğrular.
- DMARC: SPF ve DKIM sonuçlarına göre alıcı sunucuya politika bildirir.
- PTR / Reverse DNS: Gönderen IP’nin alan adıyla uyumunu güçlendirir.
Mail Relay Sunucusu
Mail relay sunucusu, e-postaları alıp hedef posta sunucularına ulaştıran ara gönderim sunucusudur. Kurumsal yapılarda farklı sistemlerden gelen e-postaları tek noktadan yönetmek için kullanılır.
İyi tasarlanmış bir mail relay sunucusu yalnızca gönderim yapmaz; aynı zamanda log tutar, kota uygular, güvenlik denetimi yapar ve anormal trafiği sınırlar.
Güvenli mail relay sunucusunda bulunması gerekenler
- SMTP authentication zorunluluğu
- IP bazlı erişim kısıtlaması
- TLS desteği
- Gönderim limiti
- SPF, DKIM, DMARC uyumu
- Kara liste takibi
- Detaylı loglama
SMTP Relay Sunucusu
SMTP relay sunucusu, uygulama ve kullanıcıların e-posta gönderimini SMTP protokolüyle yöneten sunucudur. Özellikle web uygulamaları, izleme sistemleri ve kurumsal yazılımlar için güvenilir bir gönderim katmanı sağlar.
Bu sunucularda gönderim limiti belirlemek önemlidir. Bir hesabın dakikada veya saatte olağan dışı sayıda mail göndermesi, ele geçirilmiş hesap işareti olabilir.
| Güvenlik Önlemi | Ne Sağlar? | Öncelik |
|---|---|---|
| SMTP AUTH | Yetkisiz gönderimi engeller | Yüksek |
| TLS | Bağlantıyı şifreler | Yüksek |
| Rate limit | Toplu kötüye kullanımı azaltır | Yüksek |
| IP kısıtı | Sadece güvenilir kaynaklara izin verir | Orta/Yüksek |
| Log analizi | Anormal gönderimi tespit eder | Yüksek |
Açık SMTP Relay
Açık SMTP relay, SMTP sunucusunun kimlik doğrulama yapmadan dış kaynaklardan gelen e-postaları başka alan adlarına iletmesidir. Bu, mail altyapısında en hızlı istismar edilen hatalardan biridir.
Açık SMTP relay olup olmadığını anlamanın belirtileri şunlardır:
- Mail kuyruğunda olağan dışı artış
- Bilinmeyen alıcılara yoğun gönderim
- IP adresinin kara listeye girmesi
- Sunucu kaynak kullanımında ani yükseliş
- Geri dönen spam bildirimleri
Uyarı: Açık relay testlerini yalnızca kendi sistemlerinizde yapın. Yetkisiz sistemlerde deneme yapmak güvenlik ve hukuk açısından sorun doğurabilir.
Açık Mail Relay
Açık mail relay, e-posta sunucunuzun spam gönderenler tarafından aracı olarak kullanılabilmesidir. Bu durum yalnızca teknik bir hata değil, doğrudan itibar ve teslimat problemidir.
Açık mail relay engellemek için şu kontroller yapılmalıdır:
- Relay iznini yalnızca yerel ağ, güvenilir IP veya doğrulanmış kullanıcılarla sınırlayın.
- SMTP AUTH kullanmadan dış alana gönderime izin vermeyin.
- Varsayılan mail sunucusu ayarlarını canlıya almadan önce test edin.
- Loglarda bilinmeyen gönderici ve alıcı desenlerini kontrol edin.
- Kara liste durumunu düzenli izleyin.
Mail Relay Güvenliği
Mail relay güvenliği, yalnızca açık röleyi kapatmakla sınırlı değildir. Doğru yetkilendirme, DNS doğrulama, şifreli bağlantı, oran sınırlama ve log takibi birlikte uygulanmalıdır.
Pratik bir güvenlik yaklaşımı şöyle olmalıdır:
- En az yetki prensibiyle relay izni verin.
- Uygulama bazlı ayrı SMTP kullanıcıları oluşturun.
- Aynı şifreyi farklı servislerde kullanmayın.
- Başarısız SMTP giriş denemelerini izleyin.
- Eski TLS sürümlerini devre dışı bırakın.
İpucu: Web sitesi formları için ana kurumsal mail hesabını kullanmak yerine, sadece o uygulamaya özel sınırlı yetkili SMTP hesabı oluşturmak daha güvenlidir.
SMTP Güvenliği
SMTP güvenliği, e-posta gönderiminin kimlik doğrulamalı, şifreli ve izlenebilir olmasını hedefler. Güvenli olmayan SMTP yapılandırmaları hem veri sızıntısına hem de yetkisiz gönderime yol açabilir.
Dikkat edilmesi gereken başlıca noktalar:
- Port 587 üzerinden kimlik doğrulamalı gönderim tercih edilmeli.
- TLS zorunlu hâle getirilmeli.
- Zayıf şifreler engellenmeli.
- Brute force denemeleri sınırlandırılmalı.
- SPF, DKIM ve DMARC kayıtları düzenli kontrol edilmeli.
SMTP güvenliği, tek seferlik kurulum işi değildir. Mail trafiği değiştikçe kayıtlar, limitler ve erişim izinleri de gözden geçirilmelidir.
Mail Sunucusu Güvenliği
Mail sunucusu güvenliği; SMTP, IMAP, POP3, DNS, kullanıcı hesapları ve sunucu işletim sistemi katmanlarını birlikte kapsar. Açık röle kapatılsa bile zayıf parola veya güncel olmayan yazılım yeni riskler doğurabilir.
Temel güvenlik kontrol listesi:
| Kontrol | Neden Önemli? |
|---|---|
| Güncel yazılım | Bilinen açıkları azaltır |
| Güçlü parola politikası | Hesap ele geçirmeyi zorlaştırır |
| 2FA desteği | Kullanıcı hesabını ek katmanla korur |
| Relay kısıtlaması | Açık röle riskini engeller |
| Log takibi | Erken uyarı sağlar |
| Yedekleme | Veri kaybına karşı koruma sağlar |
E-posta Relay Nedir?
E-posta relay, bir e-postanın gönderici sistemden alıcı posta sistemine ulaştırılması için ara sunucu üzerinden taşınmasıdır. Kavram olarak mail relay ile aynı temele dayanır.
Bu yapı, özellikle uygulama kaynaklı gönderimlerde önemlidir. Örneğin bir muhasebe programı doğrudan alıcı sunucuya mail göndermek yerine, yetkili e-posta relay sunucusu üzerinden gönderim yapar.
Böylece gönderim politikaları merkezi yönetilir ve güvenlik kontrolleri tek noktada uygulanır.
E-posta Sunucusu Relay
E-posta sunucusu relay, kurumsal mail trafiğinin güvenli biçimde yönlendirilmesini sağlar. Burada doğru yapılandırma yapılmazsa sunucu, fark edilmeden kötüye kullanılabilir.
Sağlıklı bir relay mimarisi için:
- Hangi IP’lerin relay yapabileceği açıkça tanımlanmalı.
- Harici gönderimlerde SMTP AUTH zorunlu olmalı.
- Uygulamalara ayrı kullanıcı hesapları verilmeli.
- Gönderim hacmi ve hata oranları izlenmeli.
- DNS doğrulama kayıtları eksiksiz olmalı.
Sıkça Sorulan Sorular
Mail relay zararlı mı?
Mail relay tek başına zararlı değildir; e-posta sistemlerinin doğal bir parçasıdır. Risk, relay işleminin yetkisiz kullanıcılara açık bırakılmasıyla ortaya çıkar. Doğru yapılandırılmış relay sunucusu, kurumsal e-posta gönderimini güvenli ve izlenebilir hâle getirir. Açık röle durumunda ise sunucu spam gönderiminde kullanılabilir, IP kara listeye girebilir ve meşru e-postalar alıcılara ulaşmayabilir.
Açık röle nasıl anlaşılır?
Açık röle genellikle olağan dışı mail kuyruğu, bilinmeyen alıcılara yoğun gönderim, sunucu yükünde artış ve kara liste bildirimleriyle anlaşılır. Mail loglarında tanımadığınız IP adreslerinden farklı alan adlarına gönderim denemeleri görülüyorsa relay ayarları kontrol edilmelidir. En güvenli yöntem, yetkili sistem yöneticisinin yapılandırmayı incelemesi ve kontrollü test yapmasıdır.
SMTP relay ile mail relay aynı mı?
SMTP relay, mail relay işleminin SMTP protokolü üzerinden yapılan biçimidir. Günlük kullanımda iki terim çoğu zaman aynı anlamda kullanılır. Mail relay daha genel bir kavramken SMTP relay teknik protokolü belirtir. E-posta gönderiminin büyük kısmı SMTP üzerinden gerçekleştiği için kurumsal altyapılarda iki ifade pratikte aynı süreci anlatır.
Açık SMTP relay neden tehlikelidir?
Açık SMTP relay, saldırganların sizin sunucunuzu kullanarak başkalarına e-posta göndermesine izin verir. Bu durum spam, phishing ve kötü amaçlı kampanyalarda sunucunuzun aracı yapılmasına neden olabilir. Sonrasında IP adresiniz kara listeye alınabilir, alan adı itibarınız düşebilir ve gerçek kullanıcılarınızın e-postaları bile reddedilebilir.
Mail sunucusunda relay nasıl kapatılır?
Relay kapatma işlemi kullanılan mail sunucusuna göre değişir; ancak temel prensip aynıdır. Sunucu yalnızca kimliği doğrulanmış kullanıcılara, yerel ağa veya izin verilen IP adreslerine relay hakkı vermelidir. Dış kaynaklardan gelen ve farklı alan adlarına gönderilmek istenen mesajlar reddedilmelidir. Değişiklikten sonra loglar ve test gönderimleri mutlaka kontrol edilmelidir.
SPF, DKIM ve DMARC açık röleyi engeller mi?
SPF, DKIM ve DMARC açık röleyi doğrudan kapatmaz; fakat e-posta kimlik doğrulamasını güçlendirir. Açık röle sorunu mail sunucusu yapılandırmasıyla ilgilidir. Buna rağmen bu DNS kayıtları, alan adınız adına yetkisiz gönderimlerin tespit edilmesine ve alıcı sunucuların doğru karar vermesine yardımcı olur. Güvenli yapı için relay kısıtlarıyla birlikte kullanılmalıdır.
Port 25 açık olursa açık röle olur mu?
Port 25’in açık olması tek başına açık röle anlamına gelmez. Mail sunucuları, diğer posta sunucularıyla iletişim kurmak için port 25’i kullanabilir. Risk, bu port üzerinden gelen herkesin kimlik doğrulama olmadan dış alan adlarına mail gönderebilmesidir. Yani belirleyici olan port değil, relay izinlerinin nasıl yapılandırıldığıdır.
Web sitesi formları için SMTP relay kullanılmalı mı?
Evet, web sitesi formları için doğrulanmış SMTP relay kullanmak genellikle daha sağlıklıdır. PHP mail gibi kontrolü zayıf yöntemler teslimat sorunlarına ve spam riskine yol açabilir. SMTP relay ile gönderimler kimlik doğrulamalı yapılır, loglanır ve SPF/DKIM/DMARC uyumu daha kolay yönetilir. Ayrıca form kötüye kullanılırsa oran sınırlamasıyla zarar azaltılabilir.
IP kara listeye girdiyse ne yapılmalı?
Önce kara listeye girme nedeni bulunmalıdır. Açık röle, ele geçirilmiş hesap, zayıf parola veya zararlı yazılım kaynaklı spam gönderimi olabilir. Sorun düzeltilmeden kara listeden çıkış başvurusu yapmak kalıcı çözüm sağlamaz. Relay ayarları, loglar, kullanıcı hesapları ve DNS kayıtları kontrol edildikten sonra ilgili kara liste sağlayıcısına kaldırma talebi gönderilebilir.
Mail relay güvenliği için en önemli ayar nedir?
En kritik ayar, yetkisiz relay işlemini engellemektir. Bunun için SMTP authentication zorunlu olmalı, güvenilir IP listesi dikkatli yönetilmeli ve dış alanlara gönderim yalnızca yetkili kullanıcılarla sınırlandırılmalıdır. Buna ek olarak TLS, güçlü parola, gönderim limiti ve log izleme uygulanmalıdır. Tek bir ayara güvenmek yerine katmanlı güvenlik yaklaşımı tercih edilmelidir.
İlgili içerikler
- SMTP Nedir? E-posta Gönderimi Nasıl Çalışır?
- SPF Kaydı Nedir ve Nasıl Oluşturulur?
- DKIM Nedir? Mail İmzası Nasıl Çalışır?
- DMARC Nedir? Alan Adı E-posta Güvenliği
- Mail Sunucusu Güvenliği İçin Kontrol Listesi
E-posta altyapınızda açık röle riski olup olmadığından emin değilseniz, sunucu ayarlarınızı düzenli kontrol etmek iyi bir başlangıçtır. Kurumsal mail ve sunucu yapılandırmalarında güvenli SMTP kullanımı, doğru DNS kayıtları ve log takibi birlikte ele alınmalıdır; ihtiyaç halinde Netlen üzerinden mail altyapısı ve sunucu hizmetleri hakkında teknik destek seçeneklerini değerlendirebilirsiniz.

Netlen'i Google'da Takip Edin
En güncel rehberlerimize, duyurularımıza ve teknik içeriklerimize Google üzerinden öncelikli ulaşmak için Netlen'i tercih ettiğiniz kaynaklar arasına ekleyin.
 Google'da Tercih edilenkaynak olarak ekleyin
Bu yazıyı paylaşın
Yazar Hakkında
Kürşat Sezgin
Teknik Ekip Lideri
Netlen'de teknik ekip lideri olarak sunucu yönetimi, ağ güvenliği ve web teknolojileri alanında sistem yönetimi ve teknik destek sağlıyorum. Zaman zaman bu konularda teknik blog yazıları da paylaşıyorum.
Yorumlar
Bu yazı hakkında okuyucu yorumları