PCI-DSS Uyumlu Hosting Nedir? Neden Zorunludur?
PCI-DSS Uyumlu Hosting Nedir, kimler için zorunludur ve ödeme alan sitelerde hangi güvenlik şartlarını sağlar? Detaylı rehber.
Cenk ŞEKERCİ
Operasyon Yöneticisi
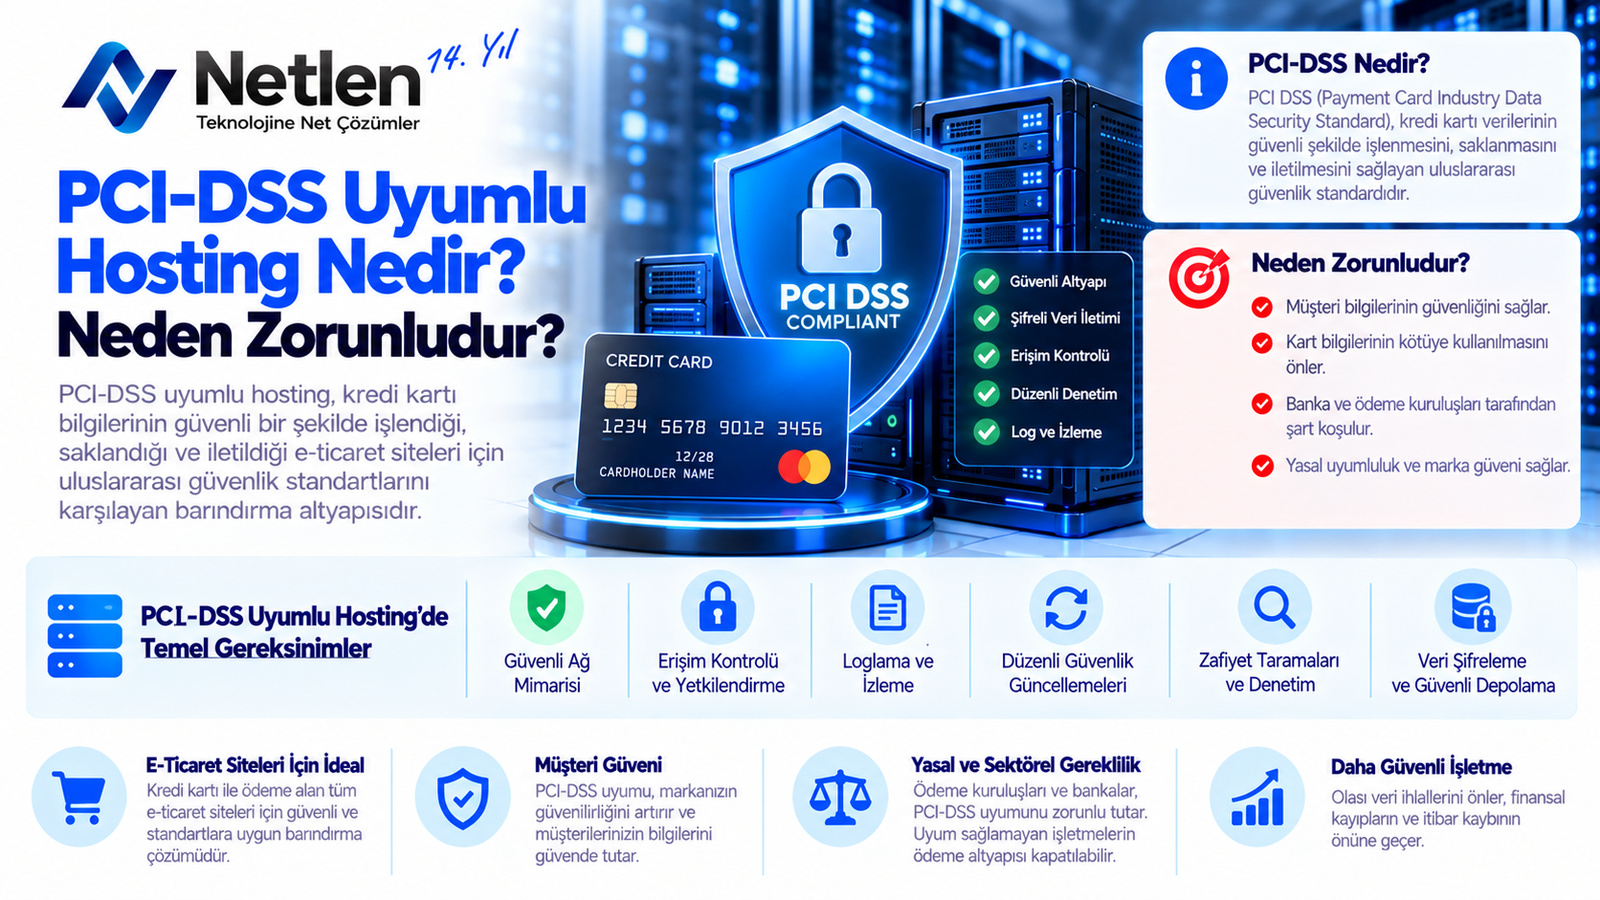
PCI-DSS Uyumlu Hosting Nedir? Neden Zorunludur?
Kartla ödeme alan bir web sitesi için güvenlik yalnızca “SSL var mı?” sorusundan ibaret değildir. PCI-DSS Uyumlu Hosting Nedir sorusu da tam burada önem kazanır; çünkü ödeme verisi işleyen sistemlerin barındırıldığı altyapı, belirli teknik ve operasyonel güvenlik standartlarını karşılamalıdır.
Özellikle e-ticaret, abonelik sistemi, bağış platformu veya online tahsilat yapan işletmeler için PCI DSS uyumu; hem müşteri güveni hem de ödeme kuruluşlarıyla çalışabilmek açısından kritik bir gerekliliktir.
İçindekiler
- PCI-DSS Uyumlu Hosting Nedir
- PCI DSS zorunlu mu?
- Hosting ne için kullanılır?
- PCI DSS hangi verileri korumayı hedefler?
- PCI ne işe yarar?
- Pci DSS Nedir
- Pci DSS sertifikası Nedir
- Pci DSS Sertifikası Nasıl Alınır
- PCI DSS
- Sıkça Sorulan Sorular
- İlgili içerikler
PCI-DSS Uyumlu Hosting Nedir
PCI-DSS uyumlu hosting, ödeme kartı verilerinin işlendiği, aktarıldığı veya saklandığı web sistemleri için PCI DSS güvenlik gereksinimlerini destekleyen barındırma altyapısıdır. Bu altyapı; ağ güvenliği, erişim kontrolü, loglama, güvenlik duvarı, düzenli tarama ve zafiyet yönetimi gibi başlıklarda daha sıkı kontroller içerir.
Standart hosting hizmetlerinde temel web yayını hedeflenirken, PCI DSS uyumlu hostingde ödeme güvenliği merkezdedir. Bu nedenle sunucu yapılandırması, veritabanı erişimi, yedekleme süreçleri ve yönetici yetkileri daha kontrollü planlanır.
PCI DSS uyumlu bir hosting ortamında genellikle şu güvenlik bileşenleri beklenir:
- Güvenlik duvarı ve ağ segmentasyonu
- TLS/SSL ile şifreli veri aktarımı
- Güçlü parola ve çok faktörlü kimlik doğrulama
- Düzenli güvenlik yamaları
- Yetkilendirilmiş erişim yönetimi
- Log kayıtlarının tutulması ve izlenmesi
- Zafiyet taramaları ve güvenlik testleri
| Özellik | Standart Hosting | PCI DSS Uyumlu Hosting |
|---|---|---|
| SSL/TLS desteği | Genellikle var | Zorunlu ve doğru yapılandırılmış olmalı |
| Log takibi | Sınırlı olabilir | Düzenli tutulmalı ve izlenmeli |
| Erişim kontrolü | Temel düzey | Rol bazlı ve sıkı yönetim |
| Güvenlik taraması | Opsiyonel | Düzenli yapılmalı |
| Ödeme verisi için uygunluk | Her zaman uygun değil | PCI DSS kapsamına göre tasarlanır |
İpucu: Kart verisini kendi sunucunuzda saklamıyorsanız bile ödeme sayfası, yönlendirme, API bağlantısı veya ödeme formu sunucunuzdan geçiyorsa PCI DSS kapsamına girme ihtimaliniz vardır.
PCI DSS zorunlu mu?
PCI DSS, kartlı ödeme verisi işleyen, ileten veya saklayan tüm işletmeler için fiilen zorunlu kabul edilir. Kanun gibi tek başına yazılmış yerel bir düzenleme olmasa da kart kuruluşları, bankalar ve ödeme hizmet sağlayıcıları bu standarda uyumu şart koşar.
Bir işletme kredi kartı veya banka kartı ile ödeme alıyorsa PCI DSS gerekliliklerini dikkate almak zorundadır. Bu zorunluluk, işletmenin büyüklüğüne göre değişmez; yalnızca uygulanacak doğrulama seviyesi işlem hacmine ve ödeme mimarisine göre farklılaşır.
| İşletme Türü | PCI DSS Gerekliliği | Risk Düzeyi |
|---|---|---|
| Küçük e-ticaret sitesi | SAQ ve güvenli altyapı gerekebilir | Orta |
| Büyük pazar yeri | Geniş kapsamlı denetim gerekebilir | Yüksek |
| Abonelik sistemi | Tekrarlı ödeme süreçleri incelenir | Yüksek |
| Ödeme formu barındıran site | Sunucu güvenliği kritik olur | Yüksek |
| Sadece ödeme sayfasına yönlendiren site | Kapsam daralabilir | Düşük-Orta |
PCI DSS uyumu sağlanmadığında karşılaşılabilecek sonuçlar şunlardır:
- Ödeme sağlayıcısının hizmeti durdurması
- Banka veya kart kuruluşu yaptırımları
- Veri ihlali halinde yüksek maliyet
- Marka güveninin zarar görmesi
- Hukuki ve operasyonel sorunlar
Hosting ne için kullanılır?
Hosting, web sitesi dosyalarının, veritabanlarının, e-posta servislerinin ve uygulama bileşenlerinin internette erişilebilir olmasını sağlayan barındırma hizmetidir. Bir web sitesinin hızlı, güvenli ve kesintisiz çalışması büyük ölçüde doğru hosting altyapısına bağlıdır.
E-ticaret sitelerinde hosting yalnızca sayfa yayınlamak için kullanılmaz. Ürün kataloğu, kullanıcı hesabı, sepet işlemleri, ödeme entegrasyonu, sipariş kayıtları ve yönetim paneli gibi birçok kritik süreç hosting ortamında çalışır.
| Kullanım Alanı | Açıklama | PCI DSS Açısından Önemi |
|---|---|---|
| Web sitesi yayını | Sayfaların internette görüntülenmesi | Ödeme formu varsa kapsam oluşabilir |
| Veritabanı | Ürün, müşteri ve sipariş kayıtları | Hassas veri ayrıştırılmalı |
| API bağlantıları | Ödeme ve kargo servisleriyle iletişim | Güvenli bağlantı gerekir |
| Yönetim paneli | Site yönetimi ve sipariş takibi | Yetkisiz erişim engellenmeli |
| Log kayıtları | İşlem ve erişim geçmişi | Denetim için önemlidir |
Doğru hosting seçimi, güvenlik kadar performansı da etkiler. Yavaş açılan ödeme sayfaları terk oranını artırabilir; güvensiz sunucu yapılandırması ise ödeme sağlayıcılarının entegrasyonu reddetmesine yol açabilir.
PCI DSS hangi verileri korumayı hedefler?
PCI DSS, ödeme kartı verilerinin yetkisiz erişime, sızıntıya, kötüye kullanıma ve güvensiz saklamaya karşı korunmasını hedefler. Standart özellikle kart sahibi verileri ve hassas kimlik doğrulama verileri üzerinde yoğunlaşır.
Kart sahibi verileri; kart numarası, kart sahibinin adı, son kullanma tarihi ve servis kodu gibi bilgileri kapsar. Hassas kimlik doğrulama verileri ise CVV/CVC, manyetik şerit verisi ve PIN gibi daha kritik alanları içerir.
| Veri Türü | Örnek | Saklanabilir mi? |
|---|---|---|
| Kart numarası | PAN | Maskeleme ve şifreleme şartıyla sınırlı |
| Kart sahibi adı | Ad Soyad | Güvenli şekilde saklanabilir |
| Son kullanma tarihi | AA/YY | Güvenli ortamda saklanabilir |
| CVV/CVC | Kart arkasındaki kod | Ödeme sonrası saklanmamalı |
| PIN verisi | Kart doğrulama bilgisi | Saklanmamalı |
Uyarı: CVV bilgisini “müşteri tekrar girmesin” diye saklamak PCI DSS açısından kabul edilebilir değildir. Bu veri ödeme yetkilendirmesi tamamlandıktan sonra tutulmamalıdır.
PCI ne işe yarar?
PCI, kartlı ödeme ekosisteminde güvenliğin ortak kurallarla yönetilmesini sağlar. Amaç; bankalar, ödeme sağlayıcıları, işletmeler ve teknik hizmet sağlayıcılar arasında güvenli veri işleme standardı oluşturmaktır.
PCI kuralları sayesinde her işletme kendi güvenlik yorumunu üretmek yerine kabul edilmiş kontrolleri uygular. Bu da ödeme altyapılarında daha ölçülebilir ve denetlenebilir bir güvenlik seviyesi oluşturur.
PCI’nin işletmelere sağladığı pratik faydalar şunlardır:
- Ödeme verisi risklerini azaltır.
- Güvenlik açıklarını erken tespit etmeyi kolaylaştırır.
- Banka ve ödeme kuruluşu entegrasyonlarını destekler.
- Müşteri güvenini artırır.
- Veri ihlali maliyetlerini düşürmeye yardımcı olur.
Pci DSS Nedir
PCI DSS, Payment Card Industry Data Security Standard ifadesinin kısaltmasıdır ve ödeme kartı verilerini korumak için oluşturulmuş uluslararası güvenlik standardıdır. Standart; teknik, idari ve operasyonel güvenlik kontrollerinden oluşur.
PCI DSS yalnızca yazılım geliştiricileri veya sunucu yöneticilerini ilgilendirmez. İşletme sahibi, ödeme operasyonu ekibi, ajans, hosting sağlayıcısı ve ödeme entegrasyonunu yöneten herkes bu zincirin bir parçasıdır.
PCI DSS’in temel gereksinimleri genel olarak şu alanlarda toplanır:
- Güvenli ağ ve sistem kurulumu
- Kart sahibi verilerinin korunması
- Zafiyet yönetimi
- Güçlü erişim kontrolü
- Sistemlerin izlenmesi ve test edilmesi
- Bilgi güvenliği politikalarının sürdürülmesi
Pci DSS sertifikası Nedir
PCI DSS sertifikası, bir işletmenin veya hizmet sağlayıcının PCI DSS gerekliliklerini belirli kapsamda karşıladığını gösteren doğrulama sonucudur. Burada önemli nokta, sertifikanın tüm şirketi değil, belirlenen ödeme veri ortamını kapsamasıdır.
Sertifika veya uyum belgesi; işlem hacmine, ödeme modeline ve sistem mimarisine göre farklı doğrulama yöntemleriyle alınabilir. Bazı işletmeler öz değerlendirme anketi doldururken, daha yüksek hacimli yapılarda bağımsız denetim gerekebilir.
| Doğrulama Yöntemi | Kimler İçin Uygun? | Açıklama |
|---|---|---|
| SAQ | Daha düşük hacimli işletmeler | Öz değerlendirme anketidir |
| ASV taraması | İnternete açık sistemler | Yetkili tarama sağlayıcısı tarafından yapılır |
| ROC | Büyük ölçekli işletmeler | Detaylı denetim raporudur |
| AOC | Uyum beyanı gereken durumlar | Uyumluluğun resmi beyanıdır |
Pci DSS Sertifikası Nasıl Alınır
PCI DSS sertifikası almak için önce kart verisinin sistem içinde nereden geçtiği belirlenir, ardından uygun doğrulama yöntemiyle teknik ve operasyonel kontroller tamamlanır. Süreç yalnızca form doldurmaktan ibaret değildir; altyapı, yazılım ve erişim yönetimi birlikte değerlendirilir.
Genel süreç şu şekilde ilerler:
- Kapsam belirlenir: Kart verisinin işlendiği sistemler tespit edilir.
- Hosting ve ağ yapısı incelenir: Sunucu, firewall, erişim ve loglama kontrol edilir.
- Eksikler giderilir: Güvenlik yamaları, parola politikaları, TLS ayarları ve segmentasyon düzenlenir.
- SAQ veya denetim hazırlanır: İşlem hacmine göre uygun yöntem seçilir.
- Zafiyet taraması yapılır: Gerekirse ASV taraması tamamlanır.
- Uyum beyanı oluşturulur: Belgeler ödeme sağlayıcısına veya ilgili kuruluşa sunulur.
Bilgi kutusu: PCI DSS uyumu tek seferlik bir işlem gibi düşünülmemelidir. Sunucu güncellemeleri, erişim kontrolleri ve güvenlik taramaları düzenli yapılmadığında uyum seviyesi zamanla bozulabilir.
PCI DSS
PCI DSS, ödeme güvenliği için teknik altyapıdan personel erişimine kadar geniş bir kontrol çerçevesi sunar. Hosting seçimi bu çerçevenin yalnızca bir parçasıdır; ancak yanlış hosting tercihi tüm uyum sürecini zorlaştırabilir.
PCI DSS’e yaklaşırken en sağlıklı yöntem, ödeme verisini mümkün olduğunca dar kapsamda tutmaktır. Kart bilgisini kendi sunucunuzda saklamamak, tokenizasyon kullanmak ve güvenilir ödeme sağlayıcılarıyla çalışmak kapsamı azaltabilir.
| Yaklaşım | Avantaj | Dikkat Edilmesi Gereken |
|---|---|---|
| Kart verisini saklamamak | PCI kapsamını daraltır | Ödeme sağlayıcı entegrasyonu doğru yapılmalı |
| Tokenizasyon kullanmak | Tekrarlı ödemelerde güvenlik sağlar | Token yönetimi korunmalı |
| PCI uyumlu hosting seçmek | Altyapı riskini azaltır | Uyum sorumluluğu tamamen hosting firmasına devredilemez |
| Düzenli tarama yapmak | Açıkları erken gösterir | Bulgular gerçekten kapatılmalı |
| Yetkiyi sınırlamak | İç riskleri azaltır | Yönetici erişimleri düzenli gözden geçirilmeli |
Sıkça Sorulan Sorular
PCI-DSS uyumlu hosting kimler için gereklidir?
PCI-DSS uyumlu hosting; kredi kartı veya banka kartı ile ödeme alan e-ticaret siteleri, abonelik platformları, bağış sistemleri, online rezervasyon siteleri ve ödeme formu barındıran işletmeler için gereklidir. Kart verisi doğrudan saklanmasa bile ödeme formu web sitesinde çalışıyorsa ya da ödeme API’leri sunucu üzerinden geçiyorsa hosting altyapısı PCI DSS açısından önem kazanır.
PCI DSS uyumlu hosting almak tek başına yeterli mi?
Hayır. PCI DSS uyumlu hosting önemli bir altyapı desteği sağlar fakat tek başına tam uyum anlamına gelmez. Web uygulaması güvenliği, ödeme entegrasyonu, kullanıcı yetkileri, parola politikaları, log takibi ve işletme içi süreçler de uyumun parçasıdır. Hosting sağlayıcısı güvenli zemin sunar; ancak uygulama ve operasyon sorumluluğu işletmede kalır.
SSL sertifikası PCI DSS için yeterli olur mu?
SSL/TLS, PCI DSS için gerekli güvenlik katmanlarından biridir ancak tek başına yeterli değildir. SSL veri aktarımını şifreler; fakat sunucu zafiyetlerini, hatalı erişim yetkilerini, güvensiz yazılımı veya kötü yapılandırılmış veritabanını çözmez. PCI DSS; şifreleme, güvenlik duvarı, loglama, erişim kontrolü ve zafiyet yönetimini birlikte değerlendirir.
PCI DSS sertifikası her yıl yenilenir mi?
PCI DSS uyumu genellikle yıllık olarak doğrulanır. Bunun yanında bazı zafiyet taramaları üç aylık periyotlarla istenebilir. İşletmenin işlem hacmi, ödeme modeli ve bağlı olduğu ödeme sağlayıcısının şartları yenileme sürecini etkiler. Uyumun sürdürülebilir olması için kontroller yalnızca denetim döneminde değil, yıl boyunca işletilmelidir.
Kart bilgisi saklamayan site PCI DSS kapsamına girer mi?
Evet, bazı durumlarda girer. Kart bilgisi saklamasanız bile ödeme formu sitenizde görüntüleniyor, kart verisi sunucunuzdan geçiyor veya ödeme API çağrıları altyapınız üzerinden yapılıyorsa PCI DSS kapsamı oluşabilir. Kapsamı azaltmak için yönlendirmeli ödeme sayfaları, iframe çözümleri veya tokenizasyon gibi yöntemler tercih edilebilir.
PCI DSS ihlali olursa ne olur?
PCI DSS ihlali; ödeme sağlayıcısının hizmeti askıya almasına, banka yaptırımlarına, müşteri güveninin zarar görmesine ve veri ihlali maliyetlerine yol açabilir. Eğer gerçek kart verisi sızıntısı yaşanırsa olay müdahalesi, adli analiz, müşteri bilgilendirmesi ve yasal süreçler devreye girebilir. Bu nedenle önleyici güvenlik yaklaşımı daha düşük maliyetlidir.
PayTR, iyzico veya benzeri ödeme sistemleri kullanınca PCI gerekmez mi?
Harici ödeme sağlayıcı kullanmak PCI DSS kapsamını azaltabilir fakat tamamen ortadan kaldırmayabilir. Ödeme sayfasının nasıl entegre edildiği, kart formunun nerede çalıştığı ve kart verisinin sunucuya temas edip etmediği belirleyicidir. Tam yönlendirmeli modellerde kapsam daha dar olurken, API tabanlı entegrasyonlarda sunucu güvenliği daha kritik hale gelir.
PCI DSS için hangi hosting türü tercih edilmeli?
PCI DSS için genellikle yönetilebilir VPS, bulut sunucu veya ayrılmış sunucu altyapıları daha uygundur. Paylaşımlı hosting ortamlarında izolasyon, erişim kontrolü ve güvenlik yapılandırması sınırlı olabilir. Ancak doğru seçim; trafik, ödeme mimarisi, veri saklama ihtiyacı ve denetim kapsamına göre yapılmalıdır.
PCI DSS uyumu küçük işletmeler için de geçerli mi?
Evet. PCI DSS yalnızca büyük şirketler için değildir. Kartla ödeme alan küçük işletmeler de standardın kapsamına girebilir. Fark genellikle doğrulama seviyesinde ortaya çıkar. Küçük işletmeler çoğunlukla daha basit SAQ süreçleriyle ilerlerken, yüksek işlem hacmine sahip firmalarda daha kapsamlı denetimler gerekebilir.
PCI DSS uyumunda hosting sağlayıcısı ne sağlamalıdır?
Hosting sağlayıcısı güvenli ağ mimarisi, güncel sunucu yazılımları, firewall, erişim kontrolü, loglama, yedekleme güvenliği ve zafiyet yönetimi gibi alanlarda destek sunmalıdır. Ayrıca müşterinin talep etmesi halinde teknik raporlar, güvenlik yapılandırması bilgileri ve altyapı kapsamına dair açıklamalar sağlayabilmelidir. Yine de uygulama güvenliği müşterinin sorumluluğundadır.
İlgili içerikler
- PCI DSS uyum süreci nasıl planlanır?
- E-ticaret siteleri için güvenli hosting seçimi
- SSL sertifikası nedir ve neden gereklidir?
- Sanal POS entegrasyonunda güvenlik kontrolleri
- Web sitesi güvenlik taraması nasıl yapılır?
Doğru yapılandırılmış bir hosting altyapısı, PCI DSS sürecinde sağlam bir başlangıç noktasıdır. Ödeme alan bir web sitesi yönetiyorsanız, mevcut sunucu yapınızı, ödeme entegrasyonunuzu ve erişim politikalarınızı birlikte değerlendirmeniz en güvenli yaklaşım olacaktır.

Netlen'i Google'da Takip Edin
En güncel rehberlerimize, duyurularımıza ve teknik içeriklerimize Google üzerinden öncelikli ulaşmak için Netlen'i tercih ettiğiniz kaynaklar arasına ekleyin.
 Google'da Tercih edilenkaynak olarak ekleyin
Bu yazıyı paylaşın
Yazar Hakkında
Cenk ŞEKERCİ
Operasyon Yöneticisi
Bulut teknolojileri, ağ altyapıları ve veri merkezi operasyonları üzerine çalışıyorum. Öğrendiğim yeni teknolojileri ve sahada karşılaştığım gerçek deneyimleri anlaşılır şekilde paylaşmayı seviyorum.
Yorumlar
Bu yazı hakkında okuyucu yorumları