Phishing (Oltalama) Nedir? Ne İşe Yarar?
Phishing (oltalama) nedir, nasıl anlaşılır ve korunmak için hangi adımlar gerekir? Saldırı yöntemleri, örnekler ve güvenlik ipuçları.
Kürşat Sezgin
Teknik Ekip Lideri
# Phishing (Oltalama) Nedir? Ne İşe Yarar?
Phishing, yani oltalama, çoğu zaman “bankadan gelmiş gibi görünen” bir e-posta ile başlar; fakat etkisi yalnızca bir tıklamayla sınırlı kalmayabilir. Phishing (Oltalama) Nedir? Ne İşe Yarar?-Cenk odağında bakıldığında konu, kişisel verilerden şirket hesaplarına kadar geniş bir güvenlik riskini anlatır.
Bir bağlantıya tıklamadan önce birkaç saniye düşünmek, kimi zaman hesabınızı, paranızı ve itibarınızı koruyabilir.
İçindekiler
- Phishing Oltalama Nedir Nasıl Korunmalı
- Phishing Oltalama Nedir
- Phishing Oltalama Saldırısı Nedir
- Phishing Oltalama
- Phishing (Oltalama) Nedir?
- Phishing'in Amacı Nedir?
- Phishing Saldırısında Hangi Yöntemler Kullanılır?
- Phishing Nasıl Anlaşılır?
- Phishing Nedir
- Phishing Oltalama Nedir Nasıl Korunmalı
- Spear Phishing Nedir
- Oltalama Saldırısı Örnekleri
- Phishing Saldırısı
- Phishing Nasıl Okunur
- Phishing Türkçe Karşılığı
- Phishing Giriş
- Sıkça Sorulan Sorular
- İlgili İçerikler
Phishing Oltalama Nedir Nasıl Korunmalı
Phishing oltalama, saldırganın güvenilir bir kurum, kişi veya sistem gibi görünerek kullanıcıdan şifre, kart bilgisi, doğrulama kodu ya da kişisel veri almaya çalışmasıdır. Korunmanın temeli; bağlantıları kontrol etmek, acele karar vermemek, çok faktörlü kimlik doğrulama kullanmak ve şüpheli mesajları doğrulamaktır.
En etkili savunma, teknik önlemler ile kullanıcı farkındalığını birlikte uygulamaktır. Çünkü oltalama saldırıları yalnızca sistem açıklarını değil, insan davranışlarını da hedefler.
| Korunma Yöntemi | Ne İşe Yarar? | Öncelik |
|---|---|---|
| Çok faktörlü doğrulama | Şifre çalınsa bile ek güvenlik sağlar | Yüksek |
| URL kontrolü | Sahte siteyi fark etmeyi kolaylaştırır | Yüksek |
| Güncel tarayıcı kullanımı | Bilinen zararlı siteleri engelleyebilir | Orta |
| E-posta filtreleri | Şüpheli mesajları ayıklar | Orta |
| Güvenlik eğitimi | İnsan hatasını azaltır | Yüksek |
İpucu: Bir mesaj sizden “hemen”, “son kez”, “hesabınız kapanacak” gibi baskılı ifadelerle işlem istiyorsa durup kontrol edin. Acele ettirme, oltalamanın en sık kullanılan psikolojik taktiklerinden biridir.
Phishing Oltalama Nedir
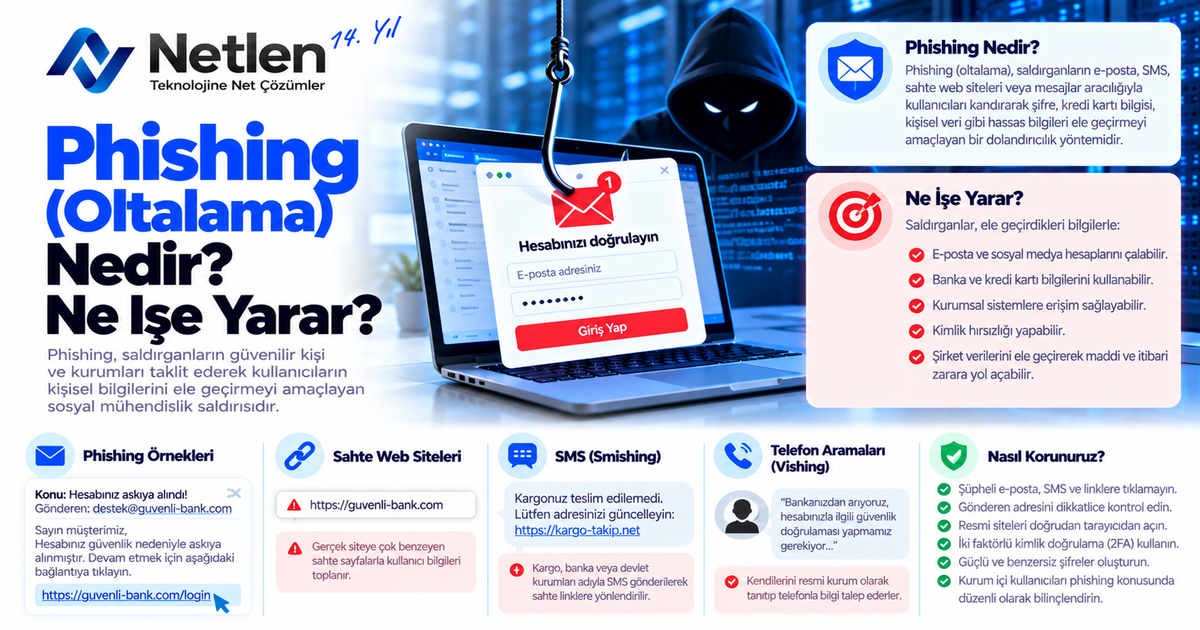
Phishing oltalama, kullanıcıyı kandırarak hassas bilgileri ele geçirmeyi amaçlayan bir sosyal mühendislik saldırısıdır. Saldırgan, e-posta, SMS, sahte web sitesi, sosyal medya mesajı veya telefon aramasıyla kurbanı güvenilir bir kaynağa yönlendirdiğini düşündürür.
Bu saldırılarda amaç çoğu zaman kullanıcının kendi eliyle bilgilerini girmesini sağlamaktır. Örneğin banka giriş ekranına benzeyen sahte bir sayfaya kullanıcı adı ve şifre yazıldığında, bilgiler doğrudan saldırgana gidebilir.
Oltalama saldırılarında hedeflenen bilgiler şunlar olabilir:
- E-posta ve sosyal medya şifreleri
- Banka ve kredi kartı bilgileri
- Tek kullanımlık doğrulama kodları
- Kimlik bilgileri
- Şirket paneli girişleri
- Bulut depolama hesapları
Phishing Oltalama Saldırısı Nedir
Phishing oltalama saldırısı, kandırma ve taklit yöntemleriyle kullanıcının güvenini kötüye kullanan planlı bir siber saldırı türüdür. Bu saldırılar bireyleri hedefleyebileceği gibi şirket çalışanlarını, yöneticileri veya teknik ekipleri de hedef alabilir.
Saldırı genellikle üç aşamada ilerler: güven veren bir mesaj hazırlanır, kullanıcı sahte bir sayfaya veya dosyaya yönlendirilir, ardından bilgi çalma ya da zararlı yazılım çalıştırma girişimi yapılır.
| Aşama | Saldırganın Amacı | Kullanıcının Riski |
|---|---|---|
| Mesaj gönderimi | Güven kazanmak | Sahte kaynağa inanmak |
| Bağlantıya yönlendirme | Kullanıcıyı sahte ortama çekmek | Bilgi girmek |
| Veri toplama | Şifre veya kod ele geçirmek | Hesap kaybı |
| Hesap kullanımı | Yetkisiz işlem yapmak | Maddi ve itibari zarar |
Phishing Oltalama
Phishing oltalama, yalnızca teknik bir saldırı değil, aynı zamanda psikolojik manipülasyondur. Saldırganlar merak, korku, fırsat kaçırma hissi, otoriteye güven ve aciliyet gibi duyguları kullanarak kullanıcıyı düşünmeden işlem yapmaya iter.
Bu nedenle “virüs programım var, bana bir şey olmaz” yaklaşımı yeterli değildir. Güvenlik yazılımları faydalıdır; ancak kullanıcı sahte bir sayfaya kendi bilgilerini yazarsa sorun teknik korumayı aşabilir.
Oltalamada Kullanılan Psikolojik Tetikleyiciler
- “Hesabınız askıya alınacak”
- “Kargonuz teslim edilemedi”
- “Ödül kazandınız”
- “Faturanızı hemen ödeyin”
- “Şifreniz sızdırıldı, buradan değiştirin”
Phishing (Oltalama) Nedir?
Phishing (oltalama), güvenilir görünen sahte iletişimlerle kullanıcıdan hassas bilgi toplamaya çalışan siber dolandırıcılık yöntemidir. En yaygın biçimi e-posta olsa da SMS, sosyal medya, arama motoru reklamları, QR kodlar ve anlık mesajlaşma uygulamaları üzerinden de yapılabilir.
Oltalama saldırılarının tehlikeli tarafı, çoğu zaman gerçek kurumların tasarımını, dilini ve bildirim formatını taklit etmesidir. Kullanıcı logoya, renge veya tanıdık ifadeye güvenerek bağlantıya tıklayabilir.
Uyarı: Bir web sitesinde kilit simgesi olması, sitenin güvenilir olduğu anlamına tek başına gelmez. HTTPS bağlantı, yalnızca bağlantının şifrelendiğini gösterir; sahte siteler de HTTPS kullanabilir.
Phishing'in Amacı Nedir?
Phishing’in amacı, kullanıcıyı kandırarak bilgi, para, erişim veya sistem kontrolü elde etmektir. Bireysel saldırılarda hedef genellikle banka hesabı veya sosyal medya profiliyken, kurumsal saldırılarda şirket ağına giriş, fatura dolandırıcılığı veya veri sızıntısı hedeflenebilir.
Saldırganların hedefleri duruma göre değişir:
| Hedef | Ne İçin Kullanılır? | Olası Sonuç |
|---|---|---|
| Şifre | Hesaba giriş yapmak | Hesap ele geçirme |
| Kart bilgisi | Yetkisiz ödeme | Maddi kayıp |
| Doğrulama kodu | 2FA aşmak | Hesap devri |
| Kurumsal e-posta | İç yazışmalara erişmek | Veri sızıntısı |
| Kimlik bilgisi | Sahte işlem yapmak | Dolandırıcılık |
Şirketlerde oltalama saldırısı bazen ilk adımdır. Saldırgan önce bir çalışanın hesabını ele geçirir, ardından içeriden geliyormuş gibi görünen yeni mesajlarla daha geniş bir saldırı başlatabilir.
Phishing Saldırısında Hangi Yöntemler Kullanılır?
Phishing saldırılarında e-posta, SMS, sahte web sitesi, zararlı ek, QR kod, telefon araması ve sosyal medya mesajı gibi yöntemler kullanılır. Saldırganlar hedef kitlenin alışkanlıklarına göre kanal seçer ve mesajı buna göre özelleştirir.
En sık karşılaşılan yöntemler şunlardır:
- E-posta oltalaması: Kurumsal bildirim veya banka uyarısı gibi görünür.
- Smishing: SMS üzerinden sahte bağlantı gönderilir.
- Vishing: Telefon aramasıyla bilgi alınmaya çalışılır.
- Sahte giriş sayfası: Gerçek siteye benzeyen kopya sayfa hazırlanır.
- Zararlı ek: Fatura, teklif veya belge gibi dosya gönderilir.
- QR phishing: QR kod ile kullanıcı sahte adrese yönlendirilir.
| Yöntem | Kanal | Dikkat Edilecek İşaret |
|---|---|---|
| E-posta phishing | Alan adı ve ek dosya | |
| Smishing | SMS | Kısaltılmış link |
| Vishing | Telefon | Baskı ve kimlik isteme |
| QR phishing | Fiziksel/dijital QR | Hedef URL belirsizliği |
| Sosyal medya oltalaması | DM/yorum | Sahte kampanya |
Phishing Nasıl Anlaşılır?
Phishing genellikle acele ettiren dil, hatalı alan adı, beklenmeyen bağlantı, şüpheli dosya eki, imla bozukluğu veya gerçek dışı vaatlerle anlaşılır. Mesaj profesyonel görünse bile gönderen adresi, bağlantı hedefi ve istenen bilgi dikkatle kontrol edilmelidir.
Kontrol için şu adımları izleyebilirsiniz:
- Gönderen e-posta adresindeki alan adına bakın.
- Linke tıklamadan üzerine gelerek hedef adresi kontrol edin.
- Sizden şifre, kart bilgisi veya doğrulama kodu istenip istenmediğine bakın.
- Mesajın sizde panik oluşturup oluşturmadığını fark edin.
- Kurumun resmi uygulamasından veya web sitesinden işlem yapın.
Hızlı Kontrol Listesi
| Kontrol Sorusu | Güvenli Davranış |
|---|---|
| Mesaj beklediğim bir işlemle mi ilgili? | Emin değilseniz işlem yapmayın |
| Link resmi alan adına mı gidiyor? | Alan adını harf harf kontrol edin |
| Benden şifre veya kod istiyor mu? | Paylaşmayın |
| Dosya eki bekliyor muydum? | Açmadan önce doğrulayın |
| Mesaj baskı kuruyor mu? | Doğrudan resmi kanaldan kontrol edin |
Phishing Nedir
Phishing nedir sorusunun en net cevabı şudur: Kullanıcıyı yanıltarak hassas bilgileri ele geçirmeye çalışan dijital dolandırıcılık yöntemidir. “Balık tutma” mantığına benzer; saldırgan yem olarak sahte mesaj veya bağlantı kullanır, kullanıcıyı tuzağa çekmeye çalışır.
Bu saldırıların başarılı olmasının nedeni, çoğu zaman teknik karmaşıklık değil, inandırıcı görünmesidir. Gerçek bir kargo bildirimi, banka uyarısı ya da iş yazışması gibi tasarlanabilir.
Phishing Oltalama Nedir Nasıl Korunmalı
Phishing oltalamadan korunmak için yalnızca mesajı silmek yetmez; hesap güvenliği, cihaz güvenliği ve kullanıcı alışkanlıkları birlikte ele alınmalıdır. Özellikle şifre yöneticisi kullanmak, her hesapta farklı şifre belirlemek ve doğrulama kodlarını kimseyle paylaşmamak kritik önemdedir.
Pratik korunma adımları:
- Her hesap için farklı ve güçlü şifre kullanın.
- Mümkünse passkey veya çok faktörlü doğrulama etkinleştirin.
- Şüpheli bağlantıları tarayıcıya manuel yazmadan açmayın.
- Kurumsal hesaplarda SPF, DKIM ve DMARC e-posta doğrulamalarını yapılandırın.
- Çalışanlara düzenli oltalama farkındalık eğitimi verin.
- Bilinmeyen dosya eklerini sanal ortamda veya güvenlik çözümüyle kontrol edin.
Bilgi kutusu: Şifre yöneticileri yalnızca güçlü şifre üretmez; aynı zamanda sahte alan adlarında otomatik doldurma yapmayarak oltalama riskini azaltabilir.
Spear Phishing Nedir
Spear phishing, belirli bir kişi, ekip veya şirket için özel hazırlanmış hedefli oltalama saldırısıdır. Genel phishing mesajlarından farklı olarak saldırgan, hedef hakkında önceden bilgi toplar ve mesajı daha inandırıcı hale getirir.
Örneğin bir çalışana, gerçekten çalıştığı departmanla ilgili sahte bir dosya gönderilebilir. Ya da yönetici adına hazırlanmış gibi görünen bir ödeme talimatı ile finans ekibi kandırılmaya çalışılabilir.
| Özellik | Genel Phishing | Spear Phishing |
|---|---|---|
| Hedef | Geniş kitle | Belirli kişi/kurum |
| Kişiselleştirme | Düşük | Yüksek |
| Başarı ihtimali | Orta | Daha yüksek |
| Hazırlık süresi | Kısa | Daha uzun |
| Risk | Bireysel hesap kaybı | Kurumsal veri ve para kaybı |
Oltalama Saldırısı Örnekleri
Oltalama saldırısı örnekleri; sahte banka uyarısı, kargo teslimat mesajı, sosyal medya hesap doğrulama bildirimi, bulut depolama paylaşımı veya şirket içi fatura e-postası şeklinde görülebilir. Ortak nokta, kullanıcının güvenini kazanarak işlem yaptırmaktır.
Örnek senaryolar:
- “Kartınız güvenlik nedeniyle kapatılacak” mesajı
- “Kargonuz teslim edilemedi, adres güncelleyin” SMS’i
- “Hesabınız telif nedeniyle kapanacak” sosyal medya bildirimi
- “Yeni maaş bordronuz ektedir” zararlı dosya eki
- “Şirket ödeme bilgileri değişti” sahte tedarikçi e-postası
Bu örneklerde tehlike yalnızca bağlantıya tıklamak değildir. Bazı saldırılarda dosya eki açmak, makro çalıştırmak veya QR kod okutmak da risk oluşturabilir.
Phishing Saldırısı
Phishing saldırısı, bireyler ve kurumlar için hem maddi hem de operasyonel sonuçlar doğurabilir. Tek bir ele geçirilmiş e-posta hesabı, şirket içinde yeni saldırılar başlatmak veya müşteri verilerine ulaşmak için kullanılabilir.
Kurumsal tarafta alınabilecek önlemler daha sistematik olmalıdır:
- E-posta güvenlik ağ geçidi kullanmak
- Alan adı taklitlerine karşı izleme yapmak
- DMARC politikasını kademeli olarak sıkılaştırmak
- Çalışanlara simülasyonlu eğitim vermek
- Kritik ödemelerde çift onay süreci uygulamak
- Olay müdahale planı hazırlamak
Uyarı: Oltalama saldırısından şüpheleniyorsanız aynı cihazdan şifre değiştirmek her zaman yeterli olmayabilir. Önce cihazda zararlı yazılım ihtimalini kontrol etmek daha güvenli bir yaklaşımdır.
Phishing Nasıl Okunur
Phishing, İngilizcede genellikle “fişing” şeklinde okunur. Kelime, “fishing” yani balık tutma kelimesinden türetilmiştir; saldırganın kullanıcıyı yemle kandırmasına gönderme yapar.
Türkçede teknik metinlerde “phishing” ve “oltalama” birlikte kullanılabilir. Kullanıcı odaklı anlatımlarda “oltalama saldırısı” ifadesi daha anlaşılırdır.
Phishing Türkçe Karşılığı
Phishing Türkçe karşılığı olarak “oltalama” kullanılır. Bu ifade, saldırganın sahte bir yemle kullanıcıyı kandırmaya çalışmasını anlatır.
Resmî ve teknik metinlerde “oltalama saldırısı”, “oltalama e-postası” veya “kimlik avı” ifadeleri de görülebilir. “Kimlik avı” kavramı özellikle kullanıcı adı, şifre ve kişisel veri hırsızlığı bağlamında kullanılır.
Phishing Giriş
Phishing giriş ekranları, gerçek bir hizmetin oturum açma sayfasına benzeyen sahte sayfalardır. Kullanıcı bu sayfaya bilgilerini yazdığında, giriş işlemi gerçekleşmez; bilgiler saldırganın kontrolündeki sisteme aktarılır.
Sahte giriş sayfalarını fark etmek için şu noktalara bakılmalıdır:
- Alan adı gerçek mi?
- Harf değişikliği var mı? Örneğin “rn” ile “m” taklidi yapılmış mı?
- Sayfa sizden gereksiz bilgi istiyor mu?
- Şifre yöneticiniz otomatik doldurma yapıyor mu?
- Siteye arama sonucu reklamından mı geldiniz?
Sıkça Sorulan Sorular
Phishing saldırısına maruz kaldığımı nasıl anlarım?
Hesabınızda bilginiz dışında giriş bildirimi, şifre sıfırlama e-postası, gönderilmemiş mesajlar veya yetkisiz işlem görüyorsanız phishing saldırısına maruz kalmış olabilirsiniz. Ayrıca giriş yaptığınızı sandığınız sayfa hata verdiyse ve hemen ardından hesabınıza erişemediyseniz risk yüksektir. Önce resmi uygulama veya web sitesinden şifrenizi değiştirin, aktif oturumları kapatın ve çok faktörlü doğrulamayı etkinleştirin.
Phishing bağlantısına tıkladım, ne yapmalıyım?
Yalnızca bağlantıya tıklamak her zaman veri kaybı anlamına gelmez; ancak yine de dikkatli davranmak gerekir. Eğer sayfaya şifre, kart bilgisi veya doğrulama kodu yazdıysanız ilgili hesabın şifresini hemen değiştirin. Aynı şifreyi kullandığınız diğer hesapları da güncelleyin. Cihazınızı güncel bir güvenlik yazılımıyla tarayın ve banka bilgisi paylaştıysanız bankanızla iletişime geçin.
Oltalama e-postası nasıl raporlanır?
Oltalama e-postasını kullandığınız e-posta servisindeki “spam”, “kimlik avı bildir” veya “phishing olarak raporla” seçeneğiyle bildirebilirsiniz. Kurumsal ortamda mesajı bilgi işlem veya siber güvenlik ekibine iletmek gerekir. Şüpheli e-postayı yanıtlama, ekini açma veya bağlantısına tıklama gibi işlemlerden kaçının. Raporlama, benzer mesajların diğer kullanıcılara ulaşmasını engellemeye yardımcı olabilir.
Banka phishing mesajları nasıl ayırt edilir?
Banka phishing mesajları genellikle hesap kapatma, kart bloke etme veya acil doğrulama gibi baskılı ifadeler kullanır. Gerçek bankalar SMS veya e-posta üzerinden kart şifresi, internet bankacılığı parolası ya da tek kullanımlık doğrulama kodu istemez. Şüpheli bir mesaj aldığınızda linke tıklamak yerine bankanın resmi uygulamasını açın veya kartınızın arkasındaki resmi müşteri hizmetleri numarasını arayın.
Şirketler phishing saldırılarına karşı ne yapmalı?
Şirketler yalnızca antivirüs kullanarak phishing riskini yönetemez. E-posta güvenliği, alan adı doğrulama kayıtları, çalışan farkındalığı, erişim yetkilerinin sınırlandırılması ve olay müdahale planı birlikte uygulanmalıdır. Özellikle finans, insan kaynakları ve yönetici asistanlığı gibi hedef olabilecek ekipler için ek doğrulama süreçleri oluşturulmalıdır. Kritik ödemelerde telefonla veya ikinci kanal üzerinden onay almak etkili bir önlemdir.
Spear phishing neden daha tehlikelidir?
Spear phishing daha tehlikelidir çünkü saldırı kişiye veya kuruma özel hazırlanır. Saldırgan hedefin görevini, iş arkadaşlarını, kullandığı hizmetleri veya güncel projelerini araştırarak daha inandırıcı mesajlar oluşturur. Bu nedenle standart spam mesajlarına göre fark edilmesi zordur. Çalışanların yalnızca genel uyarılara değil, hedefli saldırı senaryolarına karşı da eğitilmesi gerekir.
Phishing ve spam aynı şey mi?
Phishing ve spam aynı şey değildir. Spam, çoğunlukla izinsiz ve toplu gönderilen reklam veya istenmeyen mesajları ifade eder. Phishing ise kullanıcıyı kandırarak bilgi çalma, hesap ele geçirme veya zararlı işlem yaptırma amacı taşır. Bir mesaj hem spam hem phishing olabilir; ancak her spam mesajı oltalama değildir. Riskli olan, kullanıcıdan bilgi isteyen veya sahte bağlantıya yönlendiren mesajlardır.
Çok faktörlü doğrulama phishing’i tamamen engeller mi?
Çok faktörlü doğrulama phishing riskini ciddi biçimde azaltır, fakat tamamen ortadan kaldırmaz. Bazı gelişmiş saldırılar kullanıcıdan tek kullanımlık kodu da isteyebilir veya sahte giriş sayfasıyla oturum çerezlerini hedefleyebilir. Yine de MFA kullanmak, yalnızca şifreyle korunan hesaplara göre çok daha güvenlidir. Mümkünse uygulama tabanlı doğrulama, donanım güvenlik anahtarı veya passkey tercih edilmelidir.
Sahte web sitesi nasıl anlaşılır?
Sahte web sitesi genellikle benzer ama farklı bir alan adı, bozuk dil kullanımı, gereksiz bilgi talepleri ve acele ettiren uyarılarla anlaşılır. Tasarımın gerçek siteye benzemesi güvenilirlik kanıtı değildir. Adres çubuğundaki alan adını dikkatle kontrol etmek gerekir. Şüpheli durumlarda bağlantıdan ilerlemek yerine ilgili kurumun adresini tarayıcıya kendiniz yazarak giriş yapmak daha güvenlidir.
Phishing saldırısında hangi bilgiler hedeflenir?
Phishing saldırılarında en sık şifreler, e-posta hesapları, banka bilgileri, kredi kartı numaraları, kimlik bilgileri ve doğrulama kodları hedeflenir. Kurumsal saldırılarda VPN bilgileri, bulut depolama hesapları, yönetici panelleri ve fatura süreçleri de hedef olabilir. Saldırganın amacı bu bilgileri doğrudan kullanmak, satmak veya daha büyük bir saldırının ilk adımı olarak değerlendirmektir.
İlgili İçerikler
- Siber Güvenlik Nedir?
- Güçlü Şifre Nasıl Oluşturulur?
- Sosyal Mühendislik Saldırıları Nelerdir?
- E-Posta Güvenliği Nasıl Sağlanır?
- İki Aşamalı Doğrulama Nedir?
Phishing saldırıları tamamen yok edilemeyebilir; ancak doğru alışkanlıklar ve teknik kontrollerle etkisi büyük ölçüde azaltılabilir. Şüpheli bağlantılarda acele etmemek, resmi kanaldan doğrulama yapmak ve hesap güvenliğini güçlendirmek en sağlam başlangıçtır. Kurumsal güvenlik tarafında ise düzenli eğitim, e-posta doğrulama kayıtları ve olay müdahale süreçleri birlikte ele alınmalıdır.

Netlen'i Google'da Takip Edin
En güncel rehberlerimize, duyurularımıza ve teknik içeriklerimize Google üzerinden öncelikli ulaşmak için Netlen'i tercih ettiğiniz kaynaklar arasına ekleyin.
 Google'da Tercih edilenkaynak olarak ekleyin
Bu yazıyı paylaşın
Yazar Hakkında
Kürşat Sezgin
Teknik Ekip Lideri
Netlen'de teknik ekip lideri olarak sunucu yönetimi, ağ güvenliği ve web teknolojileri alanında sistem yönetimi ve teknik destek sağlıyorum. Zaman zaman bu konularda teknik blog yazıları da paylaşıyorum.
Yorumlar
Bu yazı hakkında okuyucu yorumları