Ransomware Tespiti ve Temizleme Nedir? Sunucu Nasıl Kurtarılı
Ransomware tespiti ve temizleme nedir, sunucu nasıl kurtarılır? Fidye virüsü temizleme, dosya kurtarma ve güvenli müdahale adımları.
Ahmet Yılmaz
Sistem Mühendisi
Bir sunucuda dosya uzantılarının değiştiğini, klasörlere fidye notu bırakıldığını veya servislerin aniden durduğunu görmek panik yaratır. Ransomware Tespiti ve Temizleme Nedir? Sunucu Nasıl Kurtarılır? sorusunun cevabı ise hızlı ama kontrollü hareket etmekten geçer: önce yayılım durdurulur, sonra kanıtlar korunur, ardından temizleme ve kurtarma planlanır.
İçindekiler
- Ransomware Tespiti ve Temizleme Nedir Nasıl Yapılır
- Ransomware Tespiti ve Temizleme Nedir Ne İşe Yarar
- Ransomware Tespiti ve Temizleme Nedir Ne Demek
- Ransomware Nasıl Bulaşır?
- Fidye Yazılımı Nasıl Temizlenir?
- Malware Virüsü Nasıl Temizlenir?
- Fidye Virüsü Şifrelediği Dosyaların Şifresi Nasıl Çözülür?
- Fidye Virüsü Çözümü
- Fidye Virüsü Nasıl Temizlenir
- Fidye Virüsü Dosya Kurtarma
- Fidye Virüsü Nasıl Bulaşır
- Fidye Yazılımı Temizleme
- Fidye Virüsü Uzantıları
- Dosyalarınız Şifrelendi Virüsü
- Sıkça Sorulan Sorular
Ransomware Tespiti ve Temizleme Nedir Nasıl Yapılır
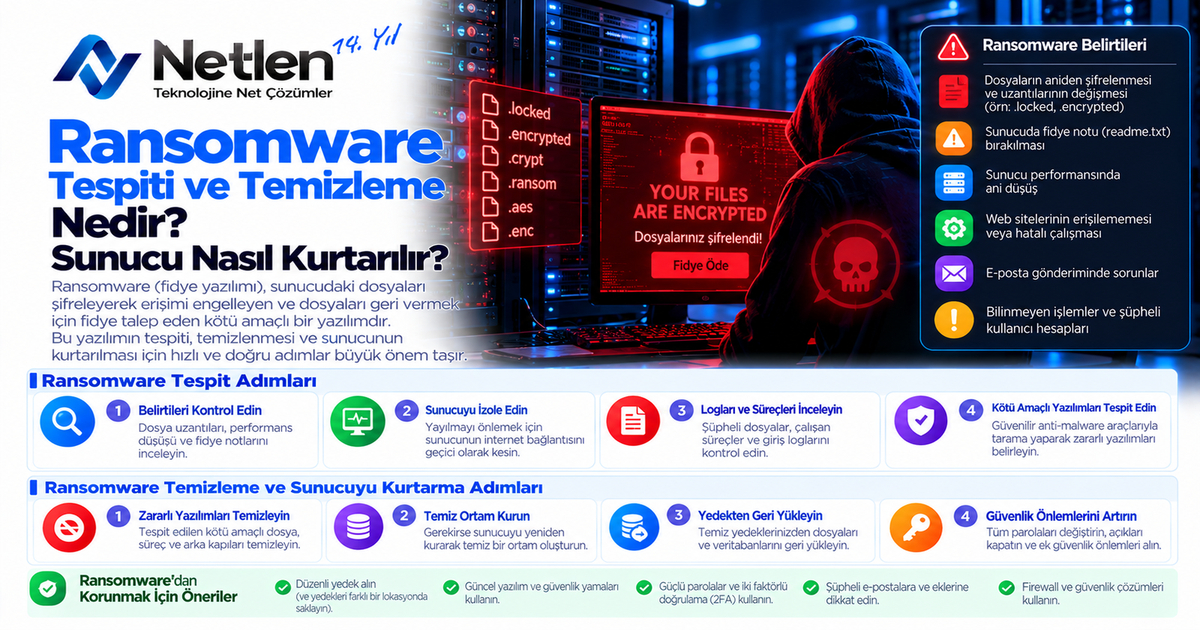
Ransomware tespiti ve temizleme, fidye yazılımının sisteme nasıl girdiğini, hangi dosyaları etkilediğini, yayılıp yayılmadığını ve güvenli şekilde nasıl kaldırılacağını belirleme sürecidir. Sunucu tarafında işlem yapılırken öncelik veriyi kurtarmak kadar saldırının tekrar etmesini engellemektir.
İlk refleks sunucuyu yeniden başlatmak olmamalıdır. Bazı fidye yazılımları yeniden başlatma sırasında şifreleme işlemini sürdürebilir veya logların silinmesine neden olabilir.
İlk müdahale adımları:
- Sunucuyu ağdan izole edin.
- RDP, VPN, SMB ve yönetici panellerini geçici kapatın.
- Disk imajı veya anlık yedek alın.
- Fidye notlarını, dosya uzantılarını ve logları saklayın.
- Antivirüs/EDR taramasını kontrollü başlatın.
- Temiz yedek varsa geri dönüş planı hazırlayın.
| Müdahale Adımı | Amaç | Dikkat Edilmesi Gereken |
|---|---|---|
| Ağ izolasyonu | Yayılımı durdurmak | Sunucuyu kapatmadan bağlantıyı kesin |
| Log koruma | Saldırı kaynağını bulmak | Logları silmeyin veya üzerine yazmayın |
| Disk imajı | Delil ve analiz saklamak | Temizleme öncesi alınması daha sağlıklıdır |
| Yedek kontrolü | Kurtarma planı yapmak | Yedeğin de şifrelenmediğinden emin olun |
Uyarı: Şifrelenmiş dosyaların uzantılarını manuel değiştirmek dosyaları geri getirmez. Hatta bazı kurtarma ihtimallerini azaltabilir.
Ransomware Tespiti ve Temizleme Nedir Ne İşe Yarar
Bu süreç, yalnızca virüsü silmek için değil, saldırının kapsamını anlamak için yapılır. Hangi kullanıcı hesabının ele geçirildiği, hangi servislerin kullanıldığı ve hangi dosyaların etkilendiği bilinmeden yapılan temizlik eksik kalır.
Özellikle sunucularda fidye yazılımı bir dosya zararlısından fazlasıdır. Active Directory, veritabanları, uzak masaüstü oturumları, paylaşımlı klasörler ve yedekleme sistemleri de etkilenebilir.
| Sağladığı Fayda | Açıklama |
|---|---|
| Yayılımı engeller | Aynı ağdaki diğer sistemlere sıçramayı durdurur |
| Kurtarma şansını artırır | Temiz yedek, shadow copy veya decryptor ihtimalleri değerlendirilir |
| Tekrar bulaşmayı önler | Açık port, zayıf parola ve güncel olmayan servisler kapatılır |
| Delil bütünlüğünü korur | Hukuki veya sigorta süreçleri için kayıt tutulur |
Ransomware Tespiti ve Temizleme Nedir Ne Demek
Ransomware, dosyaları şifreleyerek kullanıcıdan para talep eden zararlı yazılım türüdür. Tespit ve temizleme ise bu zararlının sistemdeki izlerini bulma, aktif süreçlerini durdurma, kalıcılık mekanizmalarını kaldırma ve güvenli kurtarma yapma işlemidir.
“Temizleme” her zaman “dosyaları geri getirme” anlamına gelmez. Zararlı kaldırılabilir fakat dosyalar güçlü kriptografiyle şifrelendiyse, geri dönüş için temiz yedek veya güvenilir bir çözüm anahtarı gerekir.
Temizleme ve kurtarma farkı
| İşlem | Ne Yapar? | Dosyaları Geri Getirir mi? |
|---|---|---|
| Zararlı temizleme | Virüs süreçlerini ve kalıntılarını kaldırır | Tek başına hayır |
| Sistem sertleştirme | Açıkları kapatır | Hayır |
| Yedekten dönüş | Temiz yedekten veri döndürür | Evet |
| Decryptor kullanımı | Uygunsa şifreyi çözer | Bazen |
| Adli analiz | Bulaşma kaynağını bulur | Dolaylı katkı sağlar |
Ransomware Nasıl Bulaşır?
Ransomware çoğunlukla zayıf erişim güvenliği, oltalama e-postaları, kırılmış yazılımlar, açık RDP servisleri ve güncellenmemiş sistemler üzerinden bulaşır. Sunucularda en sık görülen senaryo, ele geçirilen bir yönetici hesabıyla şifreleme işleminin başlatılmasıdır.
Saldırganlar genellikle önce sisteme sızar, sonra yetki yükseltir, yedekleri silmeye çalışır ve en son şifrelemeyi başlatır. Bu nedenle erken tespit çok değerlidir.
Yaygın bulaşma yolları:
- Zayıf veya tekrar kullanılan RDP şifreleri
- MFA olmayan VPN hesapları
- E-posta ekleri ve sahte fatura dosyaları
- Lisanssız yazılım ve crack araçları
- Güncel olmayan CMS, panel veya eklentiler
- SMB paylaşım izinlerinin fazla geniş verilmesi
Fidye Yazılımı Nasıl Temizlenir?
Fidye yazılımı temizleme, sistem aktifken rastgele antivirüs çalıştırmaktan ibaret değildir. Önce zararlının çalışması durdurulmalı, yayılım kanalları kapatılmalı, ardından güvenilir güvenlik araçlarıyla tarama ve manuel kontrol yapılmalıdır.
Sunucuda canlı servisler varsa temizlik planı daha dikkatli yapılır. Veritabanı, web uygulaması ve kullanıcı dosyaları ayrı ayrı değerlendirilmelidir.
Güvenli temizlik sırası:
- Sunucuyu ağdan ayırın.
- Şüpheli kullanıcı oturumlarını kapatın.
- Yeni yönetici hesabı oluşturmayın; önce mevcut hesapları analiz edin.
- Başlangıç servisleri, zamanlanmış görevler ve registry kalıcılık noktalarını kontrol edin.
- EDR/antivirüs ile çevrimdışı veya kurtarma ortamında tarama yapın.
- Temiz yedekten geri dönüş yapacaksanız önce bulaşma tarihini belirleyin.
İpucu: Temizleme sonrası aynı parolaları kullanmak ciddi risktir. Yönetici, VPN, panel, veritabanı ve yedekleme hesapları ayrı ayrı yenilenmelidir.
Malware Virüsü Nasıl Temizlenir?
Malware temizliği, zararlının türüne göre değişir; ransomware, trojan, backdoor ve keylogger aynı yöntemle ele alınmaz. Sunucuda ransomware görüldüyse çoğu zaman arka kapı veya kimlik bilgisi hırsızlığı ihtimali de araştırılmalıdır.
Sadece görünen fidye notunu silmek yeterli değildir. Zararlı yazılım kendini farklı klasörlere kopyalamış, zamanlanmış görev oluşturmuş veya servis olarak eklenmiş olabilir.
| Kontrol Noktası | Neden Önemli? |
|---|---|
| Çalışan process’ler | Aktif zararlı süreçler tespit edilir |
| Startup ve servisler | Yeniden başlatınca geri gelme riski görülür |
| Zamanlanmış görevler | Gizli kalıcılık mekanizmaları bulunur |
| Kullanıcı hesapları | Yetkisiz hesap açılıp açılmadığı anlaşılır |
| Ağ bağlantıları | Komuta kontrol trafiği incelenir |
Fidye Virüsü Şifrelediği Dosyaların Şifresi Nasıl Çözülür?
Şifre çözme ihtimali, kullanılan ransomware ailesine, şifreleme hatasına, ele geçirilmiş anahtarlara ve güvenilir decryptor bulunup bulunmadığına bağlıdır. Her fidye virüsü için çalışan genel bir şifre çözücü yoktur.
Öncelikle fidye notu, dosya uzantısı ve örnek şifreli dosya incelenir. Ardından güvenilir kaynaklarda bilinen bir çözüm olup olmadığı kontrol edilir. Bilinmeyen araçları çalıştırmak daha fazla veri kaybına yol açabilir.
Şifre çözme için kontrol listesi:
- Fidye notunun adı ve içeriği
- Şifrelenen dosya uzantısı
- Dosya başlık yapısı
- Saldırı tarihi
- Etkilenen kullanıcı hesabı
- Yedeklerin durumu
- Shadow copy varlığı
Fidye Virüsü Çözümü
Fidye virüsü çözümü, tek bir program kurup beklemek değildir; olay müdahalesi, temizlik, kurtarma ve güvenlik sertleştirmesinden oluşur. Doğru çözüm, zararlıyı kaldırırken sistemin tekrar şifrelenmesini de engellemelidir.
Profesyonel destek almak özellikle sunucu, muhasebe sistemi, web sitesi, e-posta sunucusu veya veritabanı etkilendiyse önemlidir. Yanlış adım, kurtarılabilecek verilerin üzerine yazılmasına neden olabilir.
Netlen ile fidye virüsü müdahalesi
Netlen, sunucu ve altyapı tarafında ransomware vakalarında teknik analiz, temizleme ve kurtarma planlaması için değerlendirilebilir. Özellikle yönetimli sunucu, yedekleme, güvenlik sıkılaştırma ve sistem izleme ihtiyaçlarında kontrollü bir süreç oluşturmak kritik fayda sağlar.
Netlen ile çalışmanın pratik katkıları:
- Sunucunun izole edilmesi ve durum analizi
- Yedeklerin güvenli şekilde kontrol edilmesi
- Sistem servislerinin temiz ortamda ayağa kaldırılması
- Güvenlik duvarı, erişim ve parola politikalarının düzenlenmesi
- Olay sonrası tekrar bulaşmayı azaltacak yapılandırmalar
Fidye Virüsü Nasıl Temizlenir
Fidye virüsünü temizlemek için önce aktif zararlı süreçleri durdurmak, ardından kalıcılık noktalarını kaldırmak gerekir. Temizlikten sonra sistem doğrudan üretime alınmamalı; dosya bütünlüğü, kullanıcı hesapları ve ağ trafiği yeniden kontrol edilmelidir.
Özellikle Windows sunucularda RDP logları, başarısız oturum açma denemeleri, yeni eklenen kullanıcılar ve Event Viewer kayıtları incelenmelidir. Linux sunucularda ise SSH logları, cron görevleri, web shell izleri ve dosya izinleri kontrol edilmelidir.
| Sunucu Türü | Öncelikli Kontrol | Risk |
|---|---|---|
| Windows Server | RDP, Event Log, servisler | Ele geçirilmiş admin hesabı |
| Linux Server | SSH, cron, web dizinleri | Web shell veya zayıf parola |
| Web Sunucusu | CMS, eklenti, dosya izinleri | Açık eklenti üzerinden bulaşma |
| Veritabanı Sunucusu | Yetkiler, bağlantı logları | Veri sızıntısı ve bozulma |
Fidye Virüsü Dosya Kurtarma
Dosya kurtarma için en güvenli yol, saldırıdan önce alınmış temiz ve izole yedekten geri dönmektir. Eğer yedek yoksa shadow copy, snapshot, NAS sürümleme, bulut yedekleri ve güvenilir decryptor seçenekleri araştırılır.
Kurtarma işleminde aceleyle format atmak veya yeni dosya kopyalamak hatalıdır. Üzerine yazılan disk alanlarında bazı kurtarma ihtimalleri azalabilir.
Kurtarma seçenekleri karşılaştırması:
| Yöntem | Başarı İhtimali | Not |
|---|---|---|
| Temiz yedek | Yüksek | En güvenli yöntemdir |
| Snapshot | Orta/Yüksek | Silinmediyse hızlı dönüş sağlar |
| Shadow copy | Orta | Birçok fidye yazılımı silmeye çalışır |
| Decryptor | Değişken | Sadece bazı ailelerde işe yarar |
| Disk kurtarma | Düşük/Orta | Şifreleme türüne göre değişir |
Fidye Virüsü Nasıl Bulaşır
Fidye virüsü çoğu zaman kullanıcı hatası ile teknik zafiyetin birleştiği noktadan bulaşır. Örneğin zayıf RDP şifresi tek başına risklidir; buna MFA eksikliği ve açık port eklendiğinde saldırı ihtimali ciddi şekilde artar.
Kurumsal yapılarda bulaşma genellikle tek cihazla sınırlı kalmaz. Paylaşımlı klasörler, domain yetkileri ve otomatik bağlanan ağ sürücüleri zararlının etki alanını genişletebilir.
Fidye Yazılımı Temizleme
Fidye yazılımı temizleme işleminde hedef, sistemin güvenilir bir duruma döndürülmesidir. Bunun için zararlı dosyaları silmek, açıkları kapatmak, hesapları sıfırlamak ve temiz yedekten kontrollü dönüş yapmak gerekir.
Temizlikten sonra güvenlik katmanları güçlendirilmelidir:
- RDP doğrudan internete açık bırakılmamalı
- MFA kullanılmalı
- Yedekler çevrimdışı veya immutable tutulmalı
- Yönetici hesapları ayrıştırılmalı
- Sunucu logları merkezi izlenmeli
- Antivirüs yerine EDR yaklaşımı tercih edilmeli
- Kritik yamalar geciktirilmemeli
Fidye Virüsü Uzantıları
Fidye virüsü uzantıları, zararlı yazılım ailesini tanımaya yardımcı olabilir; fakat tek başına kesin teşhis için yeterli değildir. Aynı aile farklı uzantılar kullanabilir veya saldırgan özel bir uzantı belirleyebilir.
Sık görülen fidye virüsü belirtileri:
- Dosya adlarının sonuna bilinmeyen ek gelmesi
- Her klasöre fidye notu bırakılması
- Dosyaların açılmaması
- Masaüstü arka planının değişmesi
- Yedek ve shadow copy kayıtlarının silinmesi
- CPU/disk kullanımında ani artış
Uyarı: Uzantıya bakarak internette bulunan rastgele şifre çözücüleri çalıştırmayın. Sahte decryptor araçları ikinci bir zararlı bulaştırabilir.
Dosyalarınız Şifrelendi Virüsü
“Dosyalarınız şifrelendi” uyarısı, fidye yazılımının tipik fidye notudur. Bu not genellikle ödeme talimatı, süre baskısı ve iletişim adresi içerir; ancak ödeme yapmak dosyaların kesin döneceği anlamına gelmez.
Böyle bir mesaj gördüğünüzde fidye notunu silmeyin, ekran görüntüsü alın ve örnek dosyalarla birlikte saklayın. Teknik analizde bu bilgiler ransomware ailesini belirlemek için kullanılabilir.
Yapılmaması gerekenler:
- Fidye notundaki bağlantılara iş bilgisayarından girmek
- Saldırganla kişisel e-posta üzerinden iletişim kurmak
- Şifreli dosyaların tamamını silmek
- Temizliği kanıt almadan başlatmak
- Aynı sunucuyu doğrudan tekrar yayına almak
Sıkça Sorulan Sorular
Ransomware bulaşan sunucu hemen kapatılmalı mı?
Her durumda doğrudan kapatmak doğru olmayabilir. Önce ağ bağlantısını kesmek, yayılımı durdurmak için daha kontrollü bir adımdır. Sunucu kapatılırsa bellekteki bazı kanıtlar kaybolabilir veya disk üzerinde devam eden işlemler belirsiz kalabilir. Ancak şifreleme aktif şekilde sürüyorsa ve izolasyon mümkün değilse kapatma değerlendirilebilir. En güvenli yaklaşım, sistemin durumuna göre uzman müdahalesiyle hareket etmektir.
Fidye ödenirse dosyalar kesin geri gelir mi?
Hayır, fidye ödemek dosyaların kesin kurtarılacağı anlamına gelmez. Saldırgan anahtar göndermeyebilir, gönderilen araç çalışmayabilir veya dosyaların bir kısmı bozulmuş olabilir. Ayrıca ödeme, aynı kurumun tekrar hedef alınma riskini artırabilir. Teknik olarak önce yedek, snapshot, shadow copy ve güvenilir decryptor seçenekleri araştırılmalıdır. Ödeme kararı teknik, hukuki ve yönetsel risklerle birlikte değerlendirilmelidir.
Fidye virüsü temizlenince dosyalar açılır mı?
Genellikle hayır. Fidye virüsünü temizlemek, zararlının sistemde çalışmasını durdurur; fakat daha önce şifrelenen dosyaları otomatik olarak eski hâline getirmez. Dosyaların açılması için temiz yedek, uygun decryptor veya farklı kurtarma yöntemleri gerekir. Bu nedenle temizleme ve veri kurtarma ayrı süreçler olarak ele alınmalıdır. Önce zararlı kaldırılır, sonra veriler güvenli kaynaktan geri döndürülür.
Yedekler de şifrelendiyse ne yapılmalı?
Önce tüm yedek lokasyonları kontrol edilmelidir: harici disk, NAS, bulut yedek, snapshot, immutable storage ve eski arşivler ayrı ayrı incelenmelidir. Bazı durumlarda saldırgan en görünür yedekleri siler ama eski snapshot veya sürüm geçmişi kalmış olabilir. Yedeklerin temiz olduğundan emin olmadan geri dönüş yapılmamalıdır. Şüpheli yedekten dönüş, fidye yazılımının yeniden çalışmasına neden olabilir.
Fidye virüsü hangi dosyaları hedef alır?
Fidye yazılımları genellikle iş değeri yüksek dosyaları hedef alır: ofis belgeleri, PDF’ler, görseller, veritabanı dosyaları, muhasebe arşivleri, proje dosyaları ve yedekler. Sistem dosyaları bazen bilinçli olarak şifrelenmez; çünkü saldırgan kullanıcının ödeme yapabilmesi için sistemi çalışır bırakmak ister. Sunucularda veritabanı, web dosyaları ve paylaşımlı klasörler öncelikli risk alanlarıdır.
Format atmak fidye virüsünü çözer mi?
Format, zararlıyı sistemden kaldırabilir; ancak şifrelenmiş dosyaları geri getirmez. Ayrıca analiz yapılmadan format atılırsa saldırının kaynağı, hangi hesapların ele geçirildiği ve hangi açıkların kullanıldığı anlaşılamaz. Bu da yeni kurulan sisteme aynı yoldan tekrar bulaşma riskini artırır. Format düşünülüyorsa önce imaj, log ve örnek şifreli dosyalar saklanmalıdır.
Fidye virüsü uzantısından virüs türü anlaşılır mı?
Kısmen anlaşılabilir, fakat kesin teşhis için yeterli değildir. Bazı ransomware aileleri bilinen uzantılar kullanır; bazıları ise her saldırıda farklı uzantı belirler. Fidye notu, dosya yapısı, saldırı zamanı ve log kayıtları birlikte değerlendirilmelidir. Uzantıya göre bulunan her aracı çalıştırmak güvenli değildir. Yanlış decryptor veya sahte araçlar ek veri kaybı oluşturabilir.
Sunucu kurtarma ne kadar sürer?
Süre; şifrelenen veri miktarına, yedeklerin durumuna, saldırının yayılımına, sunucu rolüne ve altyapı karmaşıklığına göre değişir. Temiz yedek varsa birkaç saat içinde temel servisler ayağa kaldırılabilir. Yedek yoksa analiz ve kurtarma günler sürebilir. Veritabanı, e-posta ve uygulama sunucularında bütünlük kontrolleri ayrıca zaman alır. Hız kadar güvenli dönüş de önemlidir.
Ransomware tekrar bulaşmasın diye ne yapılmalı?
Öncelik erişim güvenliğidir. RDP internete açık bırakılmamalı, VPN ve yönetici hesaplarında MFA kullanılmalı, güçlü parola politikası uygulanmalı ve gereksiz yetkiler kaldırılmalıdır. Yedekler çevrimdışı veya değiştirilemez yapıda tutulmalıdır. Sunucular düzenli güncellenmeli, loglar izlenmeli ve EDR gibi davranış tabanlı güvenlik çözümleri kullanılmalıdır. Tek katmanlı koruma ransomware için yeterli değildir.
Netlen fidye virüsü temizleme sürecinde nasıl yardımcı olabilir?
Netlen, ransomware vakalarında sunucu analizi, güvenli yedek kontrolü, temiz kurulum planı ve güvenlik sıkılaştırma adımlarında destek alınabilecek bir teknik çözüm ortağıdır. Özellikle sunucunun yeniden ayağa kaldırılması, erişim politikalarının düzenlenmesi ve tekrar bulaşmayı azaltacak yapılandırmalar için fayda sağlar. Kritik sistemlerde bireysel denemeler yerine planlı müdahale, veri kaybı riskini azaltır.
İlgili İçerikler
- Sunucu Güvenliği Nasıl Sağlanır?
- RDP Güvenliği İçin Alınması Gereken Önlemler
- Kurumsal Yedekleme Stratejisi Nasıl Oluşturulur?
- Malware Temizleme ve Sunucu Analizi
- Siber Saldırı Sonrası Olay Müdahale Planı
Ransomware vakalarında hızlı davranmak gerekir; fakat aceleyle yapılan yanlış işlem, kurtarma şansını azaltabilir. Sunucunuzda fidye notu, şüpheli dosya uzantıları veya erişim sorunları görüyorsanız sistemi kurcalamadan önce profesyonel destek almanız daha güvenlidir. Netlen, sunucu kurtarma ve güvenlik yapılandırması süreçlerinde kontrollü bir yol haritası oluşturmanıza yardımcı olabilir.

Netlen'i Google'da Takip Edin
En güncel rehberlerimize, duyurularımıza ve teknik içeriklerimize Google üzerinden öncelikli ulaşmak için Netlen'i tercih ettiğiniz kaynaklar arasına ekleyin.
 Google'da Tercih edilenkaynak olarak ekleyin
Bu yazıyı paylaşın
Yazar Hakkında
Ahmet Yılmaz
Sistem Mühendisi
Sistem mühendisi olarak Linux sunucu yönetimi, ağ güvenliği ve bulut altyapı optimizasyonu konularında uzmanlaşmış deneyimli bir profesyonelim.
Yorumlar
Bu yazı hakkında okuyucu yorumları