Ransomware (Fidye Yazılımı) Nedir? Veriler Nasıl Korunur?
Ransomware (Fidye Yazılımı) Nedir, nasıl bulaşır, dosyalar nasıl korunur ve fidye virüsü çözümü için hangi adımlar izlenmelidir?
Kürşat Sezgin
Teknik Ekip Lideri
# Ransomware (Fidye Yazılımı) Nedir? Kişisel Veriler Nasıl Korunur?
Bir sabah bilgisayarınızı açtığınızda fotoğraflarınızın, muhasebe dosyalarınızın veya müşteri kayıtlarınızın kilitlendiğini düşünün. Ransomware (Fidye Yazılımı) Nedir sorusu tam da bu yüzden yalnızca teknik bir konu değil; kişisel veriler, iş sürekliliği ve dijital güvenlik meselesidir.
İçindekiler
- Ransomware (Fidye Yazılımı) Nedir
- Fidye yazılımı nedir?
- Fidye virüsü nedir?
- Ransomware nasıl bulaşır?
- Fidye virüsü şifrelediği dosyaların şifresi nasıl çözülür?
- Fidye yazılımı temizleme
- Ransomware Nedir
- Ransomware çözümü
- Fidye virüsü çözümü
- Ransomware nasıl temizlenir
- Casus yazılımı nedir
- Ransomware virus
- Truva atı yazılımı nedir
- Sıkça Sorulan Sorular
- İlgili içerikler
Ransomware (Fidye Yazılımı) Nedir
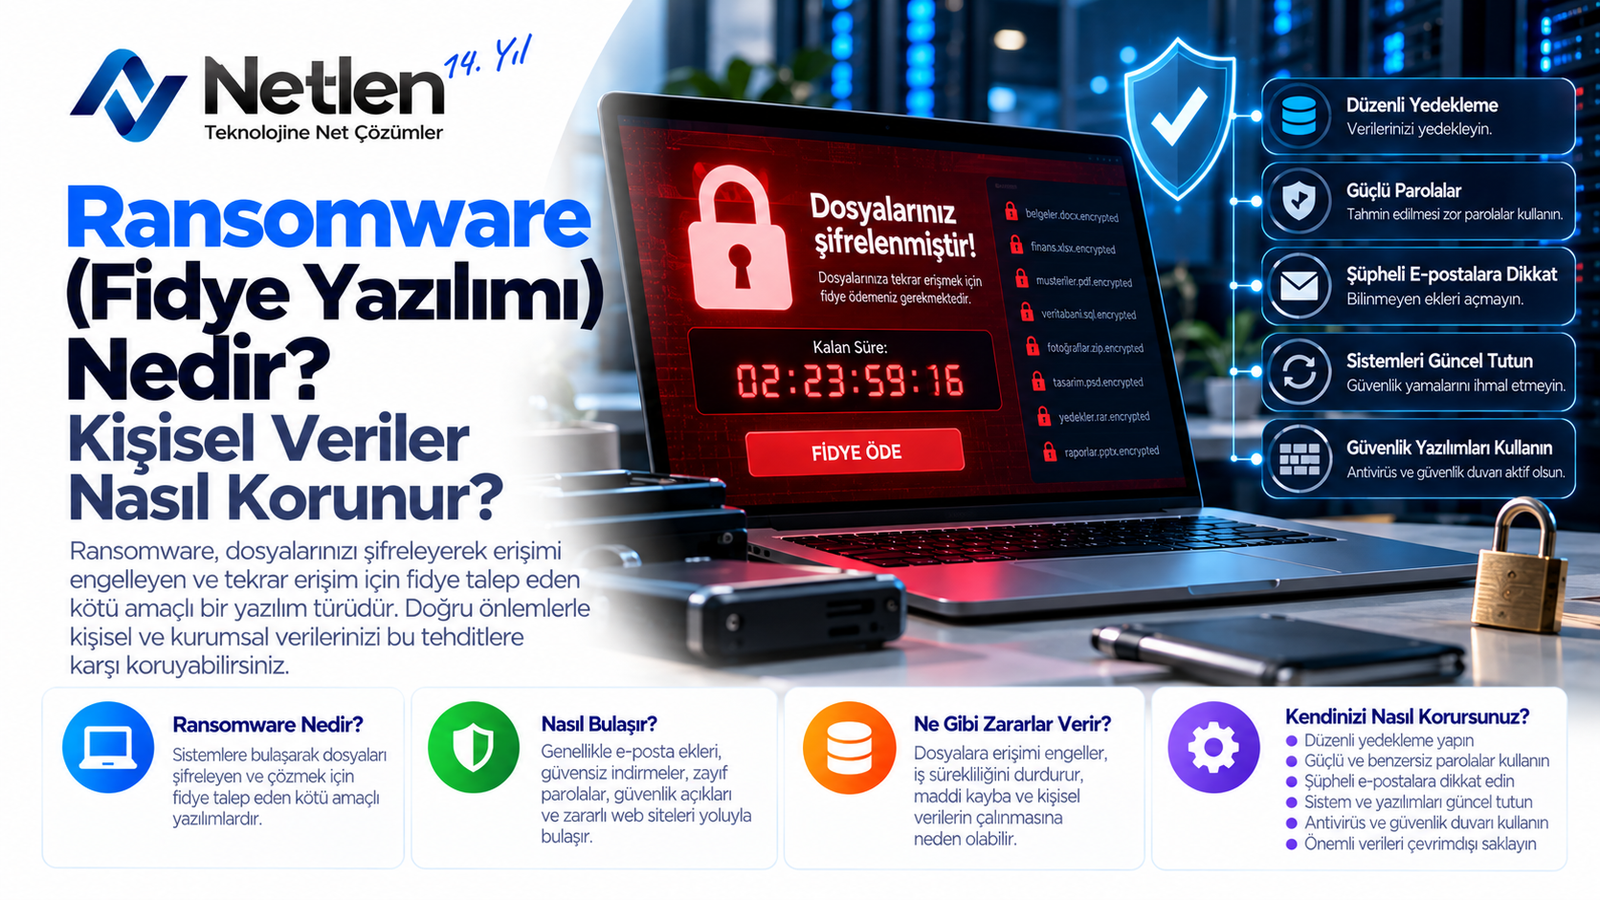
Ransomware, bilgisayar veya sunucudaki dosyaları şifreleyerek kullanıcıdan para talep eden zararlı yazılım türüdür. Saldırganlar genellikle dosyaları kilitler, erişimi engeller ve belirli süre içinde ödeme yapılmazsa verilerin silineceğini ya da sızdırılacağını söyler.
Bu saldırı türü yalnızca büyük şirketleri hedef almaz. Ev kullanıcıları, KOBİ’ler, e-ticaret siteleri, sağlık kuruluşları, muhasebe ofisleri ve uzaktan çalışanlar da risk altındadır.
Ransomware saldırılarında iki ana amaç öne çıkar:
- Dosyaları şifreleyip erişilemez hale getirmek
- Verileri çalıp ifşa tehdidiyle baskı kurmak
Bilgi kutusu: Fidye ödemek, dosyaların kesin geri geleceği anlamına gelmez. Ayrıca saldırganları yeni saldırılar için teşvik edebilir.
| Ransomware Etkisi | Kullanıcıya Yansıması | Risk Seviyesi |
|---|---|---|
| Dosya şifreleme | Belgeler, fotoğraflar, veritabanları açılamaz | Yüksek |
| Sistem kilitleme | Bilgisayar veya sunucu kullanılamaz | Yüksek |
| Veri sızıntısı tehdidi | Kişisel veya kurumsal bilgiler ifşa edilebilir | Çok yüksek |
| İş kesintisi | Operasyonlar durabilir | Çok yüksek |
Fidye yazılımı nedir?
Fidye yazılımı, kullanıcının dosyalarını veya sistemini rehin alan kötü amaçlı yazılımdır. Temel mantık basittir: Erişimi engelle, mağdura baskı kur, ödeme iste. Ancak teknik olarak oldukça gelişmiş yöntemlerle çalışabilir.
Modern fidye yazılımları yalnızca tek bir bilgisayarı değil, ağdaki paylaşımlı klasörleri, yedekleme disklerini ve sunucu sistemlerini de hedefleyebilir. Bu nedenle koruma sadece antivirüs kurmakla sınırlı görülmemelidir.
Fidye yazılımı hangi dosyaları hedefler?
Saldırganlar genellikle kullanıcı için değerli olan dosya türlerini hedefler:
- Ofis dosyaları: DOCX, XLSX, PPTX
- Görseller: JPG, PNG, RAW
- Arşivler: ZIP, RAR, 7Z
- Veritabanları: SQL, MDB, DB
- Muhasebe ve ERP dosyaları
- Yedekleme dosyaları
| Dosya Türü | Neden Hedeflenir? | Koruma Önerisi |
|---|---|---|
| Muhasebe dosyaları | İş sürekliliği için kritiktir | Çevrimdışı yedek alın |
| Fotoğraflar | Kişisel değeri yüksektir | Bulut + harici disk yedeği kullanın |
| Veritabanları | Kurumsal operasyonu etkiler | Erişim yetkilerini sınırlayın |
| Paylaşımlı klasörler | Ağda hızlı yayılır | Yazma izinlerini kısıtlayın |
Fidye virüsü nedir?
Fidye virüsü, halk arasında ransomware için kullanılan yaygın isimdir. Teknik olarak her ransomware klasik anlamda “virüs” gibi kendini çoğaltmak zorunda değildir; bazıları trojan, zararlı makro, sahte kurulum dosyası veya exploit yoluyla çalışır.
Bu ayrım önemlidir çünkü koruma yöntemleri yalnızca “virüs temizleme” yaklaşımıyla sınırlı kalırsa eksik olur. Fidye virüsüyle mücadelede e-posta güvenliği, kullanıcı farkındalığı, güncelleme yönetimi ve yedekleme birlikte ele alınmalıdır.
Fidye virüsü belirtileri
Aşağıdaki işaretler ransomware bulaşmasını gösterebilir:
- Dosya uzantılarının aniden değişmesi
- Klasörlerde fidye notu oluşması
- Dosyaların açılmaması
- Bilgisayarın olağan dışı yavaşlaması
- Antivirüs veya güvenlik servislerinin kapanması
- Ağdaki diğer cihazlarda benzer sorunların görülmesi
Uyarı kutusu: Dosyalar şifrelenmeye başladıysa bilgisayarı ağdan ayırmak yayılımı yavaşlatabilir. Wi-Fi bağlantısını kesin, Ethernet kablosunu çıkarın ve harici diskleri ayırın.
Ransomware nasıl bulaşır?
Ransomware en sık oltalama e-postaları, sahte indirme bağlantıları, zayıf uzak masaüstü erişimleri, güncellenmemiş yazılımlar ve zararlı ekler üzerinden bulaşır. Saldırganlar genellikle kullanıcının güvenini kazanacak fatura, kargo, banka bildirimi veya iş başvurusu gibi temalar kullanır.
Bulaşma yöntemi saldırının boyutunu doğrudan etkiler. Tek bir kullanıcı hatası sadece kişisel bilgisayarı etkileyebilirken, zayıf RDP parolası tüm sunucunun ele geçirilmesine yol açabilir.
| Bulaşma Yolu | Tipik Senaryo | Önlem |
|---|---|---|
| Oltalama e-postası | Sahte fatura eki açılır | Ekleri doğrulamadan açmayın |
| RDP saldırısı | Zayıf parola denenir | MFA ve IP kısıtı kullanın |
| Sahte yazılım | Crack veya lisans kırıcı indirilir | Güvenilir kaynak kullanın |
| Makrolu belge | Word/Excel makrosu çalıştırılır | Makroları varsayılan kapatın |
| Güncel olmayan sistem | Açık istismar edilir | Yamaları geciktirmeyin |
En riskli kullanıcı davranışları
Ransomware saldırılarında teknik açıklar kadar kullanıcı alışkanlıkları da belirleyicidir. Özellikle şu davranışlar riski artırır:
- Bilinmeyen e-posta eklerini açmak
- Aynı parolayı birden fazla yerde kullanmak
- Korsan yazılım indirmek
- Yedekleri sürekli bilgisayara bağlı tutmak
- İş bilgisayarında kişisel dosya ve uygulamaları karıştırmak
Fidye virüsü şifrelediği dosyaların şifresi nasıl çözülür?
Şifrelenmiş dosyaların çözülüp çözülemeyeceği kullanılan ransomware türüne bağlıdır. Bazı eski veya hatalı geliştirilmiş fidye yazılımları için ücretsiz çözüm araçları bulunabilir; ancak güçlü şifreleme kullanan yeni saldırılarda anahtar olmadan dosya çözmek çoğu zaman mümkün değildir.
İlk adım panik halinde ödeme yapmak değil, zararlının türünü belirlemek olmalıdır. Fidye notu, dosya uzantısı, örnek şifreli dosya ve saldırı zamanı analiz için önemlidir.
Dosya çözme için izlenebilecek güvenli adımlar
- Bilgisayarı ağdan ayırın.
- Şifreli dosyaların bir kopyasını alın.
- Fidye notunu silmeyin.
- Güvenilir decryptor kaynaklarını kontrol edin.
- Yedekten dönüş seçeneğini değerlendirin.
- Profesyonel destek almadan rastgele “şifre çözücü” indirmeyin.
| Durum | Şifre Çözme İhtimali | Ne Yapılmalı? |
|---|---|---|
| Eski ransomware varyantı | Orta | Güvenilir decryptor araştırılmalı |
| Hatalı şifreleme kullanılmış | Orta | Uzman analiz yapılmalı |
| Modern güçlü şifreleme | Düşük | Yedekten dönüş planlanmalı |
| Yedek mevcut | Yüksek | Temiz sistem üzerine geri yüklenmeli |
İpucu kutusu: Şifreli dosyaları hemen silmeyin. Bugün çözülemeyen bazı varyantlar için ileride çözüm aracı yayımlanabilir.
Fidye yazılımı temizleme
Fidye yazılımı temizleme, yalnızca zararlı dosyayı silmek değildir. Önce yayılım durdurulmalı, ardından sistem izole edilmeli, zararlı bileşenler temizlenmeli ve güvenilir yedekten geri dönüş yapılmalıdır.
Temizleme işlemi yanlış yapılırsa saldırının kalıntıları sistemde kalabilir. Özellikle kurumsal ağlarda tek bir cihazı temizlemek yeterli olmayabilir; kimlik bilgileri, ağ paylaşımları ve sunucu günlükleri de incelenmelidir.
Temizleme öncesi yapılması gerekenler
- Cihazı internetten ve yerel ağdan ayırın.
- Harici diskleri çıkarın.
- Şifreli dosyaları ayrı bir ortama kopyalayın.
- Fidye notunu ve örnek dosyaları saklayın.
- Sistem imajı alınabiliyorsa alın.
- Güvenlik günlüklerini silmeyin.
Fidye yazılımı temizleme sürecinde dikkat edilecekler
Temizlikten sonra aynı sisteme hemen güvenmek doğru değildir. Parolalar değiştirilmeden, açıklar kapatılmadan ve yedekler kontrol edilmeden sisteme dönmek ikinci saldırı riskini artırır.
| Temizlik Adımı | Amaç | Kritik Not |
|---|---|---|
| İzolasyon | Yayılımı durdurmak | Ağ bağlantısı kesilmeli |
| Tespit | Zararlı türünü anlamak | Fidye notu korunmalı |
| Temizleme | Aktif zararlıyı kaldırmak | Güvenilir araç kullanılmalı |
| Yama | Açığı kapatmak | Sistem güncellenmeli |
| Geri yükleme | Veriyi kurtarmak | Temiz yedek seçilmeli |
Ransomware Nedir
Ransomware Nedir sorusunun teknik cevabı, erişimi engelleyerek fidye talep eden zararlı yazılım ailesidir. Fakat pratikte ransomware bir güvenlik zafiyetinin, zayıf yedekleme disiplininin ve eksik erişim kontrolünün birleşik sonucudur.
Saldırının etkisi, alınan önlemlere göre değişir. Güncel sistem, sınırlı kullanıcı yetkisi, çok faktörlü kimlik doğrulama ve çevrimdışı yedek varsa zarar büyük ölçüde azaltılabilir.
Ransomware türleri
- Crypto ransomware: Dosyaları şifreler.
- Locker ransomware: Sisteme erişimi kilitler.
- Double extortion: Hem şifreler hem veri sızdırmakla tehdit eder.
- RaaS: Ransomware-as-a-Service modeliyle kiralanan saldırı altyapısıdır.
Ransomware çözümü
Ransomware çözümü tek bir programla sınırlı değildir; katmanlı güvenlik yaklaşımı gerekir. Etkili çözüm, saldırı öncesi koruma, saldırı anında izolasyon ve saldırı sonrası kurtarma adımlarını birlikte planlamaktır.
Ev kullanıcıları için yedekleme ve güvenilir güvenlik yazılımı öne çıkarken, işletmelerde ek olarak erişim yönetimi, log takibi, uç nokta güvenliği ve çalışan eğitimi gerekir.
Koruma için uygulanabilir kontrol listesi
- 3-2-1 yedekleme kuralı uygulayın.
- Yönetici hesabını günlük kullanımda kullanmayın.
- RDP erişimini internete açık bırakmayın.
- Çok faktörlü kimlik doğrulama kullanın.
- İşletim sistemi ve uygulamaları güncel tutun.
- E-posta ekleri için güvenlik filtresi kullanın.
- Kritik dosyalarda sürüm geçmişi olan bulut depolama tercih edin.
| Önlem | Ev Kullanıcısı | İşletme |
|---|---|---|
| Antivirüs/EDR | Gerekli | Gerekli |
| Çevrimdışı yedek | Gerekli | Gerekli |
| MFA | Önerilir | Zorunluya yakın |
| Log izleme | Sınırlı | Gerekli |
| Ağ segmentasyonu | Genelde gerekmez | Gerekli |
| Kullanıcı eğitimi | Önerilir | Gerekli |
Fidye virüsü çözümü
Fidye virüsü çözümü, saldırı gerçekleşmeden önce hazırlıklı olmayı gerektirir. Çünkü şifreleme tamamlandıktan sonra dosya kurtarma ihtimali, yedek kalitesine ve zararlının türüne bağlı hale gelir.
Fidye virüsüyle karşılaşıldığında hızlı ama kontrollü davranmak gerekir. Rastgele temizleme araçları, sahte decryptor siteleri veya saldırganla bilinçsiz iletişim veri kaybını artırabilir.
Fidye virüsü bulaştığında ilk 30 dakika
- Cihazı ağdan ayırın.
- Harici disk ve USB bellekleri çıkarın.
- Bilgisayarı hemen formatlamayın.
- Fidye notunun fotoğrafını veya kopyasını alın.
- BT uzmanına veya güvenilir teknik desteğe başvurun.
- Aynı ağdaki diğer cihazları kontrol edin.
Uyarı kutusu: Şifrelenmiş dosyaların üzerine yeni veri yazmak, kurtarma ihtimalini azaltabilir. Temizlik ve kurtarma işlemlerinde kopya dosyalarla çalışmak daha güvenlidir.
Ransomware nasıl temizlenir
Ransomware nasıl temizlenir sorusunun cevabı, bulaşmanın tek cihazla mı yoksa ağ geneliyle mi sınırlı olduğuna göre değişir. Tekil cihazlarda güvenli mod, güvenilir antivirüs taraması ve temiz yedekten dönüş yeterli olabilir; kurumsal yapılarda olay müdahalesi gerekir.
Temizleme işleminden sonra parolaların değiştirilmesi, açıkların kapatılması ve yetkisiz hesapların kaldırılması gerekir. Aksi halde saldırganın sisteme yeniden erişme ihtimali devam eder.
Güvenli temizleme sırası
- İzolasyon
- Zararlı türü tespiti
- Sistem taraması
- Kalıcılık mekanizmalarının kaldırılması
- Güncelleme ve yama işlemleri
- Parola değişimi
- Temiz yedekten geri dönüş
- İzleme ve doğrulama
Casus yazılımı nedir
Casus yazılımı, kullanıcının bilgisi dışında veri toplayan zararlı yazılım türüdür. Ransomware’den farklı olarak amacı sistemi hemen kilitlemek değil; şifreleri, ekran görüntülerini, tarayıcı verilerini veya kişisel bilgileri gizlice ele geçirmektir.
Casus yazılımlar bazen ransomware saldırısından önce keşif amacıyla kullanılır. Saldırganlar ağ yapısını, kullanıcı hesaplarını ve değerli dosyaları öğrendikten sonra fidye yazılımını devreye sokabilir.
| Özellik | Ransomware | Casus Yazılım |
|---|---|---|
| Ana amaç | Fidye almak | Veri toplamak |
| Belirti | Dosyalar kilitlenir | Genellikle gizli çalışır |
| Zarar türü | Erişim kaybı | Gizlilik ihlali |
| Müdahale | İzolasyon + kurtarma | Tespit + veri güvenliği |
Ransomware virus
Ransomware virus ifadesi, İngilizce kaynaklarda fidye yazılımı saldırılarını tanımlamak için sık kullanılır. Ancak teknik olarak ransomware her zaman klasik virüs gibi davranmaz; dosya şifreleyen trojan, zararlı script veya exploit tabanlı saldırı şeklinde çalışabilir.
Bu nedenle korunma stratejisinde yalnızca “virüs taraması” yeterli kabul edilmemelidir. Güvenli parola politikası, yedekleme, e-posta filtreleme ve sistem güncellemeleri aynı savunma zincirinin parçalarıdır.
Ransomware virus için pratik korunma önerileri
- Bilinmeyen göndericiden gelen ekleri açmayın.
- Dosya uzantılarını görünür hale getirin.
- Yönetici yetkilerini sınırlayın.
- Otomatik yedekleri farklı bir ortamda saklayın.
- Güvenlik uyarılarını ertelemeyin.
Truva atı yazılımı nedir
Truva atı yazılımı, kendini yararlı veya masum bir program gibi gösteren zararlı yazılımdır. Kullanıcı sahte uygulamayı çalıştırdığında arka planda veri hırsızlığı, uzaktan erişim veya ransomware indirme işlemi yapılabilir.
Fidye yazılımları çoğu zaman truva atları aracılığıyla sisteme girer. Özellikle korsan yazılımlar, sahte güncelleme dosyaları ve “ücretsiz araç” adıyla dağıtılan uygulamalar bu açıdan risklidir.
| Zararlı Türü | Çalışma Şekli | Ransomware ile İlişkisi |
|---|---|---|
| Truva atı | Masum görünür, zararlı çalıştırır | Ransomware indirebilir |
| Casus yazılım | Gizlice veri toplar | Saldırı öncesi keşif yapabilir |
| Solucan | Ağda yayılabilir | Yayılımı hızlandırabilir |
| Ransomware | Dosya/sistem kilitler | Fidye talep eder |
Sıkça Sorulan Sorular
Ransomware bulaşan bilgisayar hemen kapatılmalı mı?
Ransomware bulaşmasından şüpheleniyorsanız öncelik cihazı ağdan ayırmaktır. Ethernet kablosunu çıkarın, Wi-Fi bağlantısını kesin ve harici diskleri sökün. Bilgisayarı kapatmak bazı durumlarda şifreleme sürecini durdurabilir; ancak olay analizi için bellekteki izlerin kaybolmasına da neden olabilir. Ev kullanıcıları için cihazı ağdan izole edip uzman desteği almak güvenli yaklaşımdır. Kurumsal ortamlarda BT ekibinin olay müdahale prosedürü izlenmelidir.
Fidye ödersem dosyalarım kesin açılır mı?
Fidye ödemek dosyaların kesin açılacağı anlamına gelmez. Saldırgan anahtarı göndermeyebilir, gönderilen araç hatalı çalışabilir veya dosyaların bir kısmı zaten bozulmuş olabilir. Ayrıca ödeme yapmak saldırganları cesaretlendirebilir ve aynı hedefe tekrar saldırı riskini artırabilir. Öncelikle ransomware türü belirlenmeli, güvenilir decryptor seçenekleri kontrol edilmeli ve temiz yedeklerden geri dönüş değerlendirilmelidir.
Ransomware telefona bulaşır mı?
Evet, ransomware yalnızca bilgisayarları hedeflemez; Android cihazlar başta olmak üzere mobil cihazlarda da görülebilir. Mobil fidye yazılımları ekran kilitleme, dosya şifreleme veya sahte güvenlik uyarılarıyla ödeme isteme yöntemlerini kullanabilir. Resmî mağaza dışından APK yüklemek, sahte uygulamalara izin vermek ve gereksiz erişim yetkileri tanımak riski artırır. Telefonlarda düzenli güncelleme yapmak, güvenilir uygulama kaynaklarını kullanmak ve ekran kilidi/parola güvenliğine dikkat etmek önemlidir.
Antivirüs ransomware saldırısını tamamen engeller mi?
Antivirüs önemli bir savunma katmanıdır, ancak tek başına tam koruma sağlamaz. Yeni ransomware varyantları imza tabanlı tespitten kaçabilir veya kullanıcı hatasıyla çalıştırılabilir. Davranış analizi, e-posta güvenliği, güncel sistem yamaları, yetki kısıtlaması ve yedekleme birlikte kullanılmalıdır. İşletmeler için EDR çözümleri, merkezi log takibi ve ağ segmentasyonu daha güçlü koruma sağlar. En etkili yaklaşım, saldırı gerçekleşmeden önce çok katmanlı önlem almaktır.
Şifrelenmiş dosyaları kurtarmak için format atmak doğru mu?
Format atmak zararlıyı temizleyebilir, ancak şifrelenmiş dosyaları geri getirmez. Ayrıca analiz için gerekli fidye notu, zararlı örneği ve sistem izleri kaybolabilir. Önce şifreli dosyaların kopyası alınmalı, ransomware türü belirlenmeli ve güvenilir çözüm araçları araştırılmalıdır. Temiz yedek varsa format sonrası geri yükleme yapılabilir. Yedek yoksa uzman incelemesi yapılmadan acele format atmak kurtarma seçeneklerini azaltabilir.
Ransomware’den korunmak için en etkili yedekleme yöntemi nedir?
En güvenli yaklaşım 3-2-1 yedekleme kuralıdır: Verinin en az üç kopyası bulunmalı, iki farklı ortamda saklanmalı ve bir kopya çevrimdışı veya erişimi sınırlı konumda tutulmalıdır. Sürekli bağlı harici diskler ransomware tarafından şifrelenebilir. Bulut yedeklemede sürüm geçmişi özelliği önemlidir. Yedeklerin gerçekten çalıştığı düzenli olarak test edilmelidir; test edilmemiş yedek, kriz anında güvenilir kabul edilmemelidir.
Fidye virüsü ağdaki diğer cihazlara yayılır mı?
Evet, bazı fidye yazılımları ağ paylaşımları, zayıf parolalar, açık RDP servisleri veya yönetici yetkileri üzerinden diğer cihazlara yayılabilir. Bu nedenle bir cihazda şüpheli belirti görüldüğünde yalnızca o bilgisayara odaklanmak yeterli değildir. Paylaşımlı klasörler, sunucular, yedekleme sistemleri ve kullanıcı hesapları kontrol edilmelidir. Kurumsal ağlarda segmentasyon, en az yetki prensibi ve merkezi izleme yayılım riskini azaltır.
Ücretsiz ransomware şifre çözücü araçlar güvenilir mi?
Bazı ücretsiz şifre çözücü araçlar güvenilirdir; ancak yalnızca tanınmış güvenlik kuruluşlarının veya resmî projelerin yayımladığı araçlar kullanılmalıdır. İnternette “tüm ransomware dosyalarını çözer” gibi iddialarla sunulan araçların önemli kısmı sahte olabilir. Yanlış araç kullanmak dosyalara zarar verebilir veya ikinci bir zararlı bulaştırabilir. Önce ransomware türünü doğru belirlemek, ardından ilgili varyanta özel çözüm olup olmadığını kontrol etmek gerekir.
Ransomware saldırısından sonra parolalar değiştirilmeli mi?
Evet, saldırıdan sonra parolaların değiştirilmesi gerekir; ancak bu işlem temiz ve güvenilir bir cihazdan yapılmalıdır. Saldırgan sistemde casus yazılım veya kimlik bilgisi çalan araç bırakmış olabilir. Özellikle e-posta, uzak masaüstü, bulut depolama, yönetici hesapları ve finansal sistem parolaları önceliklidir. Çok faktörlü kimlik doğrulama etkinleştirilmeli, eski parolalar tekrar kullanılmamalı ve yetkisiz hesaplar kontrol edilmelidir.
Korsan yazılım ransomware riskini artırır mı?
Korsan yazılımlar ransomware riskini ciddi biçimde artırır. Crack dosyaları, sahte lisans araçları ve bilinmeyen kurulum paketleri truva atı veya fidye yazılımı taşıyabilir. Kullanıcı bu dosyaları genellikle güvenlik uyarılarını devre dışı bırakarak çalıştırdığı için saldırganın işi kolaylaşır. Özellikle iş bilgisayarlarında korsan yazılım kullanmak yalnızca güvenlik değil, hukuki ve operasyonel risk de doğurur. Yazılımlar güvenilir kaynaklardan ve lisanslı şekilde kurulmalıdır.
İlgili içerikler
- Fidye yazılımı saldırılarında yedekleme stratejisi nasıl kurulmalı?
- Siber güvenlikte çok faktörlü kimlik doğrulama neden önemlidir?
- Oltalama e-postası nasıl anlaşılır?
- Kişisel verileri korumak için pratik güvenlik önlemleri
- Truva atı ve casus yazılım belirtileri nelerdir?
Ransomware saldırılarında en güçlü savunma, saldırı olmadan önce hazırlanmış yedekleme ve güvenlik planıdır. Kişisel cihazlarınızda veya işletme sistemlerinizde riskleri azaltmak için düzenli güncelleme, erişim kontrolü ve güvenilir yedekleme alışkanlığını ertelemeyin. Daha kapsamlı teknik değerlendirme için güvenilir bir siber güvenlik uzmanından destek almak doğru bir başlangıç olabilir.

Netlen'i Google'da Takip Edin
En güncel rehberlerimize, duyurularımıza ve teknik içeriklerimize Google üzerinden öncelikli ulaşmak için Netlen'i tercih ettiğiniz kaynaklar arasına ekleyin.
 Google'da Tercih edilenkaynak olarak ekleyin
Bu yazıyı paylaşın
Yazar Hakkında
Kürşat Sezgin
Teknik Ekip Lideri
Netlen'de teknik ekip lideri olarak sunucu yönetimi, ağ güvenliği ve web teknolojileri alanında sistem yönetimi ve teknik destek sağlıyorum. Zaman zaman bu konularda teknik blog yazıları da paylaşıyorum.
Yorumlar
Bu yazı hakkında okuyucu yorumları