Disaster Recovery (Afet Kurtarma Planı) Nedir? Sunucularda Nasıl Uygulanır?
Disaster recovery (afet kurtarma planı) nedir, RTO ve RPO nasıl belirlenir? Sunucularda adım adım uygulama yolunu öğrenin ve planınızı oluşturun.
Ahmet Yılmaz
Sistem Mühendisi
Bir sunucu yangında, fidye yazılımı saldırısında ya da basit bir disk hatasında devre dışı kalabilir. Önemli olan, bu anda elinizde ne kadar hazırlık olduğudur. Disaster recovery, kesintinin hasara dönüşmesini engelleyen planın adıdır.
Disaster Recovery Nedir?
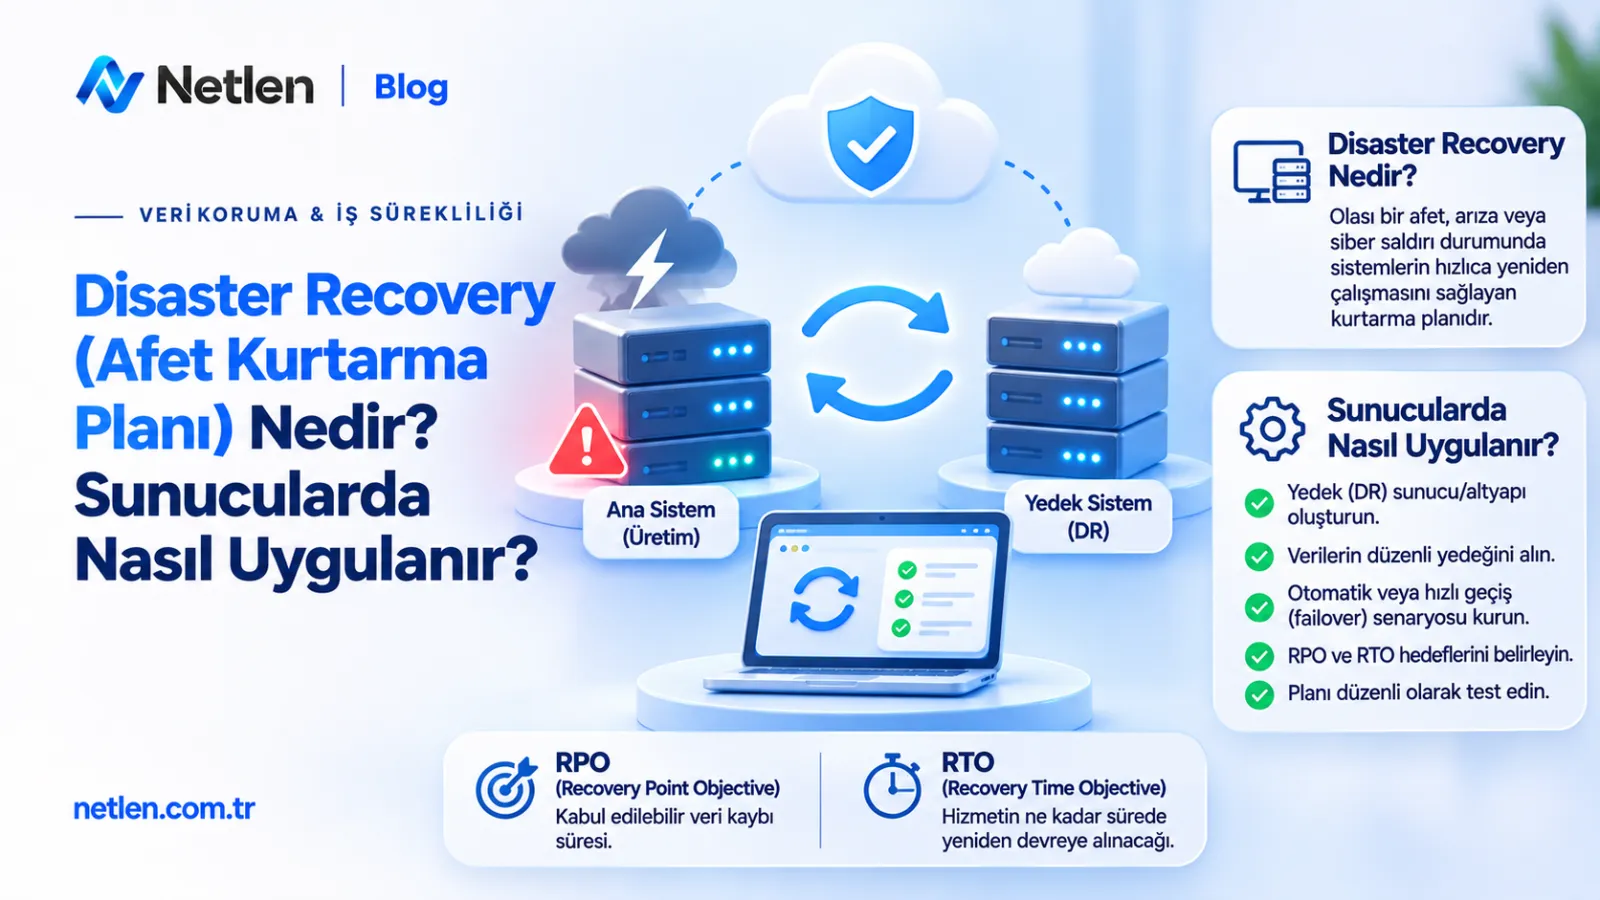
Disaster recovery (DR), yani afet kurtarma planı; bir felaket sonrasında BT sistemlerinin, verilerin ve uygulamaların önceden belirlenmiş sürede yeniden çalışır hale getirilmesini sağlayan yazılı ve test edilmiş süreçler bütünüdür.
Buradaki "afet" yalnızca deprem ya da sel anlamına gelmez. Donanım arızası, yanlış yapılandırma, insan hatası, yazılım güncellemesinin bozduğu servis, siber saldırı ve veri merkezinde yaşanan elektrik ya da ağ kesintisi de aynı kategoriye girer.
İyi bir plan şu soruların net cevabını içerir: Ne kadar veri kaybını göze alabiliriz? Sistem ne kadar süre kapalı kalabilir? Kim hangi adımı hangi sırayla uygular?
Disaster Recovery ile Yedekleme Aynı Şey mi?
Hayır. Yedekleme verinin kopyasını almaktır; disaster recovery ise o kopyadan çalışan bir hizmeti belirli sürede geri getirme stratejisidir. Yedek, planın yalnızca bir bileşenidir.
Elinizde yedek olabilir ama onu nereye, hangi sırayla, hangi yapılandırmayla geri yükleyeceğinizi bilmiyorsanız saatler günlere uzar. Aşağıdaki tablo farkı özetliyor.
| Kriter | Yedekleme | Disaster Recovery |
|---|---|---|
| Amaç | Veriyi korumak | Hizmeti ayakta tutmak veya hızla geri getirmek |
| Kapsam | Dosya, veritabanı, imaj | Sunucu, ağ, uygulama, DNS, yetki, süreç |
| Hedef ölçüt | Yedek alındı mı? | Hizmet ne kadar sürede döndü? |
| Test | Geri yükleme denemesi | Tam senaryo tatbikatı |
| Sorumluluk | Genellikle sistem yöneticisi | BT, yönetim ve ilgili birimler |
RTO ve RPO: Planın İki Temel Ölçütü
RTO (Recovery Time Objective) hizmetin en fazla ne kadar süre kapalı kalabileceğini, RPO (Recovery Point Objective) ise en fazla ne kadarlık veri kaybının kabul edilebileceğini gösterir. Tüm teknik kararlar bu iki değere göre şekillenir.
Örneğin RPO 15 dakika ise en az 15 dakikada bir veri kopyası ya da sürekli replikasyon gerekir. RTO 1 saat ise geri yükleme için saatlerce sürecek bir manuel kurulum kabul edilemez.
RTO ve RPO Nasıl Belirlenir?
Önce her sistemin iş etkisini çıkarın. Bir e-ticaret sitesinin sipariş veritabanı ile kurumsal tanıtım sayfası aynı öncelikte değildir. Her sistem için saatlik gelir kaybı, itibar etkisi ve yasal yükümlülükleri hesaplayıp sistemleri kritik, önemli ve ertelenebilir diye sınıflandırın.
| Sistem Sınıfı | Örnek | Tipik RTO hedefi | Tipik RPO hedefi |
|---|---|---|---|
| Kritik | Ödeme, sipariş, ana veritabanı | Dakikalar – 1 saat | Sıfıra yakın – 15 dk |
| Önemli | Kurumsal e-posta, CRM | 4 – 8 saat | 1 – 4 saat |
| Ertelenebilir | Test ortamı, arşiv | 24 saat ve üzeri | 24 saat |
Tablodaki değerler yol göstermek içindir; gerçek hedefler her işletmenin ihtiyacına göre değişir.
Sunucularda Disaster Recovery Nasıl Uygulanır?
Sunucularda DR uygulaması altı adımda ilerler: risk analizi, sistem envanteri, RTO/RPO hedefleri, strateji seçimi, otomasyon ve düzenli test. Sırayı atlamak genellikle pahalı hatalara yol açar.
- Riskleri ve envanteri çıkarın. Hangi sunucu, hangi uygulama, hangi bağımlılık var? Veritabanı, DNS kayıtları, SSL sertifikaları ve üçüncü taraf entegrasyonlar listede olmalı.
- Hedefleri yazıya dökün. Sistem sınıflarına göre RTO ve RPO belirleyin.
- Stratejiyi seçin. Bütçe ve hedefe göre aşağıdaki modellerden birini ya da birkaçını birleştirin.
- Yedeklemeyi ve replikasyonu kurun. Veriyi en az farklı bir lokasyona taşıyın.
- Geri dönüş adımlarını otomatikleştirin. Elle yapılan işlemler stres altında hata üretir.
- Test edin ve güncelleyin. Test edilmemiş plan, yalnızca bir varsayımdır.
Yedekleme Kuralı: 3-2-1
Yaygın kabul gören yaklaşım, verinin en az üç kopyasının bulunması, bunların iki farklı ortamda saklanması ve birinin farklı bir lokasyonda tutulmasıdır. Günümüzde buna değiştirilemez (immutable) yedek de eklenir; böylece fidye yazılımı yedek dosyalarını şifreleyemez.
DR Stratejisi Seçenekleri
Maliyet ile kurtarma hızı arasında her zaman bir denge vardır. Aşağıdaki tablo yaygın modelleri karşılaştırır.
| Strateji | Çalışma biçimi | Kurtarma hızı | Maliyet |
|---|---|---|---|
| Yedekten geri yükleme (cold) | Yedekten sıfırdan kurulum | Yavaş (saatler – günler) | Düşük |
| Warm standby | Küçültülmüş yedek ortam hazır bekler | Orta | Orta |
| Hot standby / aktif-pasif | Eş zamanlı çalışan ikinci ortam | Hızlı (dakikalar) | Yüksek |
| Aktif-aktif | İki lokasyon aynı anda trafik karşılar | Neredeyse kesintisiz | Çok yüksek |
Küçük ve orta ölçekli işletmeler için çoğunlukla düzenli, uzak lokasyonlu yedek ile hazırlanmış bir kurtarma sunucusu yeterli dengeyi sunar.
Disaster Recovery Planında Bulunması Gerekenler
Etkili bir DR planı; sorumlu kişiler, iletişim listesi, adım adım kurtarma prosedürleri, erişim bilgileri ve test kayıtlarını tek bir güncel belgede toplar. Plan yalnızca BT ekibinin bildiği bir dosya olmamalıdır.
- Rol ve sorumluluklar: Felaket anında kararı kim verir, kim uygular?
- İletişim planı: Ekip, yönetim, müşteri ve hizmet sağlayıcı için iletişim kanalları.
- Kurtarma sırası: Önce DNS ve ağ, sonra veritabanı, ardından uygulama katmanı gibi bağımlılığa göre sıralama.
- Kimlik bilgileri ve erişim: Ana sistem çökse bile ulaşılabilen güvenli bir parola kasası.
- Belgelenmiş yapılandırma: Sunucu ayarları, güvenlik duvarı kuralları, cron işleri, ortam değişkenleri.
İpucu: Planı yalnızca şirket içindeki sunucuda saklamayın. O sunucu çökerse plana da ulaşamazsınız. Basılı bir kopya ve bağımsız bir bulut depolama alanı iyi bir güvencedir.
Bulut ve Sanal Sunucuda DR Avantajları
Sanallaştırma ve bulut altyapısı; anlık görüntü (snapshot), imaj tabanlı geri dönüş ve farklı lokasyona replikasyon sayesinde DR sürecini fiziksel sunuculara göre belirgin biçimde kolaylaştırır. Aynı donanımı bulmak zorunda kalmazsınız.
| Özellik | Fiziksel sunucu | Sanal / bulut sunucu |
|---|---|---|
| Geri yükleme hızı | Donanım temini gerekebilir | İmajdan dakikalar içinde |
| Farklı lokasyona taşıma | Zahmetli | Daha kolay |
| Ölçeklenebilirlik | Sınırlı | Esnek |
| Test ortamı kurma | Maliyetli | Kısa sürede kopya ortam |
Bu yapıda yedek sunucuyu yalnızca ihtiyaç anında ayağa kaldırarak maliyeti de kontrol edebilirsiniz. Yine de sağlayıcıdaki tek bir lokasyona bağımlı kalmak, DR açısından tek hata noktası yaratabilir.
Disaster Recovery Planı Nasıl Test Edilir?
DR testi, planın gerçek bir felakette çalışıp çalışmadığını kontrol etmek için yedekten geri yükleme ve devreye alma adımlarının bilinçli olarak denenmesidir. En az yılda bir, kritik sistemlerde daha sık yapılmalıdır.
Test türleri kolaydan zora doğru şöyle ilerler:
- Belge incelemesi: Planın güncelliği ve eksikleri masa başında gözden geçirilir.
- Senaryo tartışması: Ekip, "ana veritabanı bozuldu" gibi bir durumu adım adım konuşarak yürütür.
- Kısmi geri yükleme: Bir yedek test sunucusuna açılır, veri bütünlüğü kontrol edilir.
- Tam tatbikat: Üretim trafiği kurtarma ortamına yönlendirilir ve gerçek RTO ölçülür.
Pratikte en sık karşılaşılan sorun, yedeğin alınmasına rağmen açılamamasıdır. Bozuk arşiv, eksik şifre anahtarı ya da uyumsuz yazılım sürümü tatbikat yapılmadığı sürece ortaya çıkmaz. Her testten sonra ölçülen süreleri ve aksayan adımları kaydedip planı güncelleyin.
Uyarı: Yedeklerin geri yüklenebilirliğini doğrulamadan "yedeğimiz var" demek yanıltıcıdır. Geri yükleme testi, yedekleme sürecinin ayrılmaz parçasıdır.
Sık Yapılan DR Hataları
En yaygın hatalar; planı bir kez yazıp güncellememek, yedeği aynı sunucuda ya da aynı lokasyonda tutmak ve geri yüklemeyi hiç denememektir. Bunların çoğu basit önlemlerle giderilir.
- Yedeği üretim sunucusuyla aynı diskte saklamak.
- Veritabanı yedeğini alıp uygulama dosyalarını ve yapılandırmayı unutmak.
- DNS TTL değerlerini yüksek bırakıp yönlendirmenin saatlerce gecikmesine neden olmak.
- Kurtarma adımlarını yalnızca tek bir kişinin bilmesi.
- Şifreleme anahtarlarını yedeklememek.
- Güvenlik yamalarının kurtarma ortamında uygulanmadığını fark etmemek.
Netlen ile Sunucu Altyapınızda DR Hazırlığı
Netlen İnternet Hizmetleri, sunucu, web hosting ve alan adı hizmetleri sunan bir hosting sağlayıcısıdır. DR planınızı oluştururken bu bileşenler doğrudan işinize yarar:
- Sunucu hizmetlerinde düzenli yedek stratejisi: Sunucu paketinizin yedekleme seçeneklerini ve saklama koşullarını inceleyip RPO hedefinizle karşılaştırabilirsiniz.
- Alan adı yönetimi: DNS kayıtlarını tek panelden yönetmek, yönlendirmeyi kurtarma sunucusuna kaydırmayı hızlandırır.
- Teknik destek: Felaket anında hangi kanaldan, hangi bilgilerle destek isteyeceğinizi önceden planlamak süreyi kısaltır.
- Şeffaf paketler: İkinci bir sunucu ya da yedek alanı için maliyeti baştan hesaplayabilirsiniz.
Hangi paketin hangi yedekleme ve geri dönüş imkânlarını sunduğunu netlen.com.tr üzerinden güncel olarak kontrol etmenizi öneririz.
Sık Sorulan Sorular
Disaster recovery planı küçük işletmeler için gerekli mi?
Evet. Küçük işletmelerde tek bir sunucu arızası bile satış ve müşteri güveni açısından ciddi kayıp yaratabilir. Plan karmaşık olmak zorunda değildir; uzak lokasyonlu yedek, belgelenmiş geri yükleme adımları ve yılda bir test çoğu durumda iyi bir başlangıçtır.
RTO ve RPO arasındaki fark nedir?
RTO, sistemin kapalı kalabileceği azami süreyi belirtir. RPO ise kaybedilmesine katlanılabilecek azami veri miktarını zaman cinsinden ifade eder. Biri "ne kadar sürede dönmeliyiz", diğeri "ne kadar geriye gidebiliriz" sorusunu yanıtlar.
DR planı ne sıklıkla test edilmeli?
Kritik sistemlerde en az yılda bir tam tatbikat, her çeyrekte de kısmi geri yükleme testi yapılması iyi bir pratiktir. Altyapı, yazılım sürümü ya da ekip değiştiğinde de plan yeniden gözden geçirilmelidir.
Yedekleme tek başına disaster recovery sayılır mı?
Sayılmaz. Yedekleme verinin kopyasını sağlar, ancak sistemin hangi sürede ve hangi adımlarla yeniden çalışacağını belirlemez. DR, yedeği de içine alan daha geniş bir süreçtir.
Fidye yazılımına karşı DR nasıl yardımcı olur?
Değiştirilemez ya da çevrimdışı tutulan yedekler, saldırganın kopyaları da şifrelemesini engeller. Temiz bir yedekten geri dönüş planınız varsa fidye ödemek zorunda kalmadan sistemi yeniden kurabilirsiniz. Ayrıca saldırının nasıl gerçekleştiğini inceleyip açığı kapatmadan geri dönmek aynı olayın tekrarına yol açabilir.

Netlen'i Google'da Takip Edin
En güncel rehberlerimize, duyurularımıza ve teknik içeriklerimize Google üzerinden öncelikli ulaşmak için Netlen'i tercih ettiğiniz kaynaklar arasına ekleyin.
 Google'da Tercih edilenkaynak olarak ekleyin
Bu yazıyı paylaşın
Yazar Hakkında
Ahmet Yılmaz
Sistem Mühendisi
Sistem mühendisi olarak Linux sunucu yönetimi, ağ güvenliği ve bulut altyapı optimizasyonu konularında uzmanlaşmış deneyimli bir profesyonelim.
Yorumlar
Bu yazı hakkında okuyucu yorumları