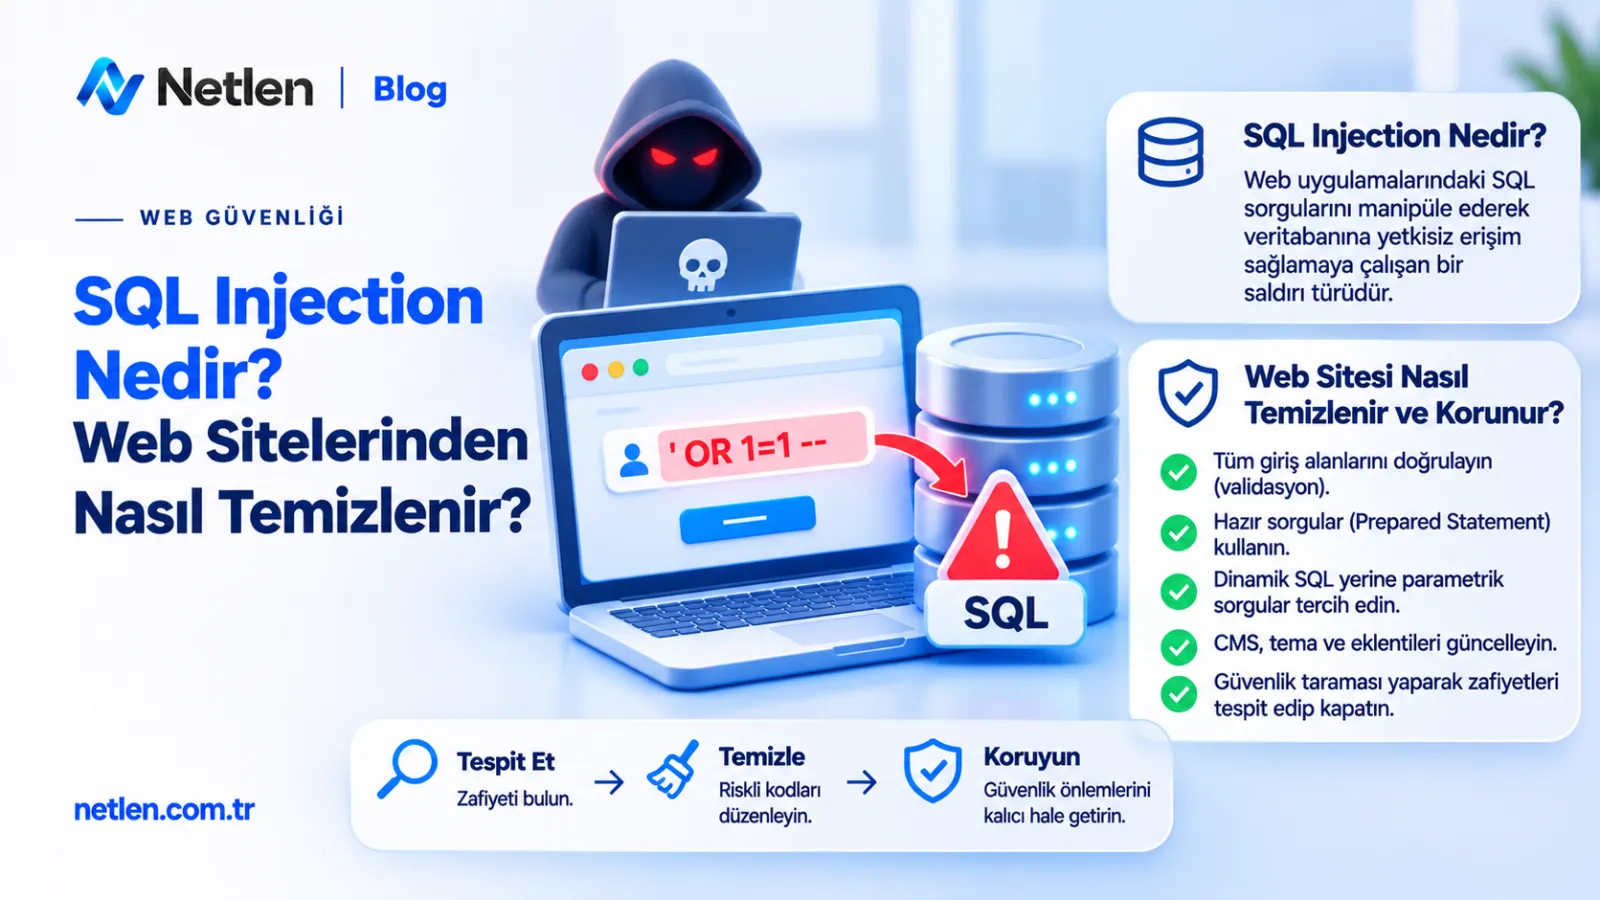
SQL Injection Nedir? Web Sitelerinden Nasıl Temizlenir?
SQL injection nedir, nasıl çalışır ve web sitenizi nasıl korursunuz? Parametreli sorgu ve katmanlı savunmayı öğrenin, enfekte siteyi temizleyin.
Cenk ŞEKERCİ
Operasyon Yöneticisi
Bir giriş formu, bir arama kutusu ya da adres çubuğundaki basit bir parametre, veritabanınızın tamamını saldırganın eline verebilir. SQL injection, yaklaşık yirmi yıldır bilinmesine rağmen hâlâ en sık karşılaşılan web güvenlik açıklarından biridir. Bu rehberde saldırının mantığını, korunma yöntemlerini, tespit adımlarını ve enfekte olmuş bir siteyi temizleme sürecini ele alıyoruz.
Sql injection nasıl engellenir
SQL injection'ı engellemenin temel yolu, kullanıcıdan gelen veriyi asla SQL komutunun bir parçası olarak çalıştırmamaktır. Parametreli sorgular (prepared statements), girdi doğrulama ve en az yetki ilkesi birlikte uygulandığında saldırı yüzeyi büyük ölçüde daralır.
Saldırının mantığı basittir: uygulama, kullanıcı girdisini doğrudan sorgu metnine eklerse saldırgan bu girdiye kendi SQL ifadelerini yerleştirebilir. Örneğin bir giriş formuna ' OR '1'='1 yazılması, kontrol edilmemiş bir sorguda şifre doğrulamasını atlatabilir. Sonuç olarak veri okunabilir, değiştirilebilir veya silinebilir.
Parametreli sorgular kullanın
Parametreli sorgularda SQL komutu ile veri birbirinden ayrı gönderilir. Veritabanı, parametreye ne yazılırsa yazılsın onu komut değil düz veri olarak işler. PHP'de PDO veya MySQLi, Python'da DB-API parametreleri, Java'da PreparedStatement bu işi görür.
$stmt = $pdo->prepare('SELECT * FROM users WHERE email = :email');
$stmt->execute(['email' => $email]);
Katmanlı savunma uygulayın
Tek bir önlem yeterli olmaz. Aşağıdaki tabloda yaygın yöntemlerin neyi çözdüğü ve sınırları görülebilir.
| Yöntem | Ne sağlar? | Sınırı |
|---|---|---|
| Parametreli sorgu | Enjeksiyonu kök nedeninde engeller | Tablo/kolon adı gibi dinamik kısımlar için yetersiz kalır |
| Girdi doğrulama (beyaz liste) | Beklenmeyen formatı reddeder | Tek başına güvenilir değildir |
| ORM kullanımı | Çoğu sorguyu otomatik parametreler | Ham sorgu yazılan yerlerde risk sürer |
| En az yetki ilkesi | Saldırı başarılı olsa bile hasarı sınırlar | Açığı kapatmaz |
| WAF | Bilinen saldırı desenlerini filtreler | Atlatılabilir, ek koruma olarak düşünülmeli |
Uyarı: Kaçış fonksiyonları (
addslashesgibi) ve kara liste filtreleri tek başına güvenli kabul edilmez. Birincil savunma her zaman parametreli sorgu olmalıdır.
Veritabanı yetkilerini daraltın
Web uygulamasının kullandığı veritabanı kullanıcısına yalnızca gereken tablolarda gereken işlemleri verin. Bir blog sitesinin DROP veya FILE yetkisine ihtiyacı yoktur. Yönetim işlemleri için ayrı bir hesap kullanın.
Ayrıca hata mesajlarını ziyaretçiye göstermeyin. Ayrıntılı SQL hataları saldırgana tablo yapısı hakkında ipucu verir; hataları yalnızca günlük dosyasına yazdırın. CMS, eklenti ve tema güncellemelerini de aksatmayın, çünkü WordPress gibi sistemlerdeki SQL injection açıkları çoğunlukla güncel olmayan eklentilerden gelir.
Sql injection nasıl tespit edilir
SQL injection'ı tespit etmek için hem kod ve sorgu düzeyinde hem de sunucu günlüklerinde şüpheli davranış aramak gerekir. Otomatik güvenlik taramaları, günlük analizi ve veritabanındaki beklenmeyen değişiklikler en güvenilir işaretlerdir.
Saldırı belirtileri
Siteniz saldırıya uğradıysa şu işaretlerden bazılarını görebilirsiniz:
- Sayfalarda veya veritabanı kayıtlarında size ait olmayan bağlantılar ya da gizli metinler
- Bilmediğiniz yönetici kullanıcı hesapları
- Veritabanı sorgularında ani artış ve yavaşlama
- Arama sonuçlarında sitenizle ilgisiz, spam içerikli sayfalar
- Tarayıcı veya arama motoru tarafından "zararlı site" uyarısı
Günlük kayıtlarında arama
Erişim günlüklerinde URL parametrelerinde UNION SELECT, information_schema, sleep(, benchmark(, -- veya %27 (tek tırnak) gibi ifadeleri aratın. Aynı IP adresinden kısa sürede yüzlerce farklı parametre denemesi, otomatik bir tarama aracının işaretidir.
grep -iE "union(%20|\+)select|information_schema|sleep\(" access.log
Test ve tarama yöntemleri
| Yöntem | Kullanım amacı | Kimin için uygun? |
|---|---|---|
| Kod incelemesi | Birleştirilmiş sorguları bulmak | Yazılım geliştiriciler |
| Otomatik güvenlik tarayıcıları | Bilinen açık türlerini taramak | KOBİ ve ajanslar |
| Sızma testi (pentest) | Gerçek saldırı senaryosunu denemek | Kurumsal firmalar |
| Günlük izleme | Canlı saldırı girişimlerini yakalamak | Tüm site sahipleri |
İpucu: Testleri yalnızca sahibi olduğunuz veya yazılı izin aldığınız sistemlerde yapın. İzinsiz tarama yasal sorun doğurur.
Bulaşma şüphesi varsa dosya bütünlüğünü de kontrol edin. Orijinal CMS dosyalarıyla sunucudaki dosyaları karşılaştırmak, değiştirilmiş veya sonradan eklenmiş dosyaları ortaya çıkarır.
Sql injection ekşi
"Ekşi" ifadesi bu konuda arama motorlarında sıkça görülen bir sorgudur ve genellikle kullanıcıların SQL injection hakkındaki forum tartışmalarını, deneyim paylaşımlarını aradığını gösterir. Bu tür topluluk içerikleri öğrenmek için faydalıdır, ancak bilgi doğruluğu garanti değildir.
Forum ve sözlük tarzı sitelerde şu tür içerikler öne çıkar: eski ve artık geçerli olmayan saldırı örnekleri, "şu kodu yapıştırın" tarzı doğrulanmamış çözümler ve kişisel deneyimler. Bunları ilk kaynak olarak değil, ipucu olarak değerlendirmek gerekir.
Topluluk bilgisini nasıl değerlendirmeli?
- Paylaşımın tarihine bakın; eski yazılım sürümlerine ait çözümler bugün işe yaramayabilir.
- Önerilen kodu canlı sitede değil, test ortamında deneyin.
- Güvenlik kararlarında OWASP gibi kuruluşların yayımladığı kaynakları esas alın.
- Saldırı tekniklerini anlatan içerikleri yalnızca savunma amacıyla kullanın.
| Kaynak türü | Güvenilirlik | Nasıl kullanılmalı? |
|---|---|---|
| Resmî dokümantasyon | Yüksek | Uygulama için temel alın |
| Güvenlik kuruluşu rehberleri | Yüksek | Politika ve kontrol listesi için kullanın |
| Forum ve sözlük başlıkları | Değişken | Fikir almak için okuyun, doğrulayın |
Sql injection nima
"Nima" ifadesi, bu sorgunun "SQL injection nedir?" anlamında, farklı bir yazımla arandığını gösterir. Cevap şudur: SQL injection, kullanıcı girdisi üzerinden veritabanı sorgusuna zararlı SQL kodu enjekte edilmesi saldırısıdır.
SQL injection türleri
| Tür | Çalışma biçimi | Belirgin özellik |
|---|---|---|
| Klasik (in-band) | Sonuç doğrudan sayfada görünür | En kolay fark edilen türdür |
| Hata tabanlı | Veritabanı hata mesajları bilgi sızdırır | Hata gösterimi kapalıysa zorlaşır |
| Kör (blind) | Doğru/yanlış yanıtlardan veri çıkarılır | Yavaştır, otomatik araçlarla yapılır |
| Zaman tabanlı | Yanıt süresi farkından çıkarım yapılır | Görünür çıktı olmasa da çalışır |
Saldırı sonrası temizlik
Siteniz zaten etkilendiyse sırayla şunları yapın:
- Siteyi geçici olarak bakım moduna alın ve mümkünse tam yedek alıp adli inceleme için saklayın.
- Veritabanı, FTP/SSH, yönetici paneli ve hosting hesabı dahil tüm şifreleri değiştirin.
- Bilinmeyen kullanıcıları, şüpheli dosyaları ve veritabanına eklenmiş zararlı kayıtları temizleyin.
- CMS çekirdeğini, tema ve eklentileri güncelleyin; kullanılmayanları kaldırın.
- Açığın kaynağını kodda bulup parametreli sorguya çevirin.
- Temiz bir yedekten geri yükleme yapmayı değerlendirin; enfeksiyon öncesi bir yedek varsa en güvenli yol budur.
- Arama motoru ve tarayıcı uyarısı varsa, temizlikten sonra yeniden inceleme talep edin.
Bilgi: Kişisel veri sızıntısı şüphesi varsa KVKK kapsamındaki bildirim yükümlülüklerini de hukuki destekle değerlendirin.
Güvenli bir altyapı bu sürecin yarısını oluşturur. Düzenli yedekleme, güncel PHP ve veritabanı sürümleri, SSL sertifikası ve izole hesap yapısı sunan bir hosting ortamı, saldırı sonrası toparlanmayı hızlandırır. Netlen İnternet Hizmetleri'nin hosting, sunucu ve alan adı hizmetlerini altyapınızı gözden geçirirken değerlendirebilirsiniz; teknik destek ekibi de güvenlik kaynaklı sorularınızda yol gösterebilir.
Sık Sorulan Sorular
SQL injection nedir, kısaca nasıl çalışır?
SQL injection, kullanıcı girdisinin filtrelenmeden SQL sorgusuna eklenmesiyle veritabanına yetkisiz komut gönderilmesidir. Saldırgan bu yolla veri okuyabilir, değiştirebilir veya giriş kontrollerini atlayabilir.
SQL injection yalnızca WordPress sitelerini mi etkiler?
Hayır. Veritabanı kullanan her uygulama risk altındadır; özel yazılmış PHP, ASP.NET, Java veya Python projeleri de etkilenebilir. WordPress'te sorun genellikle güncel olmayan eklenti ve temalardan kaynaklanır.
WAF kullanmak SQL injection'a karşı yeterli mi?
Hayır. Web uygulama güvenlik duvarı bilinen saldırı desenlerini engelleyerek ek koruma sağlar, ancak açığı ortadan kaldırmaz. Asıl çözüm kodda parametreli sorgu kullanmaktır.
SQL injection saldırısı sonrası site yedeğe dönmek yeterli olur mu?
Tek başına yeterli olmaz. Açık kapatılmazsa saldırgan aynı yolla tekrar girebilir. Yedeğe dönmenin yanında şifreleri değiştirin, güncellemeleri yapın ve açığın kaynağını düzeltin.
Hosting seçimi SQL injection riskini etkiler mi?
Dolaylı olarak etkiler. Hosting, açığı kodunuzdan gideremez; fakat güncel yazılım sürümleri, hesap izolasyonu, yedekleme ve izleme imkânları saldırı etkisini azaltır ve toparlanmayı kolaylaştırır.

Netlen'i Google'da Takip Edin
En güncel rehberlerimize, duyurularımıza ve teknik içeriklerimize Google üzerinden öncelikli ulaşmak için Netlen'i tercih ettiğiniz kaynaklar arasına ekleyin.
 Google'da Tercih edilenkaynak olarak ekleyin
Bu yazıyı paylaşın
Yazar Hakkında
Cenk ŞEKERCİ
Operasyon Yöneticisi
Bulut teknolojileri, ağ altyapıları ve veri merkezi operasyonları üzerine çalışıyorum. Öğrendiğim yeni teknolojileri ve sahada karşılaştığım gerçek deneyimleri anlaşılır şekilde paylaşmayı seviyorum.
Yorumlar
Bu yazı hakkında okuyucu yorumları