Cloudflare Under Attack Mode Nedir? DDoS'ta Nasıl Açılır?
Cloudflare Under Attack Mode nedir, DDoS saldırısında nasıl açılır? Dashboard ve API ile etkinleştirme, istisna tanımlama ve sorun giderme adımları burada.
Ahmet Yılmaz
Sistem Mühendisi
Sitenizin trafiği birkaç dakika içinde olağan dışı yükseliyor, sunucu yanıt vermiyor. Böyle bir anda Cloudflare Under Attack Mode nedir sorusunun cevabını bilmek, sitenizi ayakta tutabilir. Bu rehberde modun ne yaptığını, DDoS saldırısında nasıl açılacağını ve çalışmadığında nelere bakmanız gerektiğini bulacaksınız.
İçindekiler
- Cloudflare Under Attack Mode Nedir?
- Cloudflare Under Attack Mode DDoS Saldırısında Nasıl Açılır
- Cloudflare Under Attack Mode
- Cloudflare Under Attack Mode Enable
- Cloudflare Under Attack Mode API
- Cloudflare Under Attack Mode Whitelist
- Cloudflare Under Attack Mode Exception
- Cloudflare Under Attack Mode Not Working
- Cloudflare Under Attack Mode Demo, Example ve Preview
- Cloudflare Under Attack Mode Reddit
- Sıkça Sorulan Sorular
**Cloudflare Under Attack Mode Nedir?**
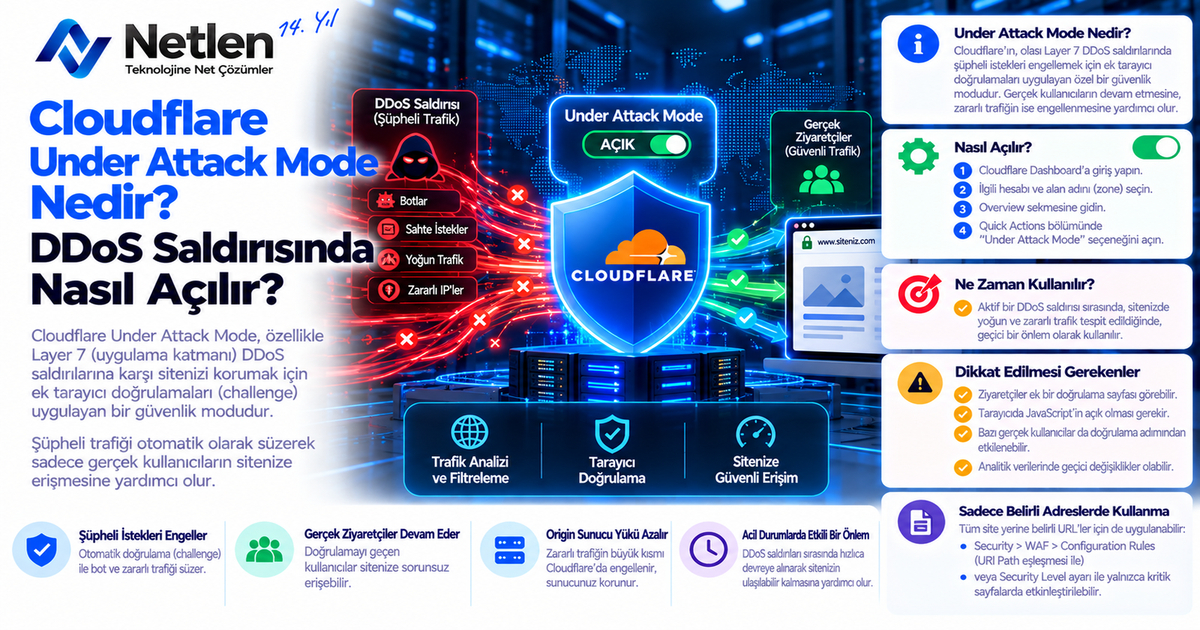
Under Attack Mode, Cloudflare'in sitenize gelen her ziyaretçiye JavaScript tabanlı bir doğrulama uyguladığı acil durum güvenlik seviyesidir. Amaç, otomatik botların ve HTTP flood saldırılarının kaynak sunucunuza ulaşmasını engellemektir.
Ziyaretçi, siteye girmeden önce yaklaşık 5 saniyelik bir kontrol ekranı görür. Gerçek tarayıcılar bu testi otomatik geçer; JavaScript çalıştırmayan basit saldırı araçları ise geçemez.
Bilgi: Bu mod özellikle katman 7 (HTTP) saldırılarına karşı tasarlanmıştır. Katman 3 ve 4 saldırıları Cloudflare'in otomatik DDoS korumasıyla zaten ağ seviyesinde engellenir.
**Cloudflare Under Attack Mode DDoS Saldırısında Nasıl Açılır**
Dashboard üzerinden mod birkaç tıklamayla açılır. Saldırı sırasında zaman kritik olduğundan adımları önceden bilmek işinizi hızlandırır.
- Cloudflare hesabınıza giriş yapın ve ilgili alan adını seçin.
- Security bölümüne, ardından Settings sayfasına girin.
- Security Level ayarını bulun ve I'm Under Attack! seçeneğini işaretleyin.
- Değişiklik birkaç saniye içinde yayına girer.
Saldırı bittiğinde seviyeyi tekrar Medium veya High gibi bir değere çekmeyi unutmayın. Mod açık kaldıkça gerçek ziyaretçiler de doğrulama ekranını görmeye devam eder.
**Cloudflare Under Attack Mode**
Mod, Security Level ayarının en yüksek kademesidir. Normal seviyeler IP itibarına bakarak şüpheli ziyaretçilere challenge gösterirken, bu seviye itibarına bakmaksızın herkesi doğrular.
| Özellik | Normal Seviyeler | Under Attack Mode |
|---|---|---|
| Doğrulama kapsamı | Yalnızca şüpheli IP'ler | Tüm ziyaretçiler |
| Ziyaretçi deneyimi | Çoğunlukla fark edilmez | ~5 sn bekleme ekranı |
| Kullanım zamanı | Sürekli | Geçici, saldırı anında |
| Bot engelleme gücü | Orta | Yüksek |
**Cloudflare Under Attack Mode Enable**
Etkinleştirme için sitenizin trafiğinin Cloudflare üzerinden geçmesi gerekir. DNS kayıtlarında ilgili A veya CNAME kaydının turuncu bulut (proxied) durumunda olduğundan emin olun.
Kayıt gri bulutta ise istekler doğrudan sunucunuza gider ve mod hiçbir etki yapmaz. Bu, en sık yapılan hatalardan biridir.
İpucu: Saldırı gelmeden önce hesabınıza iki adımlı doğrulamayı açın ve ekipte kimin ayarı değiştirebileceğini belirleyin. Kriz anında yetki aramak değerli dakikaları yer.
**Cloudflare Under Attack Mode API**
Otomasyon istiyorsanız modu Cloudflare API ile açıp kapatabilirsiniz. Bu yöntem, trafik eşiği aşıldığında tetiklenen betikler için işe yarar.
Zone ayarlarındaki security_level değeri under_attack olarak güncellenir:
curl -X PATCH "https://api.cloudflare.com/client/v4/zones/ZONE_ID/settings/security_level" \
  -H "Authorization: Bearer API_TOKEN" \
  -H "Content-Type: application/json" \
  --data '{"value":"under_attack"}'
Normal haline dönmek için aynı isteği "value":"medium" ile gönderin. API token'ı yalnızca gerekli zone izinleriyle oluşturun; geniş yetkili anahtar kullanmak risklidir.
**Cloudflare Under Attack Mode Whitelist**
Bazı güvenilir IP adreslerinin doğrulamadan geçmesini isteyebilirsiniz. Cloudflare'de bu iş için IP Access Rules veya WAF Custom Rules kullanılır.
IP Access Rules altında güvenilir adresi Allow olarak eklerseniz, o adres challenge ekranını görmez. Ofis IP'leriniz, izleme servisleri ve ödeme sağlayıcılarının webhook adresleri için bu yöntem uygundur.
**Cloudflare Under Attack Mode Exception**
Mod tüm siteyi kapsadığı için API uç noktaları, mobil uygulama istekleri ve webhook'lar bozulabilir. Çünkü bu istemciler JavaScript challenge'ı çözemez.
Bu durumda WAF Custom Rules ile belirli yolları veya koşulları istisna tutabilirsiniz. Örneğin /api/ yoluna gelen istekler için Skip eylemi tanımlayabilirsiniz.
| Senaryo | Önerilen Yaklaşım |
|---|---|
| Mobil uygulama API'si | Yol bazlı Skip kuralı |
| Ödeme webhook'ları | Sağlayıcı IP'lerine Allow |
| Uptime izleme | İzleme IP'lerine Allow |
| Arama motoru botları | Doğrulanmış bot istisnası |
Uyarı: İstisna kurallarını gereğinden geniş tutmayın. Saldırgan açık bıraktığınız yola yönelirse koruma etkisiz kalır.
**Cloudflare Under Attack Mode Not Working**
Mod açık olduğu halde saldırı sürüyorsa nedenlerin çoğu yapılandırma kaynaklıdır. Aşağıdaki kontrol listesi sorunu hızla daraltır.
- DNS kaydı proxied değil: Turuncu bulutun açık olduğunu doğrulayın.
- Kaynak sunucu IP'si açığa çıkmış: Saldırgan Cloudflare'i atlayıp doğrudan IP'ye vurabilir. Sunucuda yalnızca Cloudflare IP aralıklarına izin verin.
- Çakışan kurallar: Geniş bir Allow kuralı doğrulamayı devre dışı bırakıyor olabilir.
- Saldırı türü farklı: Katman 3/4 veya DNS saldırılarına bu mod etki etmez.
- Gerçek kullanıcılar takılıyor: JavaScript kapalı tarayıcılar ekranı geçemez.
Security Events günlüğünden hangi isteklerin engellendiğini inceleyin. Saldırı örüntüsünü görmek, ek WAF veya rate limiting kuralı yazmanızı kolaylaştırır.
**Cloudflare Under Attack Mode Demo, Example ve Preview**
Canlı sitede denemeden davranışı görmek isterseniz test alan adı veya staging ortamı kullanın. Modu açtıktan sonra gizli pencereden siteye girdiğinizde doğrulama ekranını görürsünüz.
Örnek bir akış şöyledir: ziyaretçi adresi açar, "Tarayıcınız kontrol ediliyor" ekranını görür, birkaç saniye sonra otomatik olarak sayfaya yönlenir. Bu süreçte etkileşim gerekmez.
Test sırasında yalnızca ziyaretçi deneyimini değil, API ve webhook gibi otomatik trafiğinizin de çalışıp çalışmadığını kontrol edin.
**Cloudflare Under Attack Mode Reddit**
Topluluk forumlarında sık tekrarlanan tavsiyeler birbirine benzer: modu yalnızca saldırı sırasında açın, kaynak IP'sini gizleyin ve rate limiting ile birlikte kullanın. Kullanıcılar ayrıca modun SEO botlarını ve API istemcilerini etkileyebildiğini sık dile getiriyor.
Forum deneyimleri yol gösterici olsa da her saldırı farklıdır. Önerileri uygulamadan önce kendi trafik verinizle ve Cloudflare belgeleriyle doğrulayın.
**Sıkça Sorulan Sorular**
**Under Attack Mode sürekli açık kalabilir mi?**
Teknik olarak kalabilir, ancak önerilmez. Her ziyaretçiye doğrulama ekranı göstermek kullanıcı deneyimini düşürür ve dönüşümleri etkileyebilir. Saldırı sona erdiğinde seviyeyi Medium veya High'a çekmek daha sağlıklıdır.
**Under Attack Mode SEO'yu etkiler mi?**
Doğrulanmış arama motoru botları genellikle challenge'dan muaf tutulur. Yine de uzun süre açık bırakmak tarama sorunlarına yol açabilir. Search Console'daki tarama hatalarını izleyin.
**Ücretsiz planda kullanılabilir mi?**
Evet, Under Attack Mode Cloudflare'in ücretsiz planı dahil tüm planlarda bulunur. Gelişmiş WAF ve rate limiting kuralları ise plana göre değişebilir.
Kapanış
Under Attack Mode, saldırı anında hızlı müdahale için güçlü bir araçtır; ancak tek başına kalıcı çözüm değildir. Kaynak IP'nizi gizlemek, WAF kuralları yazmak ve güvenilir bir altyapı kullanmak korumayı tamamlar.
Güvenilir altyapı ve teknik destek arıyorsanız netlen.com.tr üzerindeki hosting ve sunucu çözümlerini inceleyebilirsiniz.
İlgili içerikler
- DDoS Saldırısı Nedir? Türleri ve Korunma Yolları
- Cloudflare Nedir? Ücretsiz Plan Nasıl Kurulur?
- WAF (Web Uygulama Güvenlik Duvarı) Nedir?
- Sunucu Güvenliği İçin 10 Temel Adım
- Rate Limiting Nedir ve Nasıl Yapılandırılır?

Netlen'i Google'da Takip Edin
En güncel rehberlerimize, duyurularımıza ve teknik içeriklerimize Google üzerinden öncelikli ulaşmak için Netlen'i tercih ettiğiniz kaynaklar arasına ekleyin.
 Google'da Tercih edilenkaynak olarak ekleyin
Bu yazıyı paylaşın
Yazar Hakkında
Ahmet Yılmaz
Sistem Mühendisi
Sistem mühendisi olarak Linux sunucu yönetimi, ağ güvenliği ve bulut altyapı optimizasyonu konularında uzmanlaşmış deneyimli bir profesyonelim.
Yorumlar
Bu yazı hakkında okuyucu yorumları